Webアプリ・APIの安全な作り方
Webアプリ・APIの安全な作り方は、入力の扱い、ログインと権限、外部との連携を、作る段階で正しく設計することです。担当者が知りたいのは、開発や委託の場面で何を決め、何を確かめればよいかです。点検は、利用者の入力を受け取る機能とAPIを一覧にし、権限の確認が抜けている所がないかを見るところから始めます。改修のたびに確かめる項目も決めておきます。
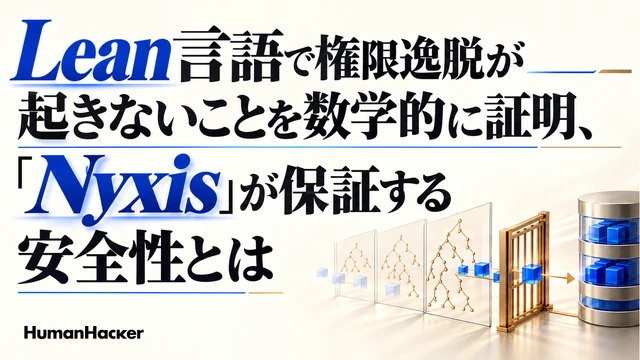
Lean言語で権限逸脱が起きないことを数学的に証明、「Nyxis」が保証する安全性とは
Lean言語で認可の安全性を証明するNyxis。DB操作を認可層に通す構造と、1回の操作から要求の繰り返しへ証明を広げる仕組みを解説する。
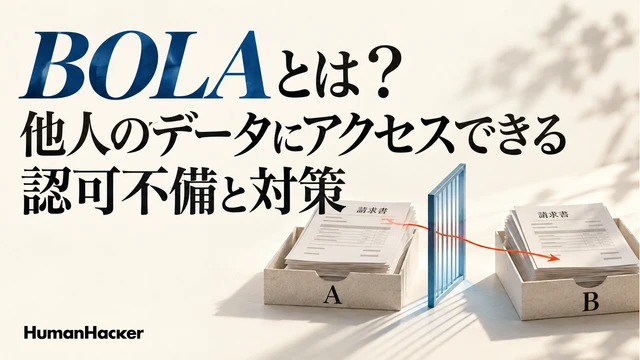
BOLAとは?他人のデータにアクセスできる認可不備と対策
BOLAが起きる仕組みを請求書の例で解説。利用者・データ・操作ごとの権限確認、IDORとの違い、修正後の確認方法を整理する。
AI攻撃耐性ソリューション構成・管理状況、公開している資産、アクセスの記録を順に調べ、リスクと対策の優先順位を診断レポートにまとめます。