シェアフルで情報流出の可能性|対象情報と利用者の対処法
シェアフルに登録した方と、求人を掲載する企業に向けた記事です。11月9日の発表をもとに、流出した可能性のある情報、サービスの状況、個別連絡と問い合わせ先を説明します。
社内管理システムへの不正アクセス
シェアフルの社内管理システムは、11月4日23時30分頃に不正アクセスを受けました。同社は11月5日9時45分頃に検知し、14時頃までに不正アクセスの経路を遮断しました。
11月6〜8日に影響範囲を特定し、個人情報保護委員会への届出と警察への通報を行っています。侵入経路と手口は未公表で、外部専門調査機関と原因を調べています。
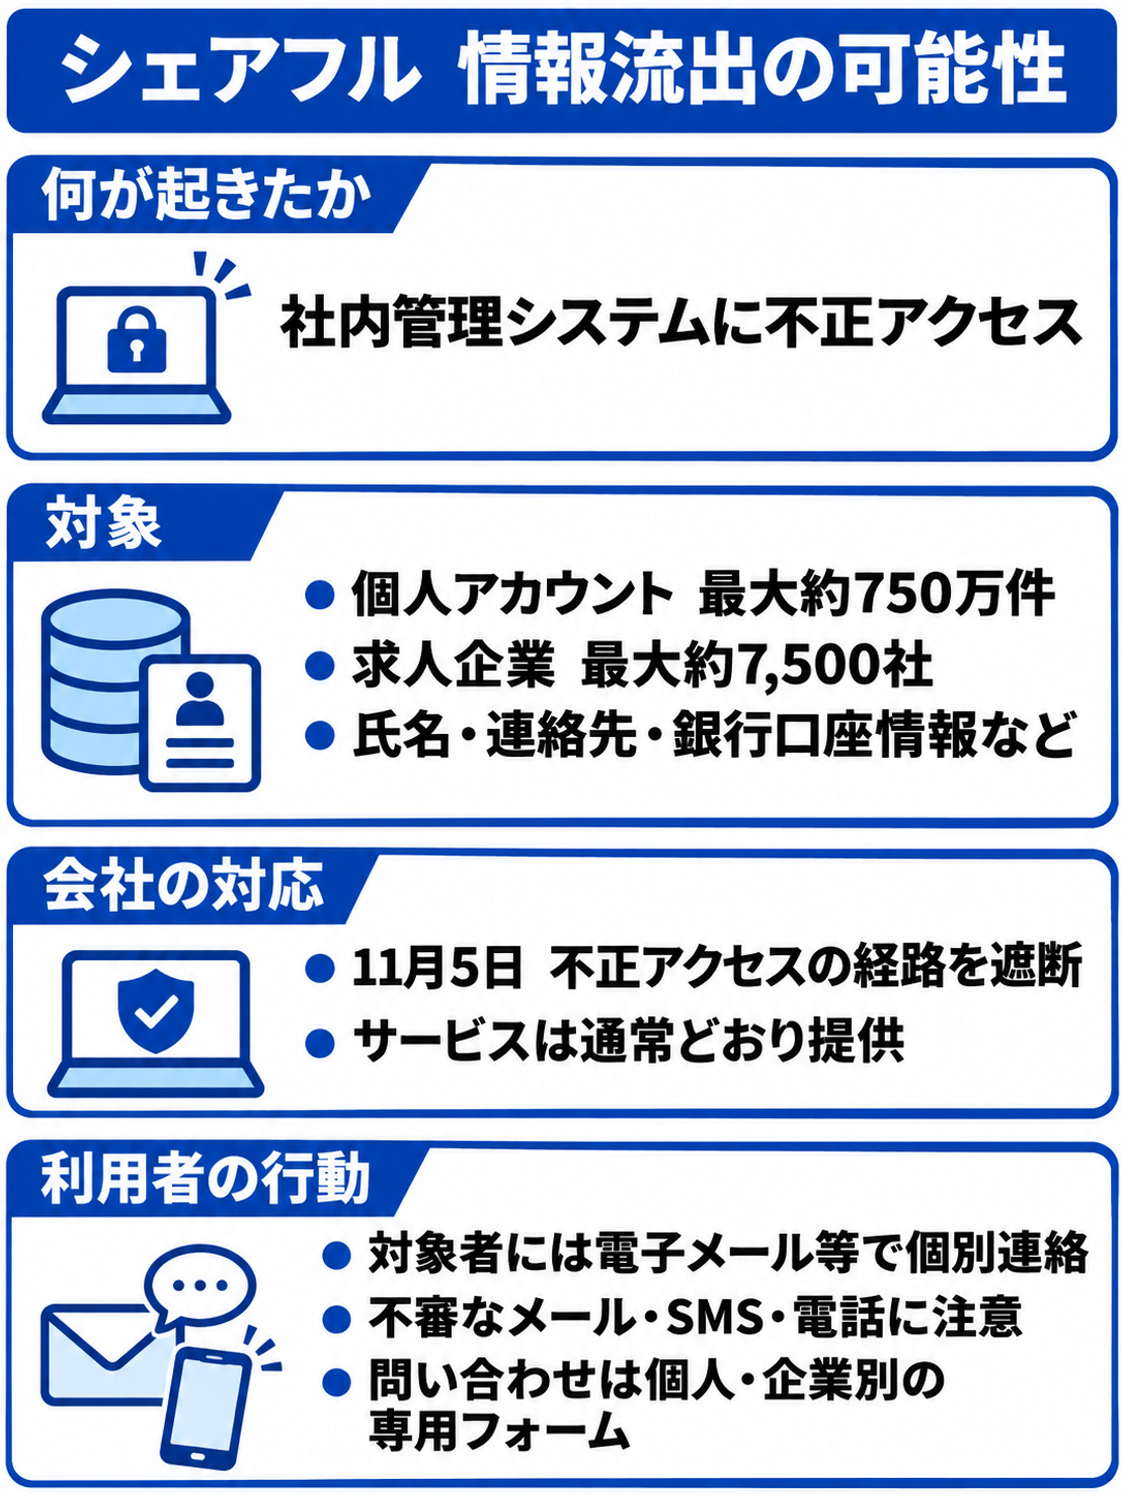
個人アカウントと求人企業の対象情報
流出した可能性があるのは、個人アカウント最大約750万件と求人企業最大約7,500社の情報です。11月9日の発表では、個人と企業で対象の情報項目が示されています。
個人の情報は、氏名・氏名カナ・電話番号・メールアドレス・住所・生年月日・給与振込用銀行口座情報・顔写真URL・緊急連絡先・在留資格関連情報などです。求人企業の情報は、会社名・住所・担当者の氏名と連絡先・営業管理データの一部です。
給与・ポイント情報、就業データ、本人確認書類の画像は含まれません。マイナンバーとクレジットカード情報は保持していないと説明しています。
サービスの継続と個別連絡
シェアフルは経路の遮断を確認したうえで、サービスを通常どおり提供しています。顔写真を保管する別サーバーへのアクセスも遮断しました。「シェアフルシフト」では不正アクセスは確認されていません。
対象者には電子メール等で個別に連絡するとしています。問い合わせは個人・企業別の専用フォームで受け付けており、公式発表から窓口へ進めます。
シェアフルや関係機関を装うメール・SMS・電話に注意してください。同社は、不審な案内のURLを開いたり、暗証番号や個人情報を入力したりしないよう案内しています。不審な案内が届いた場合は、公式発表から窓口を確かめて問い合わせてください。
管理システムの権限と監視の点検
企業の担当者は、重要な顧客情報をまとめて取得できる権限を確認してください。銀行口座情報や在留資格関連情報など、扱う情報ごとに、閲覧・取得を許す担当者と業務上の必要性を照合します。
夜間の不審なアクセスを検知した後、誰が確認して遮断するかを決めておくことも点検項目です。顔写真などの重要な情報を分けて保管し、個別にアクセスを遮断できるかも確かめてください。シェアフルはアクセス管理とシステム監視体制を抜本的に強化するとしており、具体策は未公表です。
公式の案内:公式発表で対象と窓口を確認する
国内で公表された他のサイバー攻撃・不正アクセスの事例は、国内のサイバー攻撃・情報漏洩事例一覧で業種・原因・公表月から探せます。
よくある質問
シェアフルの給与振込用口座も対象ですか?
シェアフルは引き続き利用できますか?
自分が対象かどうかは、どこで確認できますか?
出典・参考資料
2026年11月09日の公式発表で、対象情報と対応の経緯を確認しました。
- シェアフル|シェアフル「社内管理システムへの不正アクセスによる個人情報および法人情報流出の可能性に関するお詫びとお知らせ」(2026年11月9日)(2026-11-09・対象情報・時系列・会社の対応・利用者の窓口の根拠)
更新履歴
- 新規作成