京都外国語大学で5,376人の情報漏えいのおそれ|京都外国語大学の通知メールと対象
京都外国語大学や系列校へ以前に資料を請求した方、卒業生や当時の教職員も、今回の情報漏えいのおそれの対象に含まれます。2026年11月10日の大学の発表をもとに、対象となる情報と通知メール、問い合わせ方法を説明します。
京都外国語大学の旧サーバーへの不正アクセス
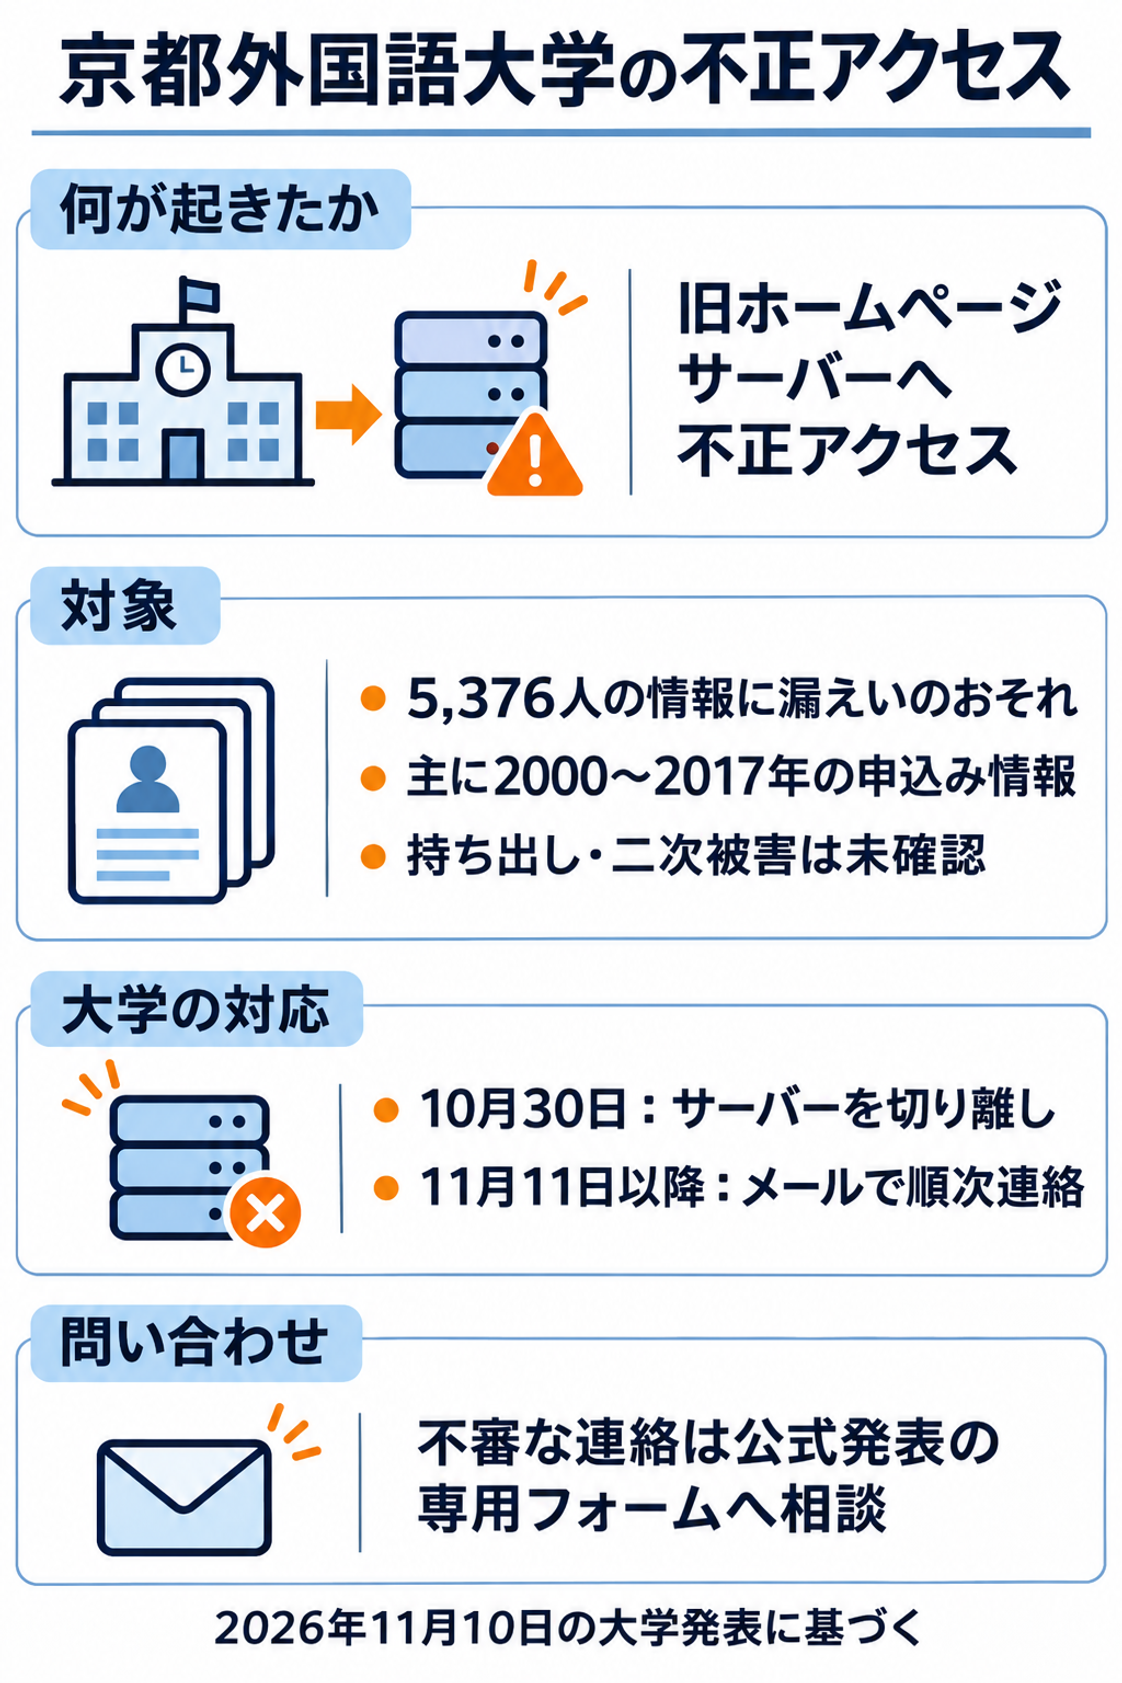
京都外国語大学は11月10日、旧ホームページサーバーへの不正アクセスを公表しました。侵入は10月21日に始まり、大学は10月30日に侵入の痕跡を確認してサーバーをネットワークから切り離しました。
旧サーバーには、主に2000〜2017年にホームページの申込みフォーム等で受け付けた個人情報が残っていました。侵入期間中にファイルがまとめて読み込まれた記録があります。11月10日の発表時点で、外部への持ち出しや悪用などの二次被害は確認されていません。
対象は卒業生・教職員・資料請求者など5,376人
対象者は合計5,376人です。京都外国語大学・京都外国語短期大学の卒業生や当時の学生・教職員、京都外国語専門学校の資料請求者や当時の学生・教員、京都外大西高等学校への資料請求者、京都外国語大学校友会の会員などが含まれます。
情報の項目は氏名、住所、電話番号、メールアドレス、学籍番号、勤務先、在籍校、学年などです。一部の方は生年月日も含まれ、専門学校の欠席等の届けの一部には健康に関わる内容がありました。クレジットカード情報は含まれません。
京都外国語大学の通知メールと問い合わせ方法
京都外国語大学は、メールアドレスが分かる方へ11月11日以降、順次個別にメールで連絡すると案内しています。連絡先が分からない方への連絡は、公式サイトへの掲載で代えるとしています。
不審なメールや電話でパスワード、カード・口座情報、金銭の支払いを求められたら応じず、公式発表にある専用の問い合わせフォームから相談してください。大学は、これらの情報や支払いをメールや電話で尋ねることはないと説明しています。
専用フォームは大学・短期大学・高等学校・専門学校・校友会の共通窓口です。公式発表の末尾に案内があります。
旧サーバーの設定と大学の対応
旧サーバーでは、ホームページ更新の機能がログインせずに使える設定のまま残っていました。大学は、その機能から不正なプログラムが置かれたと考えています。サポートが終了した基本ソフトの未修正の弱点も利用され、古いプログラムとデータの残存が影響を広げたと説明しています。
大学はサーバーの切り離しとホームページの移転を行い、現在も使っているパスワード等を変更しました。大学のメール等のアカウントには、今回の侵入者による不正ログインの記録がないことを確認しています。
今後は使用を終えたプログラムやデータの削除、基本ソフトの更新または廃止、外部への通信の制限と監視、事故対応手順の見直しを進める方針です。外部の専門業者による調査も行うとしています。
企業が自社で確かめたい旧サイトの管理
企業でも、使用を終えたWebサーバーと受付データの保管先を確認してください。サイトを移転した後に、古いフォームのプログラムや個人情報が公開環境へ残っていないかを点検します。
ホームページを更新する機能のログイン設定、基本ソフトのサポート期限と修正の適用状況を確認しましょう。公開サーバーから外部への通信を制限し、その記録を保存・監視する担当者も決めておくことが、異常の発見と調査につながります。
国内で公表された他のサイバー攻撃・不正アクセスの事例は、国内のサイバー攻撃・情報漏洩事例一覧で業種・原因・公表月から探せます。
よくある質問
京都外国語大学の現在の学生だけが対象ですか?
京都外国語大学からの通知メールはいつ届きますか?
京都外国語大学の情報が実際に持ち出されたのですか?
出典・参考資料
京都外国語大学の2026年11月10日の発表で、対象人数、情報の項目、通知予定と大学の対応を確認しました。
- 学校法人京都外国語大学|本学旧ホームページサーバーへの不正アクセスによる個人情報漏えいのおそれに関するお知らせとお詫び(2026-11-10・対象、経緯、利用者案内の根拠)
更新履歴
- 新規作成