日本商工会議所のネット試験で情報漏えいの可能性|対象期間と受験への影響
商工会議所のネット試験を受けた方、これから受験する方に向けて、対象の期間と受験への影響を整理します。今回不正アクセスを受けた管理システムは、試験を実施する機関が予約や受験結果を管理するために使う外部サーバーです。
2026年11月10日の発表では、情報漏えいの可能性と、試験を通常どおり受験できることが案内されています。自分が受けた時期を確かめたうえで、不審な連絡への注意点と問い合わせ先を確認してください。
ネット試験管理システムで見つかった不正ファイル
日本商工会議所は2026年11月10日17時、ネット試験管理システムへの不正アクセスと受験者情報漏えいの可能性を公表しました。外部サーバーには11月1日に不正ファイルが設置され、11月4日にシステム管理会社からの報告で不正アクセスを確認しています。
同日に不正ファイルを削除し、深夜には脆弱性を修正するプログラムであるパッチを適用しました。製品名や脆弱性の識別子、具体的な侵入手口は未公表です。
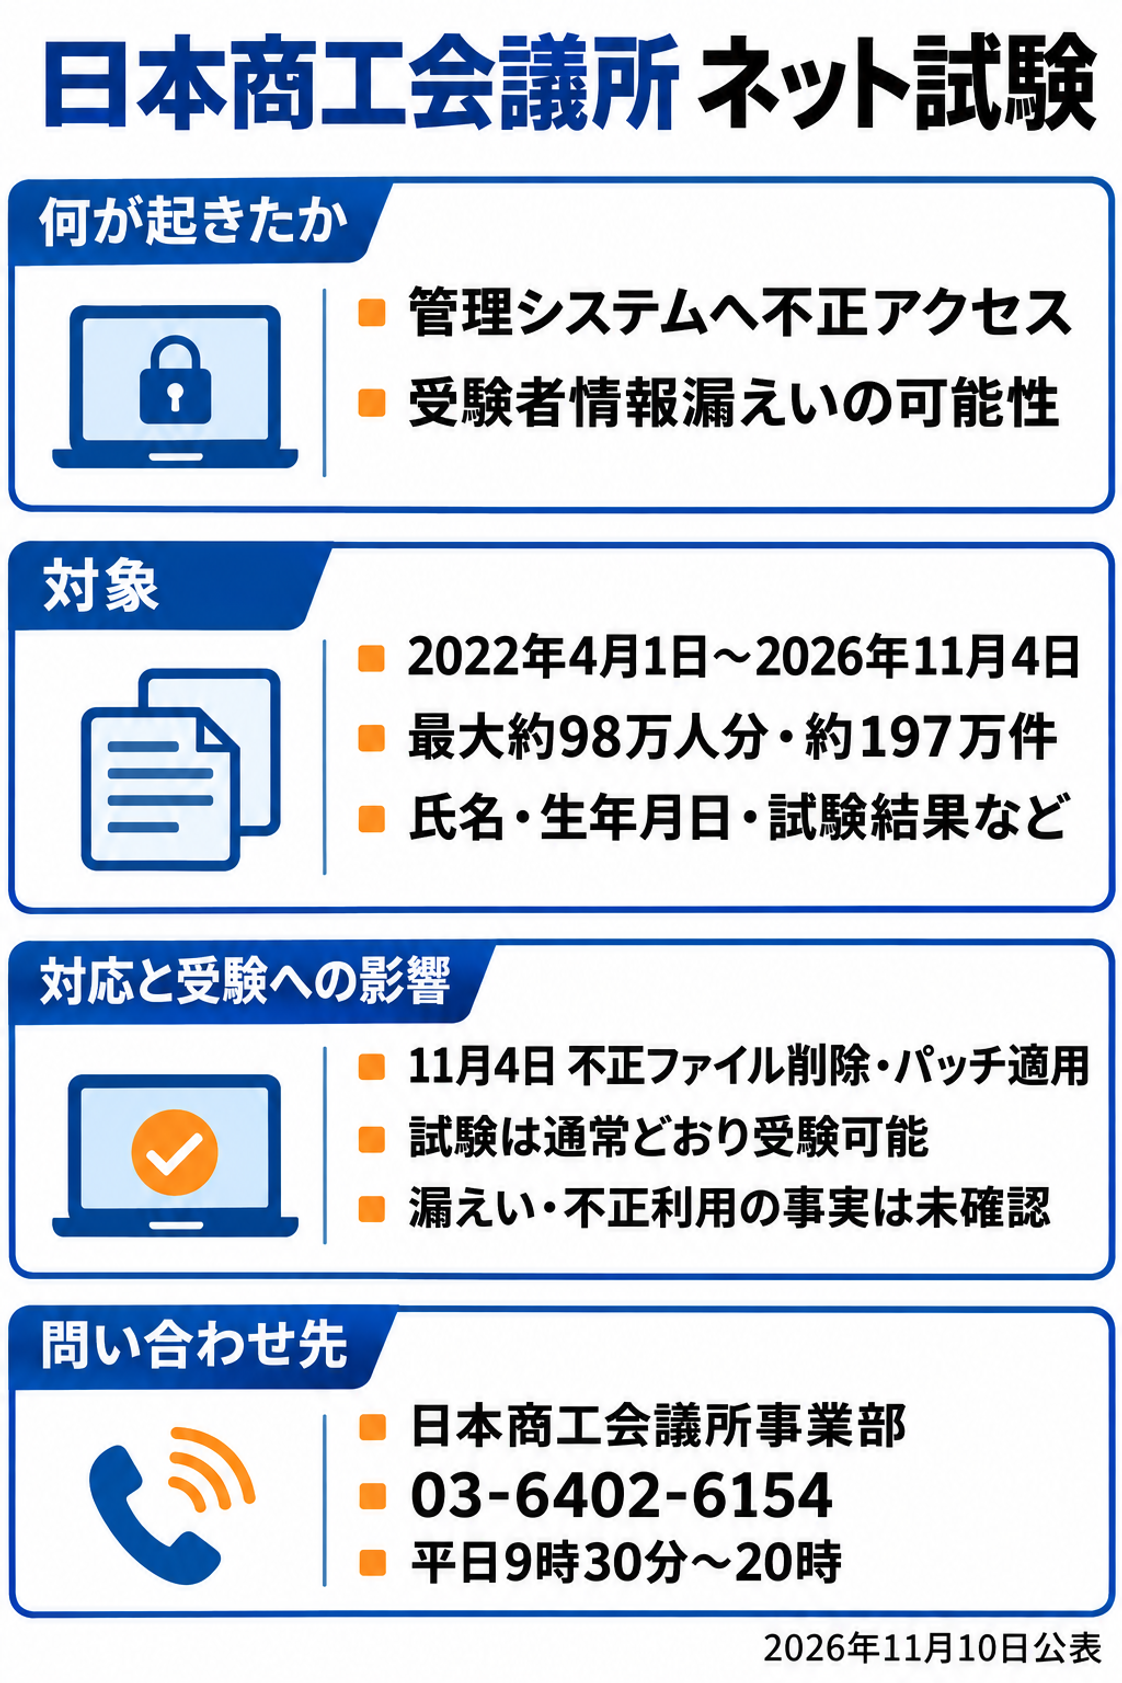
2022年4月から2026年11月までの受験者情報
対象は2022年4月1日〜2026年11月4日に行われた8種類のネット試験の受験者で、最大約98万人分、情報の件数では約197万件です。
対象の試験は、簿記、販売士、日商PC、電子会計実務、キータッチ2000、ビジネスキーボード、日商プログラミング、日商ビジネス英語です。
漏えいした可能性がある項目は、氏名、フリガナ、性別、生年月日、合否結果、試験得点です。任意入力のメールアドレス、電話番号、住所も対象です。決済情報は含まれません。
11月10日の発表時点で、漏えいや不正利用の事実は確認されていません。日本商工会議所は11月9日に漏えいの可能性を把握し、個人情報保護委員会へ報告しています。
ネット試験は通常どおり実施
ネット試験は、脆弱性への対策を終えており通常どおり受験できます。今回の管理システムは試験を実施する機関が利用するもので、一般の受験者がアクセスするシステムではありません。
これから受験する方は、受験先の案内で試験の予約や受験の手続きを確認してください。追加の再発防止策は、11月10日の発表時点では未公表です。
日商を装う連絡への注意と問い合わせ先
日本商工会議所は、日商や関係先を装うメール・SMSのリンクや添付ファイル、不審な電話・郵便物に注意するよう求めています。不審な連絡を受けたら、リンクを開く前に公式窓口で内容を確認してください。
問い合わせ先は日本商工会議所事業部03-6402-6154で、受付時間は平日9時30分〜20時です。受験時期や試験名を整理しておくと、対象に関する確認を進めやすくなります。
不審な案内先ですでにパスワードを入力した場合は、そのサービスの公式サイトから変更してください。支払いをしてしまった場合は、利用した決済サービスや金融機関の公式窓口に連絡し、日時・金額・連絡内容を伝えて相談してください。
試験や予約の管理を委託する企業の確認事項
試験や予約の管理を外部に委託する企業では、管理会社と修正プログラムの適用状況を確認してください。対応を行う担当者と完了を確認する担当者を決め、適用の記録を残します。
不正ファイルの設置や過去の情報取得を調べられるよう、アクセスの記録を保持する期間と確認手順も整理してください。氏名や試験結果の保存期間、不要になったデータを削除する手順を定め、保管する情報の範囲を管理することも確認事項です。
公式の案内:公式発表を読む|問い合わせ窓口に電話する
国内で公表された他のサイバー攻撃・不正アクセスの事例は、国内のサイバー攻撃・情報漏洩事例一覧で業種・原因・公表月から探せます。
よくある質問
どの期間の受験者が対象ですか?
今後のネット試験は受けられますか?
情報漏えいは確認されていますか?
不審なメールが届いたらどうすればよいですか?
出典・参考資料
日本商工会議所の2026年11月10日の発表を根拠に、対象情報・対応・問い合わせ先を整理しました。
- 日本商工会議所|2026年11月10日の不正アクセスに関する発表(2026-11-10・発生と対応の経緯、対象情報、問い合わせ先の根拠)
更新履歴
- 新規作成