- Microsoft Perceptionが一般提供となり、攻撃検証・調査・修正をAIエージェントで連携する。
- 担当者が制約と開始条件を設定し、影響の大きい操作を承認する。
- 侵入テストや外部ツール連携など、プレビューの機能は個別に適用先を判断する。
Microsoftは11月17日、セキュリティ運用基盤Perceptionの一般提供を公表した。AIエージェントを役割ごとにつなぎ、攻撃の検証から調査、修正までを進める。日本企業が導入を検討する際は、機能の提供段階と人が承認する範囲を照合することが重要となる。[1]
何が起きたのか
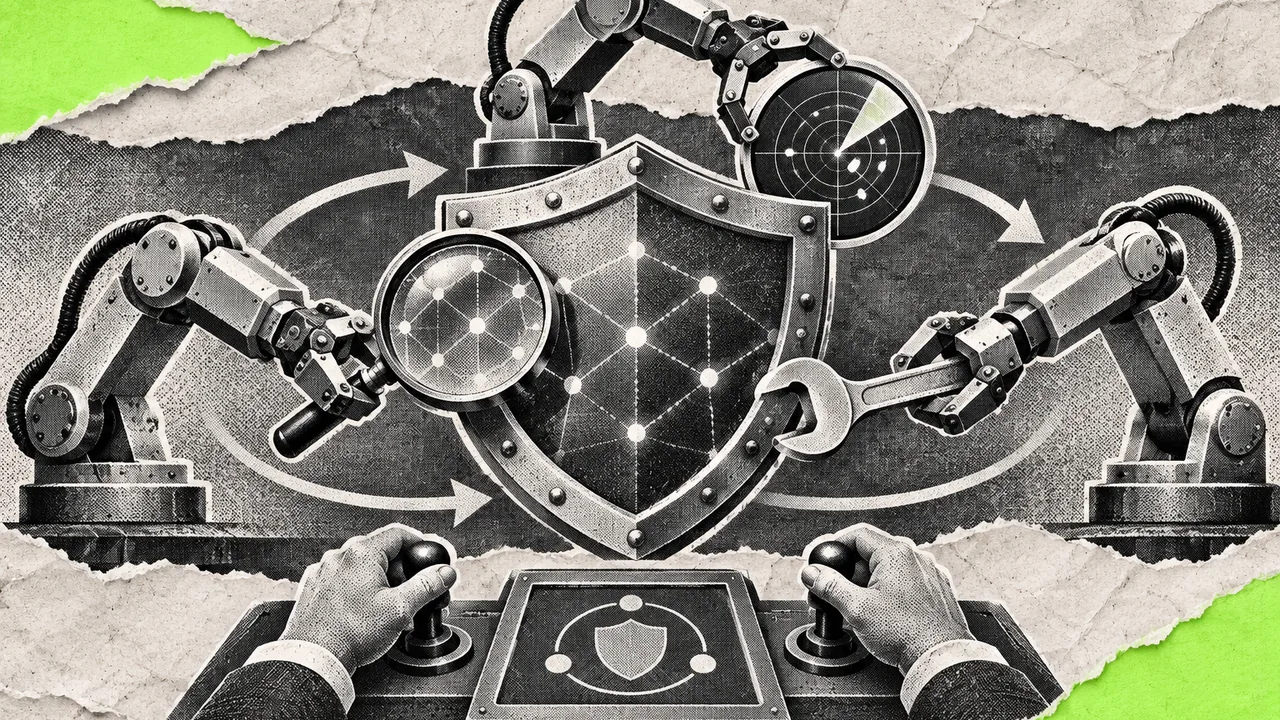
Microsoftは2026年11月17日、セキュリティ運用基盤Microsoft Perceptionの一般提供を公表した。攻撃の検証、警告の調査、問題の修正を担うAIエージェントを、処理の手順をまとめたプレイブックで連携させる。防御する組織の担当者が動作条件を設定し、影響の大きい操作は人が承認する仕組みを組み合わせる。[1]
役割は3つに分かれる。レッドチームのエージェントは攻撃者の視点で弱点を探し、ブルーチームは警告の優先順位付けや侵入の調査を行う。グリーンチームは問題を修正する。担当者は、インシデントがどの条件を満たしたら処理を開始するかを決め、各役割をつないだ対応を実行する。[1]
その基盤には、機器やID、データに関する信号と、対応を実施する機能がある。Microsoft Defenderなどが捉えた情報を顧客環境の状況と結び付け、エージェントの判断に使う。対応側では端末のネットワーク上の隔離、IDのアクセス取り消し、認可の段階でのエージェントの遮断などを行える。検知から実際の操作までを接続する構成である。[1]
人が条件と承認を担い、AIが攻撃検証・調査・修正を連携する
Microsoft Perception
出典 Microsoft「Security for the agentic era, powered by Microsoft Perception」(2026年11月17日)
なぜ今なのか
Microsoftは、AIによって脆弱性の発見から悪用までの時間が縮まり、攻撃者の活動も自動化が進んでいると説明する。防御側が警告を人手で順番に処理する運用では対応が難しくなるとして、調査や修正を複数のエージェントで進める構成を示した。日本企業にとっても、警告を見つけた後に誰が何を判断し、どの操作へ進めるかが導入の論点となる。[1]
今回、4つの調査・検知エージェントが一般提供となった。警告の優先順位付け、攻撃の調査、検知ルールの作成、脅威情報の分析をそれぞれ担当する。侵入前の弱点を探す役割では、情報収集を行うRecon Agentが一般提供、Webアプリへの侵入テストを行うWeb App Pen Test Agentがプレビューである。役割ごとに提供段階を確かめて適用先を選ぶ必要がある。[1]
修正を待つ間の対策として示されたのが、プレビューのvulnerability shieldingである。対応する場面では、ネットワークから到達できる範囲や権限を一時的に調整し、脆弱性を悪用される余地を減らす。恒久的な修正を適用するまでの時間を確保する機能として説明されており、修正計画と一時的な保護の両方を管理することになる。[1]
調査は一般提供、侵入テストや一時的な保護はプレビュー
出典 Microsoft「Security for the agentic era, powered by Microsoft Perception」(2026年11月17日)
日本の企業にとって何が変わるか
Microsoft製品を使う日本企業では、まず自社の運用を警告の確認、調査、修正に分け、どの部分をエージェントへ任せるかを決める。Perceptionでは担当者が制約と開始条件を設定し、重要な操作を承認する。端末の隔離やアクセスの取り消しは業務の接続先に影響するため、自動で開始する処理と人が承認する操作を対応付けることが、運用設計の出発点となる。[1]
費用の管理にも新しい確認項目が生まれる。Microsoftは、AIの使用量を追跡する費用管理ダッシュボードと、支出を予測する見積もり機能を提供するとしている。運用担当者はエージェントへ任せる処理を決める際に、どの対応のためにAIを使うかと、その利用量を対応させて確認できる。費用とセキュリティ上の成果を併せて評価するための機能である。[1]
既存システムとの接続にはプレビューの機能が含まれる。Defenderからプレイブックを呼び出す機能、MCPやAPIを使ってログ分析・対応自動化・ITサービス管理のツールと接続する機能、AWSやOkta、Salesforceの信号の取り込みが該当する。導入担当者は、自社の監視元と対応先を並べ、必要な接続機能の提供段階を個別に照合する。[1]
AIエージェント自身への権限付与も、関連する確認項目である。Microsoft Entra ID Governanceでは作業単位・時間制限付きの権限付与を、条件付きアクセスではリスクの変化に応じた保護の調整を進めている。これらは限定プレビューとされる。自社でAIへ任せる操作、操作できる時間、リスクが変わった際の扱いを整理し、利用可能な機能と突き合わせる必要がある。[1]
Microsoftは、機能を支える情報の層として、各社の環境と脅威情報を関連付けることも説明している。AIの調査結果を運用へ組み込むには、警告の情報だけでなく、対象の機器やID、業務上の重要性を判断に使う構成が関わる。自社の調査に必要な信号と、実行先のアクセス制御をつなげられるかを確認したい。[1]
まとめ
Perceptionの一般提供により、攻撃の検証、検知・調査、修正をプレイブックで連携させる構成が示された。人は制約と動作条件を決め、影響の大きい操作を承認する。一般提供された調査機能と、試用段階の侵入テスト、一時的な保護、外部システムとの接続は、それぞれの提供段階に沿って利用を検討することになる。[1]
日本企業の担当者が具体化するのは、任せる処理、承認する操作、接続するシステムの3点である。処理ごとの提供段階・承認者・接続先を照合することで、導入対象を自社の運用に合わせて選べる。AIの使用量と費用の確認も、その処理がどのセキュリティ上の成果につながったかと併せて進める。[1]
技術・取り組み / 2026年11月17日
自動化する処理と人の承認範囲を一緒に決める
Perceptionが一般提供。AIが攻撃検証・調査・修正を連携する。
1 AIによる攻撃の高速化
2 警告処理から修正までの連携
3 人の制約設定と承認を維持
1 任せる処理と機能の提供段階
2 重要操作の承認者と開始条件
3 接続先とAI使用量・費用
出典 Microsoft「Security for the agentic era, powered by Microsoft Perception」(2026年11月17日)