ASP.NET Coreの脆弱性CVE-2026-114154|HttpSysの停止と更新手順
CVE-2026-114154・GHSA-3893-7fxc-qvffWindows上でHttpSysを使うASP.NET Coreアプリに、認証なしのネットワーク攻撃でサービスを停止させられるおそれがある脆弱性が公表されました。HttpSysはWindowsのHTTPサーバー機能を使う部品です。単独のパッケージとランタイムの両方を調べ、アプリの配布方式に合わせて更新します。
- Microsoftの深刻度は高、CVSS 3.1は7.5です。対象はWindowsで、アーキテクチャはすべてです。
- HttpSysの単独パッケージは2.3.14へ、対象ランタイムは系列ごとに8.0.34・9.0.23・10.0.15へ更新します。
- 自己完結型アプリはランタイムを同梱するため、アプリを再ビルドして再配置します。
01HttpSysで接続の資源が残る問題
02Windows上のHttpSysとバージョンを確認する
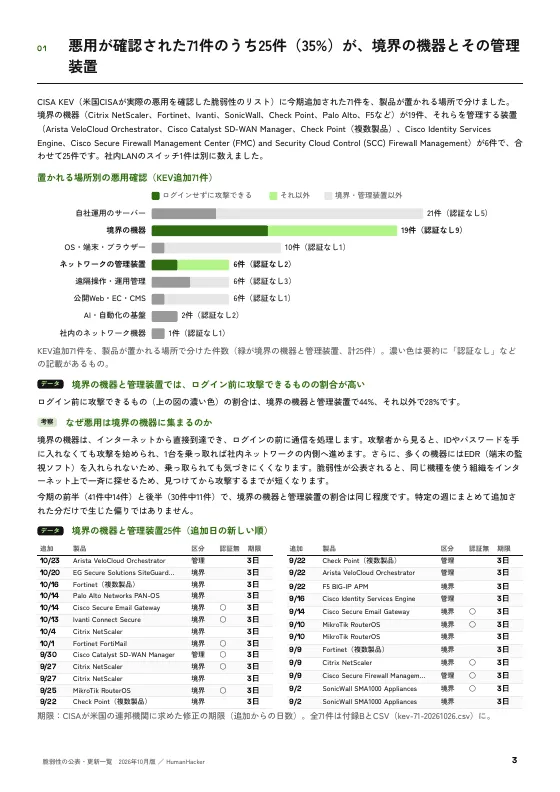
提供元の対象一覧はWindowsで動くHttpSysの単独パッケージと、Windows向けASP.NET Coreランタイムです。win-arm64・win-x64・win-x86が挙がっています。[1]
- プロジェクトの参照と起動設定で、
Microsoft.AspNetCore.Server.HttpSysやUseHttpSysの使用を確認する。 - 開発環境だけでなく、実際の配置先にあるパッケージとランタイムのバージョンを調べる。
- アプリにランタイムを同梱しているか、サーバーにインストールしたランタイムを使うかを確認する。
03深刻度と悪用の評価
04対象バージョンと修正版
05確認・更新・反映の手順
- 配置先で
dotnet --list-runtimesを実行し、Microsoft.AspNetCore.Appのバージョンを確認します。 - プロジェクトで
dotnet list package --include-transitiveを実行し、間接的な依存関係も確認します。packages.lock.jsonを使う構成では、その記録も照合します。 - HttpSysを直接参照するプロジェクトでは
dotnet add package Microsoft.AspNetCore.Server.HttpSys --version 2.3.14で更新します。間接参照なら、依存元の更新を含めて解決後のバージョンを確認します。 - 該当する修正済みランタイムを導入します。パッケージを更新したアプリと自己完結型アプリは再ビルドして再配置し、アプリを再起動します。
- 配置先でランタイムとアプリの依存関係を再確認し、通常のリクエストに応答することを確認します。自己完結型では配置した成果物に同梱するランタイムも照合します。
Microsoftは、SDKの更新だけではアプリが単独で参照するパッケージを置き換えられないと説明しています。[1]
06すぐ更新できない場合
提供元のアドバイザリには、更新に代わる回避策の記載がありません。案内されている対応は、対象パッケージとランタイムの更新、およびアプリの再配置・再起動です。[1]
07自己完結型とフレームワーク依存型の違い
よくある質問
SDKを更新すれば対応は終わりますか?
単独で参照するHttpSysパッケージも更新し、アプリを再ビルド・再配置します。配置先のランタイムと再起動も確認してください。[1]
LinuxのASP.NET Coreも対象ですか?
今回のMicrosoftの対象一覧はWindowsです。別のASP.NET Coreの脆弱性は、個別のアドバイザリで対象環境を確認します。[1]
出典・参考資料
- Microsoft:HttpSysのサービス拒否に関するアドバイザリ2026-11-11確認(日本時間) / 仕組み、Windowsの対象範囲、CVSS、更新と再配置
- CVE Program:CVE-2026-1141542026-11-11確認(日本時間) / Microsoftの影響説明とCVSS、CISAのSSVC
- OSV:GHSA-3893-7fxc-qvff2026-11-11確認(日本時間) / パッケージの影響範囲
- NuGet:HttpSysの公開バージョン2026-11-11確認(日本時間) / 2.3.14の公開
- NuGet:Windows x64ランタイムの公開バージョン2026-11-11確認(日本時間) / 8.0.34・9.0.23・10.0.15の公開
- Microsoft:セキュリティ告知と統合先への案内2026-11-11確認(日本時間) / 更新方法、11月の統合告知への参照
あわせて読みたい記事
ImageSharpの脆弱性CVE-2026-106113|細工したTIFFでプロセス終了、確認方法と対応
.NETの画像処理ライブラリImageSharpの脆弱性CVE-2026-106113(GHSA-j3p4-wp97-rph4)は、浮動小数点のTIFFにHistogramEqualizationをかけるとプロセスが終了するおそれがあります。対象の処理の見分け方、修正版4.1.2・3.2.0、3.2.0からビルドに要るライセンスキー、修正版の無い2系の扱いを説明します。
Viteの脆弱性GHSA-p4f5-76q4-ffq7|開発サーバーでコード実行、確認方法と修正版
ネットワークへ公開したViteの開発サーバーで、コード実行やファイル漏えいが起きる脆弱性。6〜8系とVite+の対象範囲、配布を確認できた修正バージョン、Rolldownを含む更新手順を説明します。
SASTとSCAの違い・使い分け|自動検査の範囲と異常系・回帰試験
SASTとSCAの違いを、調べる対象(自社のソースコードと取り込んだOSS部品)で説明する。両方で見つけにくい認可の誤りを補う動作試験、除外の記録、redis-pyの事故に学ぶ修正後の回帰試験とSCAの再実行も扱う。