- Hyundai Motor GroupはAIの安全な実行環境を検討し、AIM Intelligenceは悪意ある指示の検出と実行時のアクセス制御を組み合わせる。
- OpenShellはAIを隔離して動かし、通信先や操作をAIの外側で判定する。許可・拒否の判断を記録する。
- 日本企業は、利用するAIと業務ツールの組み合わせごとに、通信・認証情報・ファイル操作の許可範囲を確かめる。
NVIDIAは2026年11月8日、韓国企業によるAIエージェントの保護に向けた取り組みを公表した。中心となるOpenShellは、AIが動く環境で実行・通信・認証情報を管理するソフトウェアである。AIが選んだ操作を、実行環境の規則で許可するか判断する仕組みと、企業が導入時に確認する項目を整理する。[1][2]
何が起きたのか
Hyundai Motor Groupは、NVIDIAのAI構築用ひな型であるNemoClawと、実行環境のOpenShellの利用を検討している。従業員の生産性向上や企業内の業務でAIエージェントを安全に使うことが対象だ。発表では、機密データの保護、業務ツールへのアクセス管理、自律的な操作の統制をOpenShellの役割に挙げている。[1]
韓国のAIセキュリティ企業AIM Intelligenceは、自社のエージェント制御基盤StarfortとOpenShellの統合を進める。Starfortによる悪意ある指示やデータ漏えいの検出と、OpenShellによる実行時のアクセス制御を組み合わせる計画である。同社は公共エネルギー分野での予備的な実証も検討しており、企業・産業・ロボットの環境への応用を想定している。[1]
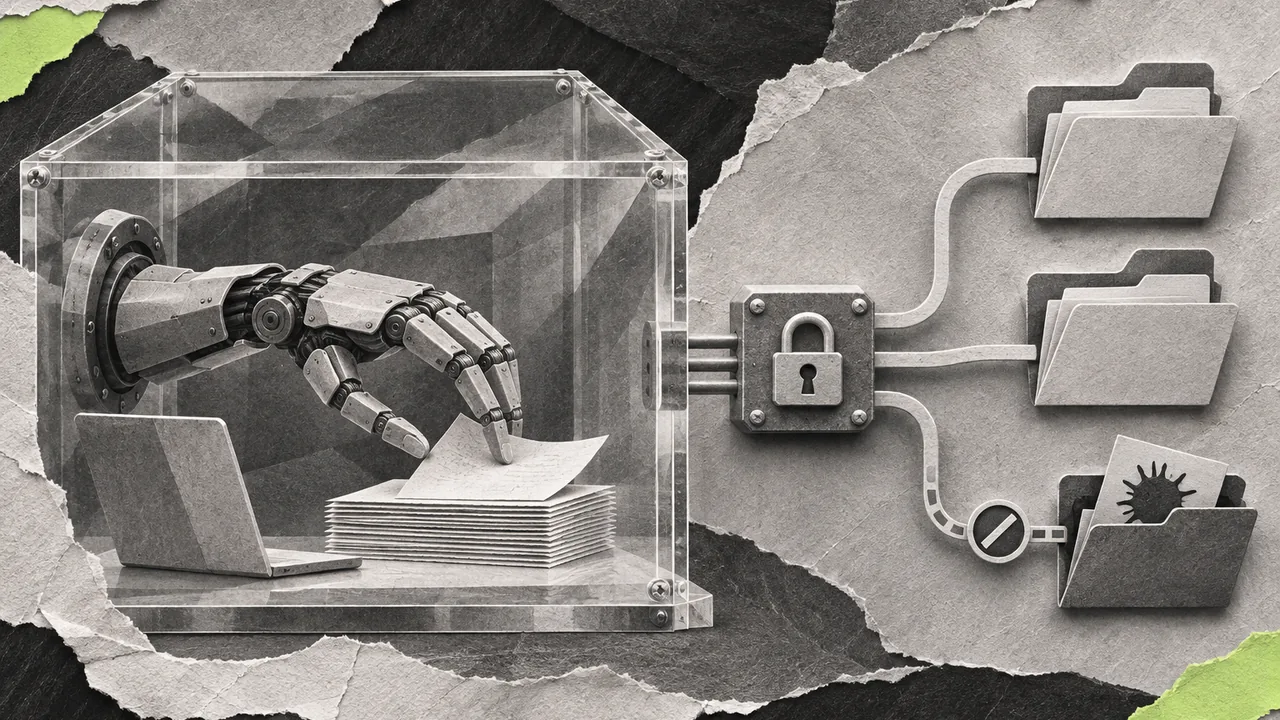
OpenShellは、AIが動くサンドボックスと、その外側の監督処理を分ける。サンドボックスとは、AIが操作できるファイルや実行権限を限定した隔離環境である。AIからの要求を受ける監督処理は、許可する操作を定めたポリシーと照合する。操作を選ぶAIと、アクセスを許す仕組みを分離する構成が、統合の基礎となる。[2]
ゲートウェイの規則を使い、監督処理がAIの通信を制御する
隔離環境の外側
出典 NVIDIA「NVIDIA OpenShell」
なぜ今なのか
NVIDIAは、AIエージェントが引き受ける仕事の拡大に合わせて、安全対策も進める必要があると説明している。OpenShellが想定するのは、ツールを使い、ファイルを書き、APIでサービスを呼び出し、長時間動くエージェントだ。文章を生成する処理から業務システムを操作する処理へ用途が広がると、実行時に利用できる資源を具体的に管理する必要が生じる。[1][2]
OpenShellの製品説明では、通常のコンテナやKubernetesのPodを実行基盤として使い、その上にAI向けの制御を加える。隔離に加えて、認証情報の受け渡し、外向き通信の判定、モデルの呼び出し先の管理、ログの記録を行う。AIを起動した後も、動作中の要求を継続して評価することが、単位作業を隔離するだけの構成からの変更点となる。[2]
許可は標準では与えず、規則に合う要求へ付与する。規則の適用はAIのプロセスの外側で行い、モデルの推論や協力に依存せずに制御する設計である。モデルやエージェントの種類、クラウド・社内設備などの配置先をまたいで同じ方針を適用できることを目指す。企業側は、AIの性能評価と併せて、どの操作を実行環境に許すかを決める必要がある。[2]
日本の企業にとって何が変わるか
日本企業が確認したいのは、まず業務で必要な通信の範囲である。OpenShellの監督処理は、通信要求を実行プログラム、接続先、通信の方法、URLのパスごとに評価する。同じサービスに接続する場合も、利用する操作を規則に反映できる。担当者は、AIに任せる業務で必要な接続と処理を洗い出し、その許可範囲で仕事が完了するかを確かめる。[2]
認証情報の管理も通信と結び付く。利用者の認証と隔離環境の管理を担当するゲートウェイが、設定・ポリシー・認証情報を監督処理へ渡す。監督処理は、規則が許可する場合に認証情報を供給する。既存の認証基盤や秘密情報の保管先と連携する構成のため、企業の基盤担当者は、どのサービス用の認証情報を、どの要求に使わせるかを整理したい。[2]
ファイルの操作とOSへの要求には、サンドボックス側の制限が働く。AIは特権を持たずに実行され、参照できるファイルが限定される。OSの機能を呼び出すシステムコールも監視・選別され、安全でない呼び出しを止める。開発担当者は、必要な作業用ファイルと保護したい社内データを区別し、自社のAIが利用するツールと隔離設定の組み合わせを確認する。[2]
運用担当者が追跡できるよう、許可と拒否の判断はログに残る。ポリシーの変更は稼働中にも反映されるため、規則を更新した後に業務上の要求がどう扱われたかを確認できる。また、ポリシー検証用の機能は形式検証を使い、規則が許可範囲に収まるか、新しい通信規則が危険なアクセスを増やすかを調べる。許可範囲の変更と実行時の記録を併せて確認することが運用の判断材料となる。[2]
- 業務で使う実行プログラム・接続先・通信方法・パスを特定したか。
- 認証情報の供給条件と、参照できるファイルの範囲を確認したか。
- 規則の変更後に許可・拒否の記録を確認する担当者を決めたか。
まとめ
韓国企業の取り組みは、AIの実行権限を管理するOpenShellと、悪意ある指示や漏えいを検出する仕組みを組み合わせる方向を示している。Hyundai Motor Groupの利用検討と、AIM Intelligenceの統合・実証の検討は、それぞれの段階を踏まえて読む必要がある。日本企業は、自社のAI導入でも、検出する担当と操作を制限する担当の役割を具体化できる。[1][2]
OpenShellの説明は、モデルの選択に加えて、AIの実行環境を設計する際の確認項目を与える。対象の業務、AIが使うツール、必要なデータと通信を対応付けると、許可規則と監査記録で確認する範囲が明確になる。導入判断では、自社の開発環境や社内基盤との接続条件を確かめ、業務に必要な操作を認める設定へ落とし込むことが重要である。[2]
技術・取り組み / 2026年11月8日
業務に必要な操作を、通信・認証情報・ファイルの許可に対応付ける
AIM IntelligenceはStarfortとOpenShellの統合を進める。
1 ツールの実行
2 ファイルの変更
3 外部サービスへの接続
1 業務に必要な通信
2 認証情報とファイルの制限
3 許可・拒否の記録
出典 NVIDIA「Korea’s AI Ecosystem Advances and Secures Agentic AI With NVIDIA」(2026年11月8日)/NVIDIA「NVIDIA OpenShell」