- NISTがAIエージェントへの攻撃と緩和策を分類し、12月18日まで草案への意見を募集する。
- 外部データ、ツール、長期記憶、他のAIとの通信を、操作権限と併せて点検する。
- 導入担当者は計画・実行・結果の取得を通じて、どの情報が次の操作に影響するか確認する。
米国立標準技術研究所(NIST)は2026年11月9日、AIへの攻撃と緩和策を整理した文書の初期公開草案を公表した。今回の焦点は、ツールを使って業務を進めるAIエージェントへの攻撃である。処理の段階、攻撃者の目的、操作できる資源を対応付け、日本企業が導入時の点検項目を整理するための読み方を説明する。[1][2]
何が起きたのか
NISTが公開したSP 2400-102e2026の草案は、AIへの攻撃と緩和策について、共通の用語と分類を整える文書である。攻撃を受ける開発・運用の段階、攻撃者の目的や能力などを組み合わせて整理する。今回の改訂では第4章にAIエージェントの分類を加え、索引も更新した。NISTは最新の攻撃、有効な緩和策、標準化すべき用語について、12月18日まで意見を求めている。[1]
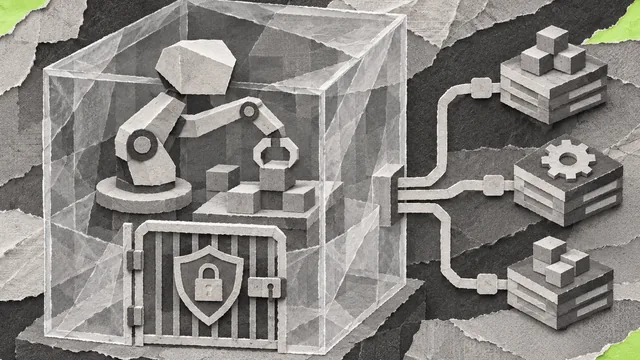
草案でいうAIエージェントは、AIモデルを使い、与えられた目的に向けて環境から情報を受け取り、操作を実行する仕組みである。ブラウザやファイル操作、外部サービスへの接続を担うツールが、モデルと業務環境をつなぐ。さらに、会話をまたいで保存する長期記憶や、他のAIエージェントとの協働も扱う。モデルの入力と出力に加えて、周辺の構成を点検するための分類になっている。[2]
利用者の依頼を受けたAIが、ツールを通じて業務環境を操作する
AIエージェント
出典 NIST「Adversarial Machine Learning: A Taxonomy and Terminology of Attacks and Mitigations, Initial Public Draft」(2026年11月)
攻撃者の目的は、処理を止める可用性への攻撃、行動や出力を改変する完全性への攻撃、機密情報を取り出す攻撃、能力を有害な用途に使わせる攻撃に分かれる。例えば、外部の文章に埋め込まれた指示でAIの行動が変わる場合、どの情報を読んだかと、結果としてどの操作が可能になったかを対応付ける。同じ手法でも狙う被害が異なるため、担当者同士で説明する際の共通軸として使える。[2]
なぜ今なのか
草案は、AIエージェントが生成AIの脅威を引き継ぎつつ、ツールを使うことで攻撃対象が広がると説明する。不正な指示に従ったAIが機密情報を外部へ送る、取引を実行する、ファイルや記録を変更するなど、業務上の操作まで影響が及ぶ。攻撃者が利用者へ直接指示を渡す場合と、AIが後から読む外部情報を改変する場合を区別して調べる必要がある。[2]
処理の流れも確認の単位になる。AIは依頼を受け、計画を立て、ツールを実行し、その結果を読んで次の計画を更新する。ツールの説明文は計画時に参照され、実行結果は次の行動の判断材料になる。草案は、悪意ある説明文がツールの選択を誘導する問題と、返された内容が後続の操作を変える問題を分けている。実行前の説明と実行後の応答の両方を扱う点が、接続先を点検する際に重要である。[2]
ツールは計画時の説明と、実行後の応答を分けて点検する
出典 NIST「Adversarial Machine Learning: A Taxonomy and Terminology of Attacks and Mitigations, Initial Public Draft」(2026年11月)
長期記憶を使うAIでは、不正な内容の取り込みと被害の発生が別の会話になる場合もある。草案は、記憶、権限、利用可能なツール、運用上の信頼が積み重なることを、長く動き続けるAIの課題として挙げる。1回の質問と回答を調べる評価に加え、複数回の処理で保存情報がどう使われるかを確認する理由になる。対策の研究も、実行履歴にある安全上の出来事を継続して評価する方向へ広がっている。[2]
日本の企業にとって何が変わるか
日本企業の導入担当者は、自社のAIが読むWebページ、文書、検索用のデータ、長期記憶を一覧にし、誰が内容を変更できるか確認したい。外部情報に悪意ある指示を混ぜ、AIの動作を変える手法が間接プロンプトインジェクションである。草案は、モデルに指示とデータを区別させる対策と、システム側で情報の流れや操作を制限する対策を整理する。自社のどの処理に、どちらの制御があるかを照合できる。[2]
ツールの採用時には、機能と提供元に加えて、説明文や定義の変更も確認対象となる。草案は、導入後にツールの説明が書き換わる問題を挙げ、定義への電子署名と変更されないバージョン識別子を対策案として紹介する。実行時には、処理が使える資源や操作を制限する隔離環境を使う。担当者は、接続時に確認した定義を運用中も特定できるか、実行するツールにどこまで権限を与えるかを点検したい。[2]
業務の手順や実行用スクリプトをまとめたスキルも確認が必要である。草案は、スキルが作業の指示として読み込まれ、導入後に複数の会話で使われる点を取り上げる。社内で利用を認める際には、含まれる手順とスクリプトを確認し、認証情報やファイルを扱う範囲を把握することが実務上の確認点となる。ツールの実行結果と、業務手順として採用した指示を区別すると、変更時に確認すべき担当と内容を整理しやすい。[2]
複数のAIを連携させる場合は、各AIの識別と、通信・操作の許可を併せて調べる。草案には、不審なAIの隔離、通信内容の制限、必要な範囲だけの権限付与、行動の監査といった対策がある。企業は、どのAIが誰へ依頼できるか、何の情報を渡せるかを接続図に対応付けたい。草案はこれらの対策を研究が進む分野として位置付けており、自社の構成で有効性を評価することが導入判断につながる。[2]
- 外部データと長期記憶の変更者・利用先を確認する。
- ツールの定義、スキルの内容、実行時の権限を照合する。
- AI間で許可する通信と、継続して確認する行動履歴を決める。
まとめ
NISTの分類は、AIエージェントの脅威を、処理のどの段階で、何を操作できる攻撃者が、どの被害を狙うかという形で整理する。日本企業にとっては、開発、セキュリティ、運用の担当者が同じ構成図を使って確認範囲を話し合う材料になる。まずは実際に接続しているデータ、ツール、記憶、他のAIを挙げ、担当する制御と照合することができる。[1][2]
評価では、日常の業務が完了することと、許可した操作範囲が守られることを併せて確かめたい。草案は、モデルの学習による対策、実行時の制御、継続的な監視に異なる役割があると整理している。自社の接続構成と、継続して残る状態を明らかにすることで、導入前の試験から運用中の再点検まで、具体的な確認項目を持てる。[2]
技術・取り組み / 2026年11月9日
接続先と操作権限を分類に対応付ける
NISTが攻撃と緩和策の草案を公表。12月18日まで意見募集。
1 外部情報で行動が変わる
2 記憶で影響が続く
3 他のAIへ影響が及ぶ
1 データの変更者と利用先
2 ツールとスキルの内容
3 AI間の通信と操作権限
出典 NIST「Adversarial Machine Learning: A Taxonomy and Terminology of Attacks and Mitigations, Initial Public Draft」(2026年11月9日)/NIST「Adversarial Machine Learning: A Taxonomy and Terminology of Attacks and Mitigations, Initial Public Draft」(2026年11月)