メルカリのNotion AI記録に流出のおそれ|メルカリの個別通知と対象情報
メルカリの利用者や、採用・取引などでグループへ情報を提供した方に向けて、業務用クラウドサービスNotionのAI機能に入力された記録の流出のおそれについて説明します。2026年11月20日の公式発表から、対象と個別通知、利用者が確認する点を整理します。
メルカリで公表された事象
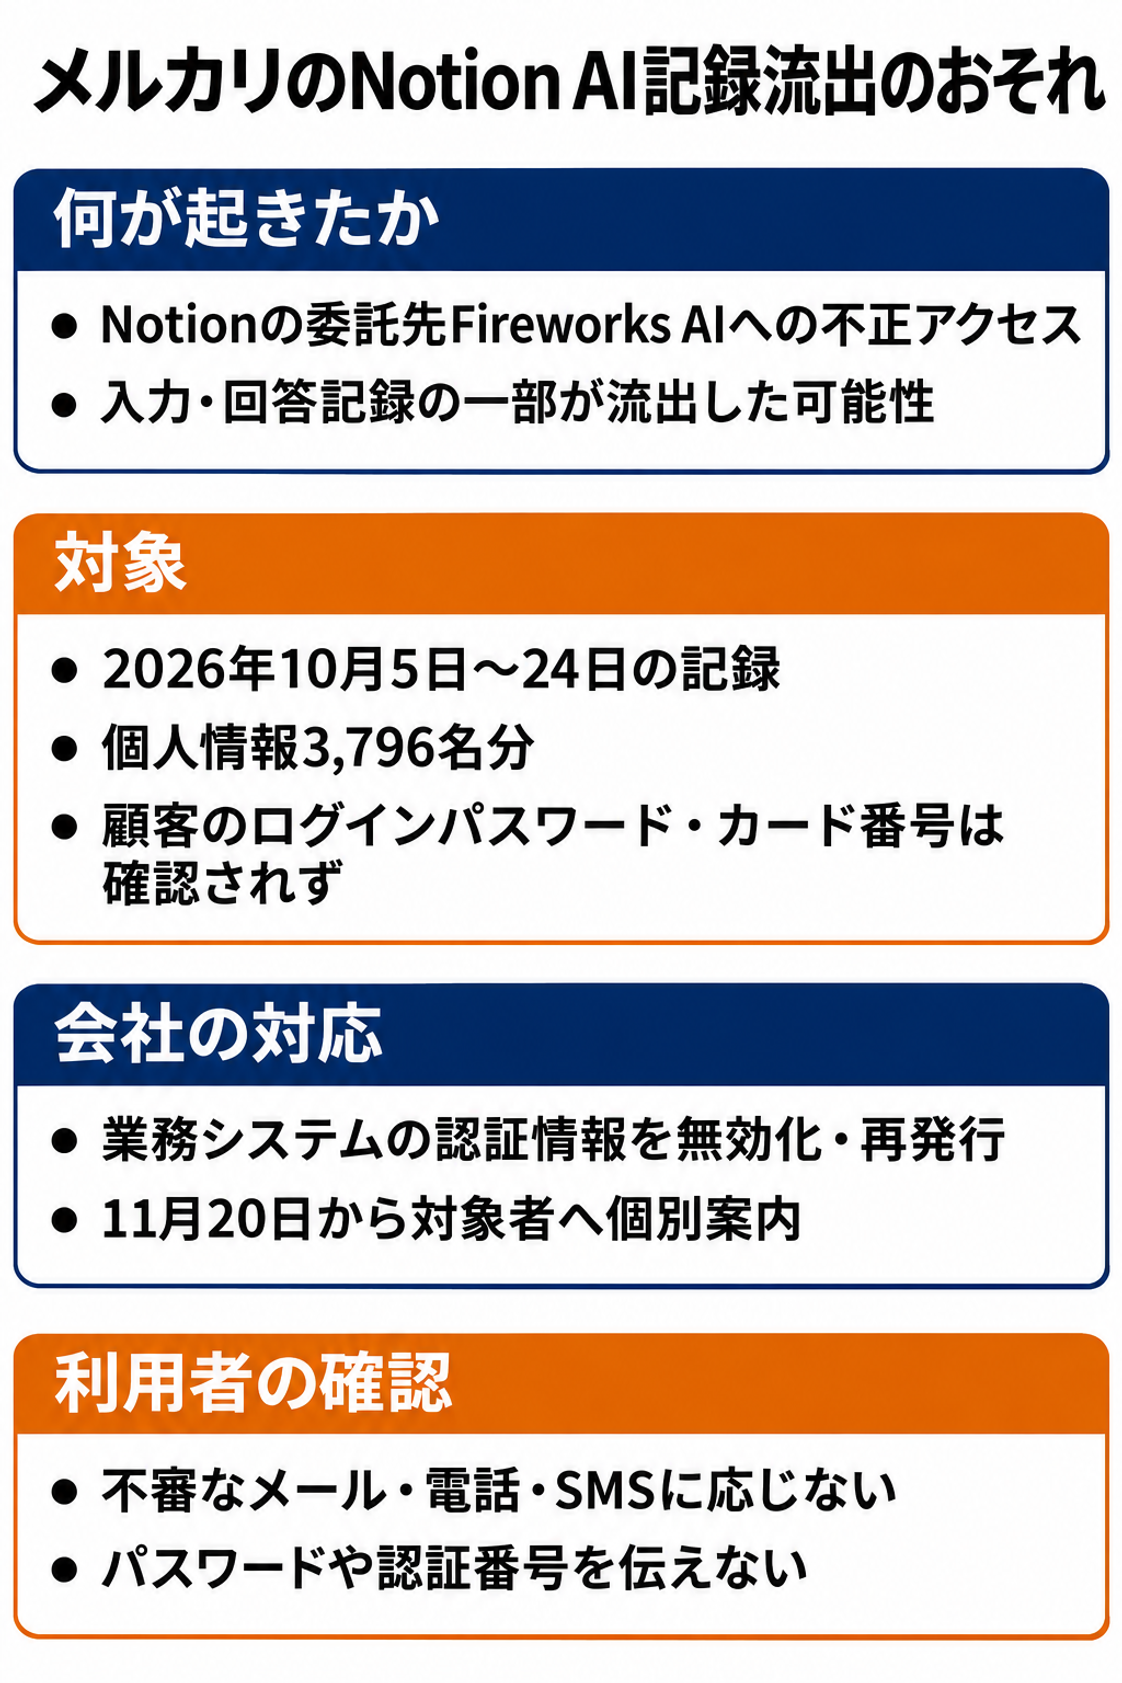
メルカリは、グループが業務で使うNotionのNotion AIについて、Notion社が処理の一部を委託していたFireworks AIが第三者の不正アクセスを受け、従業員がNotion AIに入力した内容と回答の記録の一部が流出した可能性があると発表しました。記録には顧客など3,796名分の個人情報と業務システムの認証情報の一部が含まれていました。
Notion社がNotion AIの処理の一部を委託していたFireworks AIの環境が、第三者による不正アクセスを受けました。Notion社によると、Notion AIの利用状況を分析する処理のためにFireworks AIへ送られた記録が、同社の環境に保存されていました。Fireworks AIへの侵入経路と手口は未公表です。
メルカリの対象情報と影響
従業員が10月5日から24日までにNotion AIに入力した内容と回答の記録の一部が流出した可能性があり、3,796名分の個人情報が含まれていました。内訳は顧客1,522名(顧客識別番号のみが1,061名)、取引先担当者571名、採用応募者169名、派遣社員・業務委託先・退職者1,534名です。在籍従業員の情報、業務情報、業務システムの認証情報の一部も含まれ、認証情報は無効化と再発行を済ませました。マイナンバー、クレジットカード番号、顧客のログインパスワードは確認されていません。
Notion AIのチャット機能で取り扱う情報を限定しています。グループのサービスやシステムへの不正アクセス、顧客アカウントへの不正ログイン、サービス利用への影響は確認されていません。
メルカリの対応と調査
11月10日にNotion社から連絡を受け、同日対策チームを立ち上げて対象記録を調べ、記録に含まれていた業務システムの認証情報を無効化・再発行しました。Notion社はFireworks AIとの接続を遮断し、同社の環境に保存されていた対象記録の削除を確認しています(11月12日の報告)。個人情報保護委員会などの関係当局へ報告しました。
AIツールを含む外部サービスの利用方法などを見直すとしています。具体的な内容は未公表です。
メルカリの個別通知と不審な連絡への対応
対象者のうち連絡先を把握している人には、11月20日から個別に案内するとしています。グループや金融機関を装った不審なメール・電話・SMSに応じず、記載のURLを開かないよう呼びかけています。グループが電話やメールでパスワードや認証番号を尋ねることはないとしています。補償・見舞金、専用の窓口は未公表です。
国内で公表された他のサイバー攻撃・不正アクセスの事例は、国内のサイバー攻撃・情報漏洩事例一覧で業種・原因・公表月から探せます。
利用する組織が確認する情報管理と連絡体制
生成AIを使う組織では、入力内容と回答の記録が提供元や委託先のどこに保存されるかを確認します。顧客情報や認証情報を入力しないルールと、実際の利用状況を照合します。
提供元から事故の連絡を受けた際に、対象記録を調べる担当者と認証情報を無効化する担当者を決めておきます。記録に含まれた情報の種類を把握することで、利用者への連絡とシステムへの対応を進められます。
よくある質問
何が流出した可能性がありますか?
メルカリのアカウントへの不正ログインは確認されていますか?
メルカリからの通知と確認事項は何ですか?
出典・参考資料
当事者の2026年11月20日の公式発表に基づき、対象情報、対応、利用者への案内を整理しました。
- 株式会社メルカリ|メルカリ「当社グループが利用するクラウドサービスの委託先への不正アクセスによる情報流出の可能性について」(2026年11月20日)(2026-11-20・当事者が公表した影響と対応の根拠)
更新履歴
- 新規作成