PHPの重大な脆弱性「php2shell」で緊急メンテナンス相次ぐ!停止予定と今すぐ確認すること
2026年10月21日、BASE、ツイキャス、はいチーズ!などが、PHPの重大な脆弱性「php2shell」への対応として緊急メンテナンスを告知した。サービスを業務で使っている人は、どの機能がいつ使えなくなるのか、情報漏洩が起きたのかが気になるだろう。
PHPは、Webサービスのサーバー側の処理に使われるプログラミング言語だ。脆弱性とは、攻撃に悪用されるおそれがある欠陥を指す。今回の各社の告知は、PHPの欠陥に対応し、安全性を確保するためのメンテナンスを案内している。
「php2shell」は、今回のPHPの重大な脆弱性2件を指して、JFrogなどのセキュリティ企業が使っている呼称だ。
以下は、2026年10月21日22:00 JST時点で確認した公式告知の内容だ。停止の予定と影響する機能、利用者・運用担当者の確認事項をまとめる。
緊急メンテナンスはいつまで続くのか
表の時刻はすべて日本時間。各社が告知した予定であり、終了時刻は変更される場合がある。
| サービス | 告知された期間(JST) | 停止対象と影響 |
|---|---|---|
| BASEの告知 | 10月21日15:50〜22日7:00予定 |
|
| ツイキャスの告知 | 10月21日22:30開始予定。終了未定 |
|
| はいチーズ!の告知 | 10月21日〜22日早朝予定 |
|
| OBCの告知 | 10月21日19時頃〜22日9時頃予定。セミナー・イベント申込は22日17時頃まで |
|
| Zenlogicの告知 | 10月21日22:00〜22日18:00予定 |
|
緊急メンテナンスは情報漏洩の発表なのか
今回の告知は、被害を防ぐためにサービスを一時停止し、脆弱性へ対応する予防的なメンテナンスだ。各社は次のように説明している。
- BASEは予防措置と説明し、今回の脆弱性に起因する不正アクセスや情報漏洩は確認していないとしている。
- ツイキャスは、不正アクセスや情報漏洩に伴う対応ではないと明記している。
- はいチーズ!は、今回の脆弱性による攻撃被害や情報漏洩は確認していないと説明している。
- OBCとZenlogicは、安全性を確保するためのメンテナンスとして案内している。
停止の告知だけを根拠に、情報漏洩の被害が発生したと数えることはできない。サービスの利用可否と、侵害の有無は分けて確認する必要がある。
はいチーズ!では、2026年6月の不正アクセスについての報告も公表されている。今回の予防メンテナンスは別の告知であり、この6月の事件と今回のPHPの脆弱性を結び付ける根拠は、両告知から確認できない。
RCEとは何か、悪用されると何が起こるのか
RCE(Remote Code Execution|リモートコード実行)とは、攻撃者がネットワーク越しに、サーバーなどで不正なコードを実行することだ。
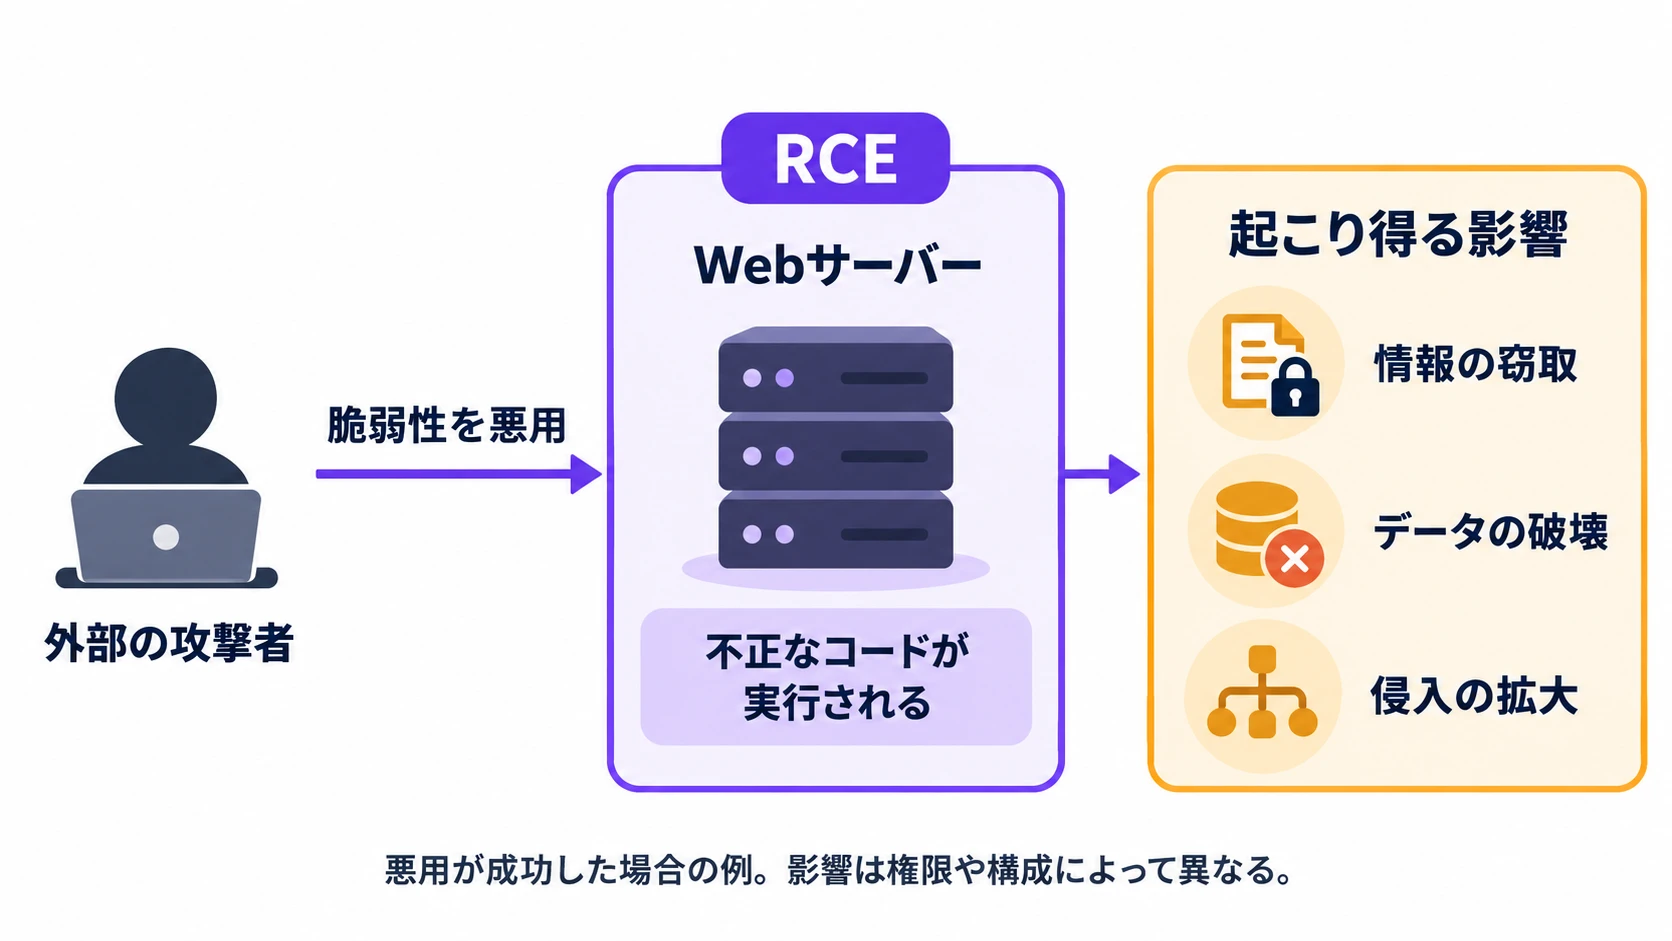
JFrogの報告は、php2shellに関係する2件をRCEの脆弱性と説明し、悪用が成功した場合の情報窃取や侵入拡大を警告している。
PHP公式は何を発表しているのか
PHP公式の予告では、重大な脆弱性2件に対応する更新を、2026年10月21日23:00 JSTに公開する予定としている。2件とも、脆弱性の深刻度を表すCVSS v4.0の評価は9.2だ。
影響するPHPのバージョン、修正を含むバージョン、脆弱性の詳細は、更新の公開時に発表される予定だ。PHP公式は、公開後に速やかに更新できるよう準備することを利用者へ呼び掛けている。情報の公開や悪用の証拠を受けて、予定を前倒しする可能性も示している。
利用者と運用担当者は何を確認するか
外部サービスの利用者は、自社が使う機能と業務の締め切りへの影響を確認する。注文の受付、写真の購入、サポートへの問い合わせなど、必要な操作が停止期間に重なる場合は、担当者や顧客へ予定を共有する。再開の判断には、各社の最新の案内を使う。
PHPを使う自社システムの運用担当者は、更新の公開を待つ間に、次の準備を進めたい。
- PHPの利用箇所と更新担当を確認する。 自社で管理するサーバー、委託先が保守するWebサイト、レンタルサーバーなどを確認し、誰が更新するかを決める。
- 更新作業と業務への影響を整理する。 停止が必要な機能、作業時間、バックアップ、不具合時の復旧方法を担当者と共有する。
- 公開後に、自社環境への対応を確認する。 PHP公式とOS・ホスティング事業者の案内を読み、利用中の環境に適した更新を確認する。作業後はログインや注文など、業務に必要な機能が使えることを確かめる。
レンタルサーバーでは、事業者がPHPを更新する場合もある。Zenlogicの告知は、古いPHPを使う環境で更新後に表示や動作へ影響が出る可能性にも触れている。更新する人と、Webサイトの動作を確認する人を決めておくと対応を進めやすい。
自社システムの脆弱性対応やセキュリティ対策について、お気軽にご相談ください。