- Googleは安全なコード生成と脆弱性修正を強化した。
- 防御向け機能はFairwind Programの対象者に段階的に提供する。
- 利用経路・思考設定・安全対策の条件を確認して導入を判断する。
Googleは11月18日、Gemini 4 Neonのコード生成と脆弱性修正の能力を公表した。防御向け機能は対象者へ段階的に提供する予定で、利用申請の窓口も示した。日本企業が検討する際の焦点は、必要な作業に対する能力と、利用する環境での安全対策・提供条件である。[1]
何が起きたのか
Googleは2026年11月18日、Gemini 4 Neonを発表し、安全なコード生成と既存のコードの脆弱性修正をサイバー防御の柱に据えた。開発段階で欠陥を減らす能力と、すでにあるソフトウェアの根本原因を修正する能力をそれぞれ評価している。一般向けの提供は同日から始まり、Gemini APIや業務向けのGemini for business、Google Antigravityなどで順次利用できる。企業にとっては、日々の開発で使うモデルの選択と、防御担当者向けの機能を利用するための申請を分けて考える発表である。[1]
サイバー防御向けのNeonは、Googleの支援枠組みであるFairwind Programを通じ、信頼された防御担当者へ数日以内に提供を始める予定とされた。利用資格のある同プログラムの参加者が対象で、申請の窓口はGoogle Cloudの担当チームである。防御向けの機能は参加資格とアクセス条件を確認したうえで利用を計画することになる。一般向けのモデルを選択できることと、防御向けの機能の提供を受けられることには、それぞれの提供条件がある。[1]
防御向けのアクセスはFairwind Programを通じて提供する
Fairwind Program
出典 Google「Introducing Gemini 4 Neon」(2026年11月18日)
なぜ今なのか
Googleは、コードを書くAIエージェントの利用が広がるにつれて、最初から安全なコードを生成する重要性が増すと説明した。Neonは、コード生成の安全性を測るAutoBaxBenchの容易・中程度・難しい課題の各段階で、前モデルGemini 4 Carbonを上回ったという。難しい課題では76%を記録した。これらはGoogleが発表した評価結果であり、導入する側が着目すべき対象は、自社の開発における生成コードの安全性と、既存の欠陥を直す能力である。[1]
脆弱性の根本原因を直す能力については、修正を評価するCWE-bench v2で70.7%を記録したと説明している。同社は、コードを安全に保つための一連の作業で、処理の速さと費用の効率も重視した。新規コードの安全性と既存コードの修正を分けて評価することで、開発担当者がどの作業にモデルを使うかを検討しやすくなる。コードを新しく書く場面と保守する場面の双方を取り上げたことが、今回の防御向けの発表の特徴である。[1]
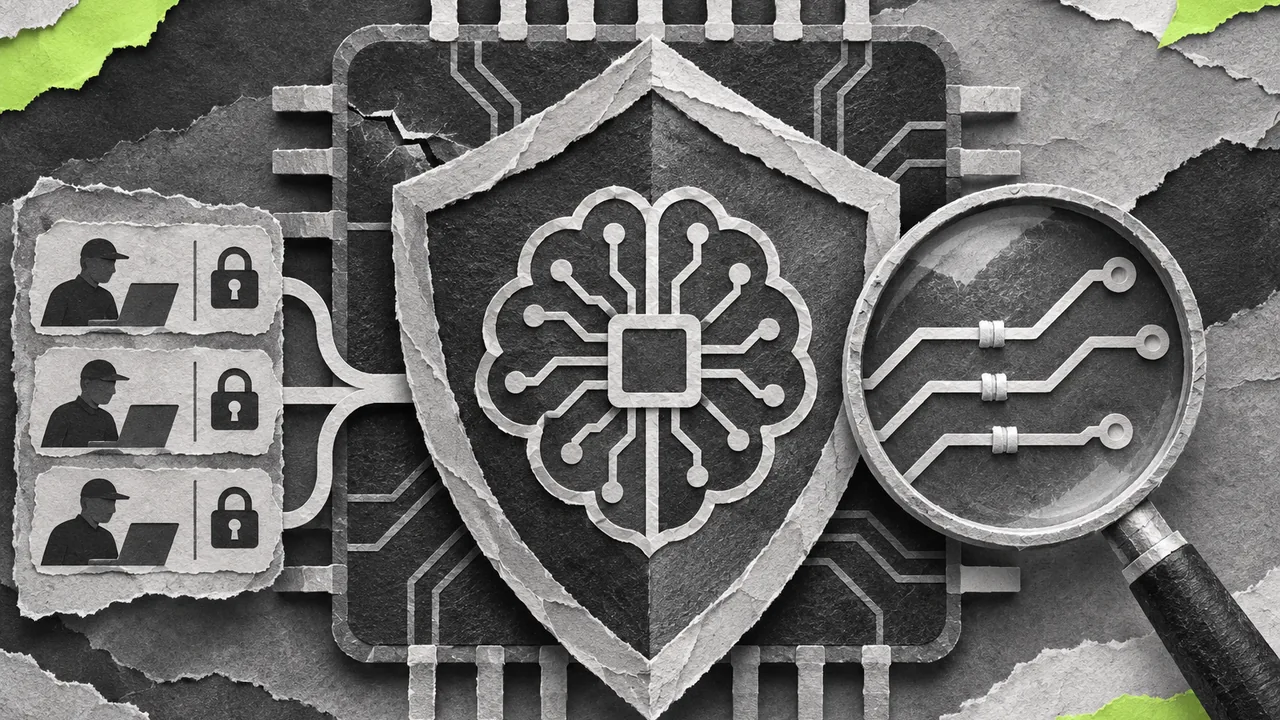
能力面の強化とともに、GoogleはGemini 4の安全対策を引き継いだ。NeonはCarbonと同水準の重大な悪用への保護と、外部からの不正な指示への耐性を維持し、モデルの行動や指示への従い方を改善したとしている。推論と行動から不適切な振る舞いを検知する監視の仕組みも、外部向けの提供環境に展開している。自社でAIに任せる作業を広げる際には、能力の評価と安全対策の適用範囲を併せて確認する材料となる。[1]
コードの安全性を高め、前モデルの保護を維持する
出典 Google「Introducing Gemini 4 Neon」(2026年11月18日)
日本の企業にとって何が変わるか
日本企業の開発担当者にとって、今回の発表は生成コードの品質を検討する際に、安全性を独立した観点として扱う材料になる。Googleの評価には、新しく書くコードの安全性と脆弱性の修正という異なる作業が含まれる。自社で利用を検討する場合も、何を新規に生成させ、どの既存コードの修正を支援させたいかを整理すると、発表された能力と必要な用途を照合できる。利用経路にはAPI、業務向けサービス、開発環境が挙げられており、使う場所に応じた提供条件を確認する。[1]
Webページ、メール、文書、コードなどを読むAIエージェントでは、取得した内容に紛れた不正な指示への耐性も関係する。GoogleはGray Swanの間接的なプロンプトインジェクションの評価について、最高の思考設定とリアルタイムの安全対策を組み合わせた条件で、攻撃成功率0.0%だったと報告した。評価で使われた思考設定と安全対策の条件を照合することが、利用する環境を判断する出発点になる。公表値はこの試験条件で得られた結果として読む。[1]
防御担当者向けの機能を求める企業は、Fairwind Programへの参加資格と提供状況をGoogle Cloudの担当窓口に確認できる。11月18日の発表では、対象者へのアクセス付与を数日以内に始める予定とされているため、社内の導入計画では実際に利用できる時点を確かめる必要がある。一方、一般向けのNeonは同日から順次提供され、開発者向けのGemini APIでは有料枠、GeminiアプリやGoogle Antigravityでは対象の有料プランが案内された。申請先と利用経路を先に整理しておくと、担当部門が確認すべき条件を絞れる。[1]
まとめ
Gemini 4 Neonの防御向けの発表は、安全なコードを生成する能力、既存の脆弱性を修正する能力、モデル自身の悪用対策を組み合わせたものである。Googleは前モデルとの比較や個別の試験結果を示し、外部文書の不正な指示への耐性と推論・行動の監視も説明した。企業が利用を判断する際は、発表された試験の対象と、自社で支援させたい作業を対応させて読むことが役立つ。[1]
実務で先に整理するのは、生成コードの安全性と修正のどちらを求めるか、どの提供環境を使うか、防御向けのアクセス条件を満たすかである。用途・提供環境・参加資格をそろえて導入を判断すれば、能力の公表値と利用開始の手続きを混同せずに検討できる。防御向け機能については、Fairwind Programの参加者への段階的な提供と、Cloud担当窓口への申請というGoogleの案内を確認する。[1]
技術・取り組み / 2026年11月18日
自社の用途と防御向けの提供条件を確認する
Googleが安全なコード生成と修正を強化したNeonを発表
1 AIによるコード生成の拡大
2 既存コードの根本原因の修正
3 推論と行動の監視を展開
1 生成と修正の用途を整理
2 利用環境と試験条件を照合
3 参加資格をCloud担当者に確認
出典 Google「Introducing Gemini 4 Neon」(2026年11月18日)