ウェブライフのOEMサービスに不正アクセス|続報で絞り込まれた対象情報
株式会社ウェブライフの発表を受け、自分や関係先の情報への影響が気になる方に向けて、対象範囲、対応状況、公式の確認先を順に整理します。
2026年8月28日更新の続報を基準に、確認された事実と漏えいのおそれを区別します。
OEM顧客管理のアクセス制御不備
ウェブライフは8月17日に異常アクセスを検知し、OEMサービス顧客情報への影響を公表しました。初報の対象は最大7,425人。8月28日までの調査で氏名・住所・電話・生年月日等の漏えい可能性は否定され、メールアドレス等に可能性が残ると範囲を更新しています。
顧客管理システムのアクセス制御に関する対策不備を悪用されたと説明しています。
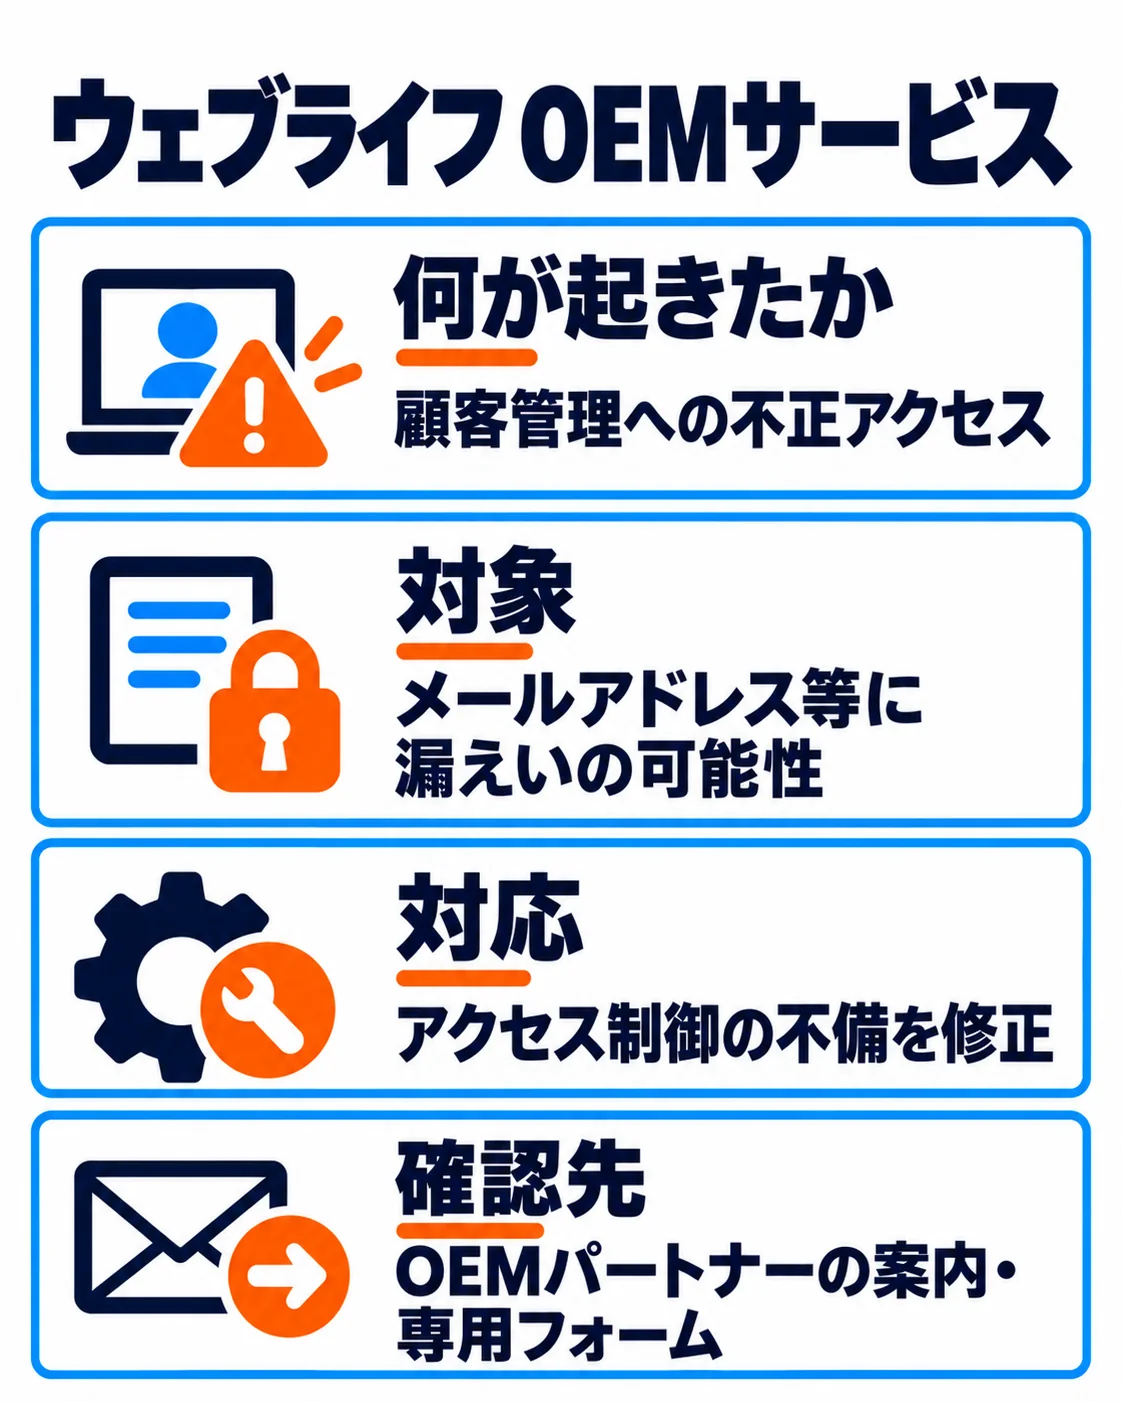
続報で絞り込まれた情報項目と対象外のサービス
メールアドレスと個人情報を含まない管理情報の一部に漏えいの可能性が残ります。パスワード・カード情報の漏えいと二次被害は確認されていません。直販BiNDupは対象外です。
一部顧客情報の改ざんを確認し、OEMパートナーと利用者への通知を調整しています。サービス全体の停止は発表に記載されていません。
不備の修正とOEMパートナーを通じた案内
不備を修正し、同じ手法での情報取得ができない状態を確認しています。ログ調査と、警察・個人情報保護委員会への報告を実施しました。
全サービスを対象にセキュリティ体制とシステム全体を点検・強化する方針です。
OEMパートナーの案内と公式発表の専用フォームを確認してください。会社やパートナーを名乗るメールへのパスワード・カード情報の返信は求めないと案内しています。
企業が自社で確かめたい点
自社で確かめたいのは、同じ情報やサービスを扱う場面での対応です。ここからは本件の原因を断定する説明ではなく、保存済み調査の確認観点を踏まえた点検の提案です。
OEM提供先ごとの権限境界を検証しているかを点検してください。
改ざんされた顧客情報の整合性を確認できるかを点検してください。
調査で対象項目が変わった際に通知内容を更新できるかを点検してください。
OEM向けホームページ作成サービスを使っている事業者の担当者がやること
- 契約するOEMパートナーの案内を読み、自社と利用者が対象かを照合してください。
- 8月28日までの更新で対象項目が絞り込まれたことを確認し、利用者への説明を更新してください。
- 顧客情報の改ざんに関する連絡があるか確認し、OEMパートナーと対応を調整してください。
- パスワードやカード情報を求めるメールには返信せず、公式発表の専用フォームで確認してください。

よくある質問
直販のBiNDupも対象ですか?
初報の最大7,425人全員の住所が漏れたのですか?
不審な確認メールにはどう対応しますか?
出典・参考資料
2026年8月28日更新の続報の保存済み調査にある公式資料で、対象範囲と対応を確認しています。
- 株式会社ウェブライフ|公式発表(8月18日初報・8月28日までの更新)(2026-08-18・対象情報、経緯と対応、公式の確認先の根拠)
更新履歴
- 新規作成