VOISINGの情報漏えい|約17万件の対象と購入履歴を使う連絡への注意
VOISINGの発表を受け、自分や自社への影響を確かめたい方へ。2026年9月30日の第四報までの情報をもとに、何が起きたか、対象範囲と確認方法を順に説明します。
分析用ツールの脆弱性を悪用した不正アクセス
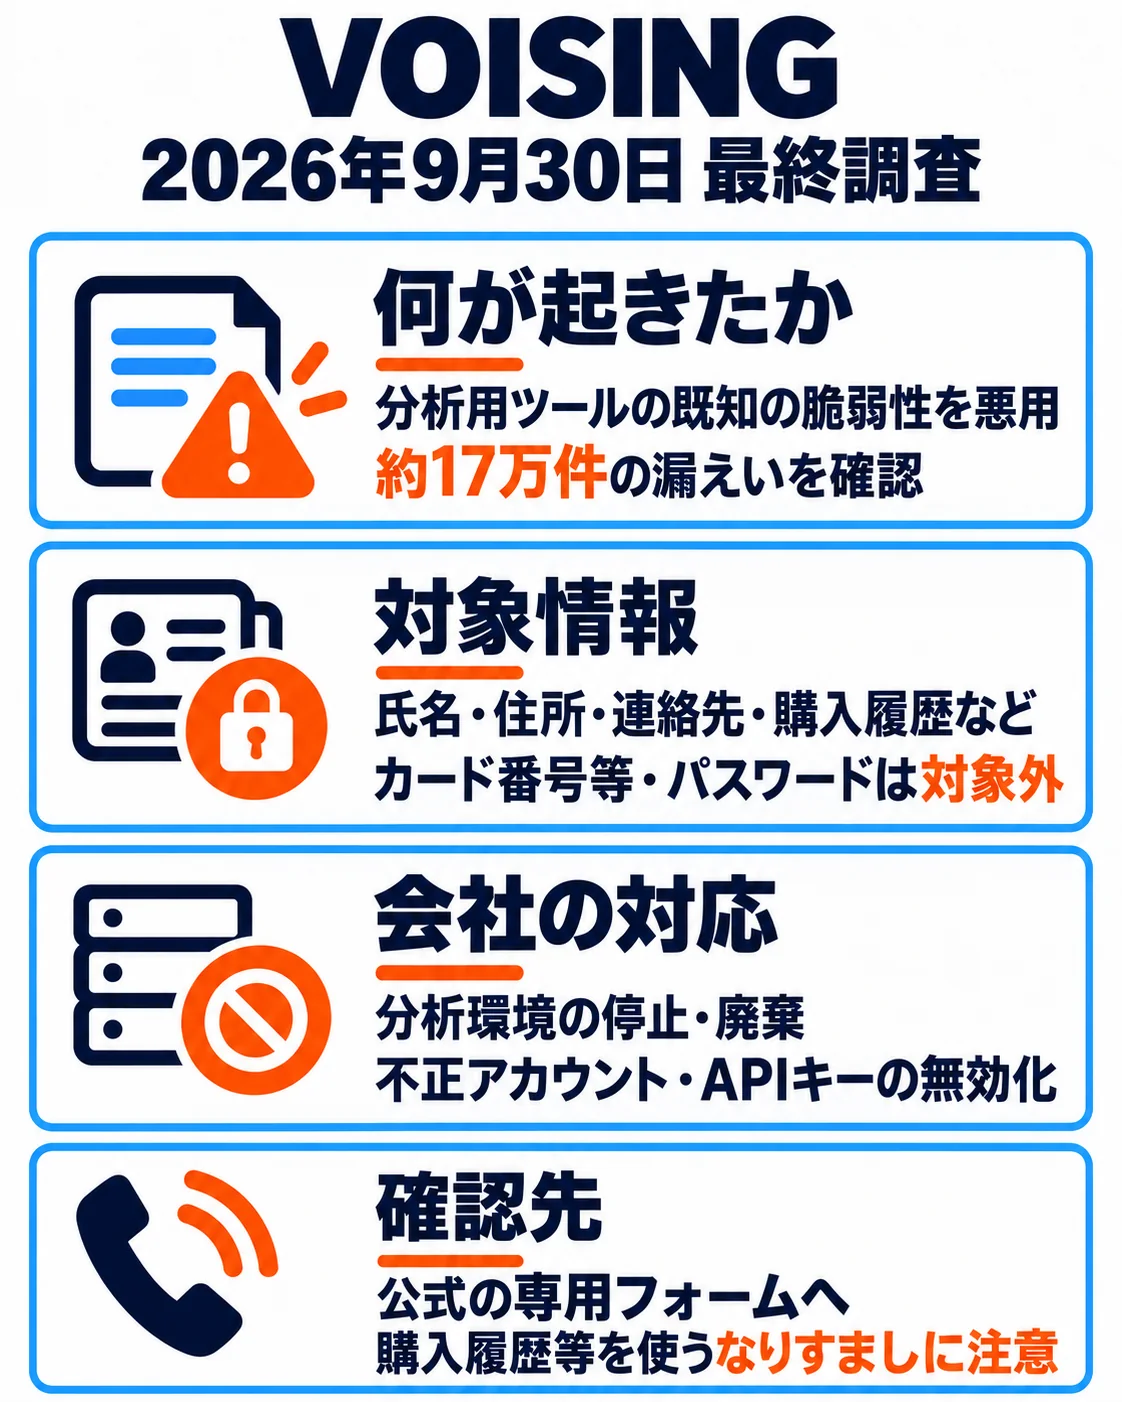
VOISINGは8月17日に対象BIツールを停止し、18日に個人情報漏えいを公表しました。9月30日の最終調査では約17万件の漏えいを確認しています。既知の脆弱性への修正が攻撃までに間に合わなかったことを直接の原因と説明しています。
BIツールの既知の脆弱性を、修正プログラムの適用前に悪用されました。
約17万件の情報と利用者への影響
氏名・住所・連絡先・生年月日・性別、購入履歴・決済金額・加入状況・応援対象タレントの選択情報が対象です。カード番号等とログインパスワードは保持せず対象外です。
侵害された分析環境を廃棄し、対象顧客へメール通知しました。9月30日時点で警察等から二次被害の報告は届いていません。
分析環境の廃棄と専用フォームの案内
BI停止、不正アカウント・APIキー無効化、環境廃棄、資格情報更新、外部調査と当局への報告を行いました。購入履歴等を使うなりすまし連絡に注意し、専用フォームへ問い合わせてください。
漏えいデータの転載や拡散を控えるよう案内しています。
接続経路限定・最小権限・監査ログの取得を行いました。修正期限と責任者の明確化、社内ツールの非公開化、個人情報最小化、異常取得監視と訓練を進める方針です。
企業が自社で確かめたい3点
企業の担当者は、自社で同じような情報や仕組みを扱っているかを整理し、次の点を確認してください。BIツールにも緊急修正期限と判断責任者がいることを確認します。
分析に必要な個人情報を最小化していることを確認します。
大量取得の検知と認証情報の一括失効ができることを確認します。
SERVICE不正アクセス対策コンサルティング検査を頼む前に、検査する場所を決める。原因がありそうな所を絞り込み、どこを検査・チェックすべきかを一緒に決めます。初回のご相談は無料で、ご相談の段階でシステムに手を入れることはありません。

よくある質問
どのような情報が漏れましたか?
氏名・住所・連絡先等に加え、購入履歴、決済金額、加入状況、応援対象タレントの選択情報などが対象です。VOISINGからの通知で自分の対象項目を確認してください。
カード番号やパスワードは対象ですか?
カード番号等とログインパスワードは対象環境で保持しておらず、対象外と説明されています。個別の状況は公式の案内や窓口で確認してください。
不審な連絡を受けたらどうしますか?
購入履歴等を使ってVOISINGの関係者を装う連絡に注意し、公式の専用フォームから確認してください。漏えいデータの転載や拡散を控えるよう案内されています。
出典・参考資料
2026年9月30日の第四報に関する保存済み調査を読み、対象範囲と対応、問い合わせ先を照合しています。
- 株式会社VOISING|事案の公式発表(2026-09-30・約17万件の漏えいと対象情報・BIツールの既知の脆弱性、修正が間に合わなかった直接原因・環境廃棄、認証情報更新、対象者通知と再発防止)
- 株式会社VOISING|利用者向け専用フォーム(発行日未公表(保存済み調査の案内を参照)・本件の利用者向け問い合わせフォーム)
更新履歴
- 新規作成