TEMAIRAZUへの不正アクセス|最大約445万人と不審な支払い要求への対応
TEMAIRAZUを利用する宿泊施設の担当者と、予約に関する不審な連絡を受けた方へ。手間いらずは10月9日、情報への影響と稼働状況を開示しました。対象の可能性と支払い要求の確認方法を説明します。
宿泊施設からの連絡を受け調査
9月21日に宿泊施設から予約者宛ての不審メッセージについて連絡を受け、調査を始めました。24日に一部機能を停止して同日再開し、28日に初報を公表しています。
確認した原因箇所への対策は完了していますが、具体的な手法は公表文に記載されていません。外部専門機関による検証、個人情報保護委員会への報告、警察相談を行っています。
最大約445万人は可能性のある範囲
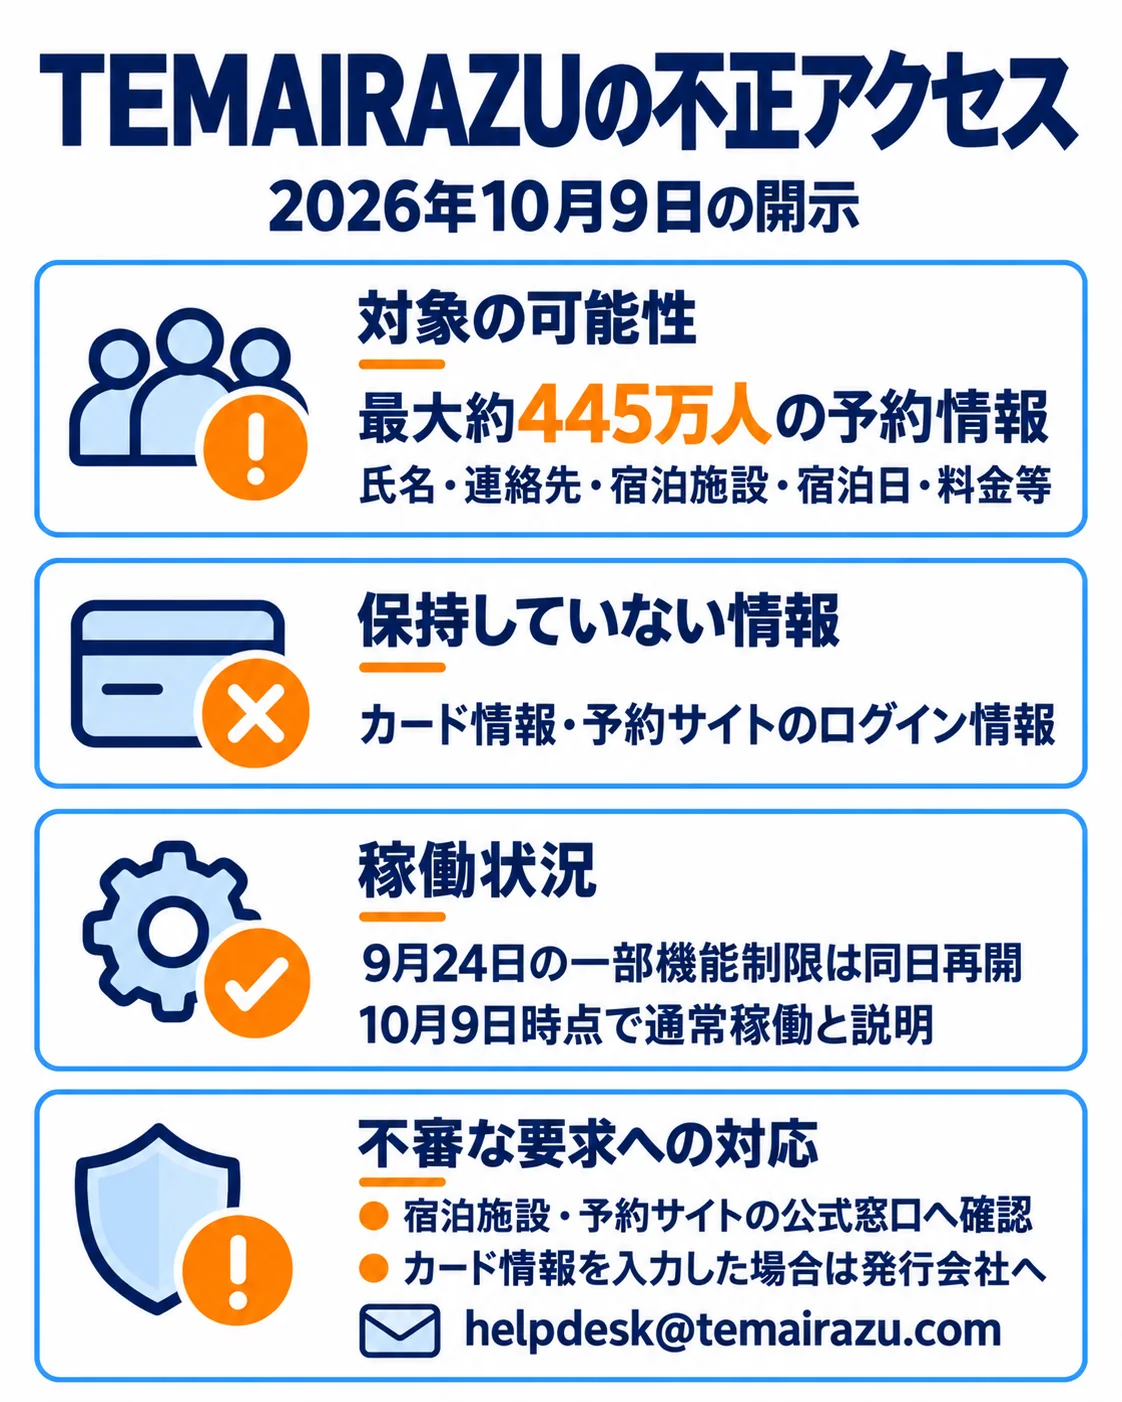
対象となる可能性がある予約情報は最大約445万人分で、氏名、電話番号、メールアドレス、宿泊施設名、宿泊日、宿泊料金などです。全員の漏えいが確定した人数とは区別します。
カード情報と宿泊予約サイトのログイン情報は保持していません。一方、予約内容を知る相手からの連絡でも、正規かどうかを公式窓口で確認することが重要です。
一部機能制限と予約連携全体を区別
9月24日10時58分頃から21時48分頃、一部の出力・設定・確認作業を制限しました。予約・在庫・料金の連携全体を停止したものではなく、10月9日時点で通常稼働と説明しています。
アクセス制御と監視を強化し、外部調査の結果・提言に基づく追加対策と再発防止を進める方針です。稼働状況と調査・対策の進捗は分けて確認します。
支払い要求はメッセージ外の公式窓口へ
予約維持や事前チェックインを口実とした支払い要求では、メッセージの連絡先を使わず、宿泊施設・予約サイトの公式窓口へ確認してください。カード情報を入力した場合は発行会社へ相談する案内です。
本件窓口はhelpdesk@temairazu.comです。宿泊施設側でも予約者からの相談を確認し、予約情報を使うなりすましへの注意点を案内してください。
企業が自社で確かめたい3点
予約情報を使うなりすましへの注意喚起を宿泊者へ出せるか。
一部機能停止と予約連携全体の停止を分けて説明できるか。
委託先システムのアクセス制御と監視の状況を確認しているか。
TEMAIRAZUを利用している宿泊施設の担当者がやること
- 自施設の予約者から不審メッセージの相談がないか確認し、宿泊施設・予約サイトの公式窓口で照合するよう案内してください。
- 9月24日の一部機能制限と予約・在庫・料金連携全体を区別し、10月9日時点で通常稼働とする提供元の説明を確認してください。
- カード情報を入力した予約者には発行会社への相談を案内し、本件の不明点はhelpdesk@temairazu.comへ確認してください。

よくある質問
445万人の漏えいが確定したのですか?
予約連携は全て止まったのですか?
カード情報を入力してしまいました。
出典・参考資料
2026年10月9日の調査状況開示に関する保存済み調査に基づき、対象範囲と対応を整理しています。
- 手間いらず株式会社|事案の公式発表(2026-10-09・本件の対象範囲・対応・案内の根拠)
- 手間いらず|10月7日・予約者向け注意点と問い合わせ先(2026-10-07・予約者への対応案内)
更新履歴
- 新規作成