i-askへの不正ログイン|最大5社・71万3,126件の対象と確認先
i-askを利用する企業の担当者と、対象企業へ問い合わせをした方へ。管理サイトへの不正ログインにより、保存された問い合わせ情報を取得された可能性があります。情報の範囲と確認方法を整理します。
10月3日朝の監視アラートから調査
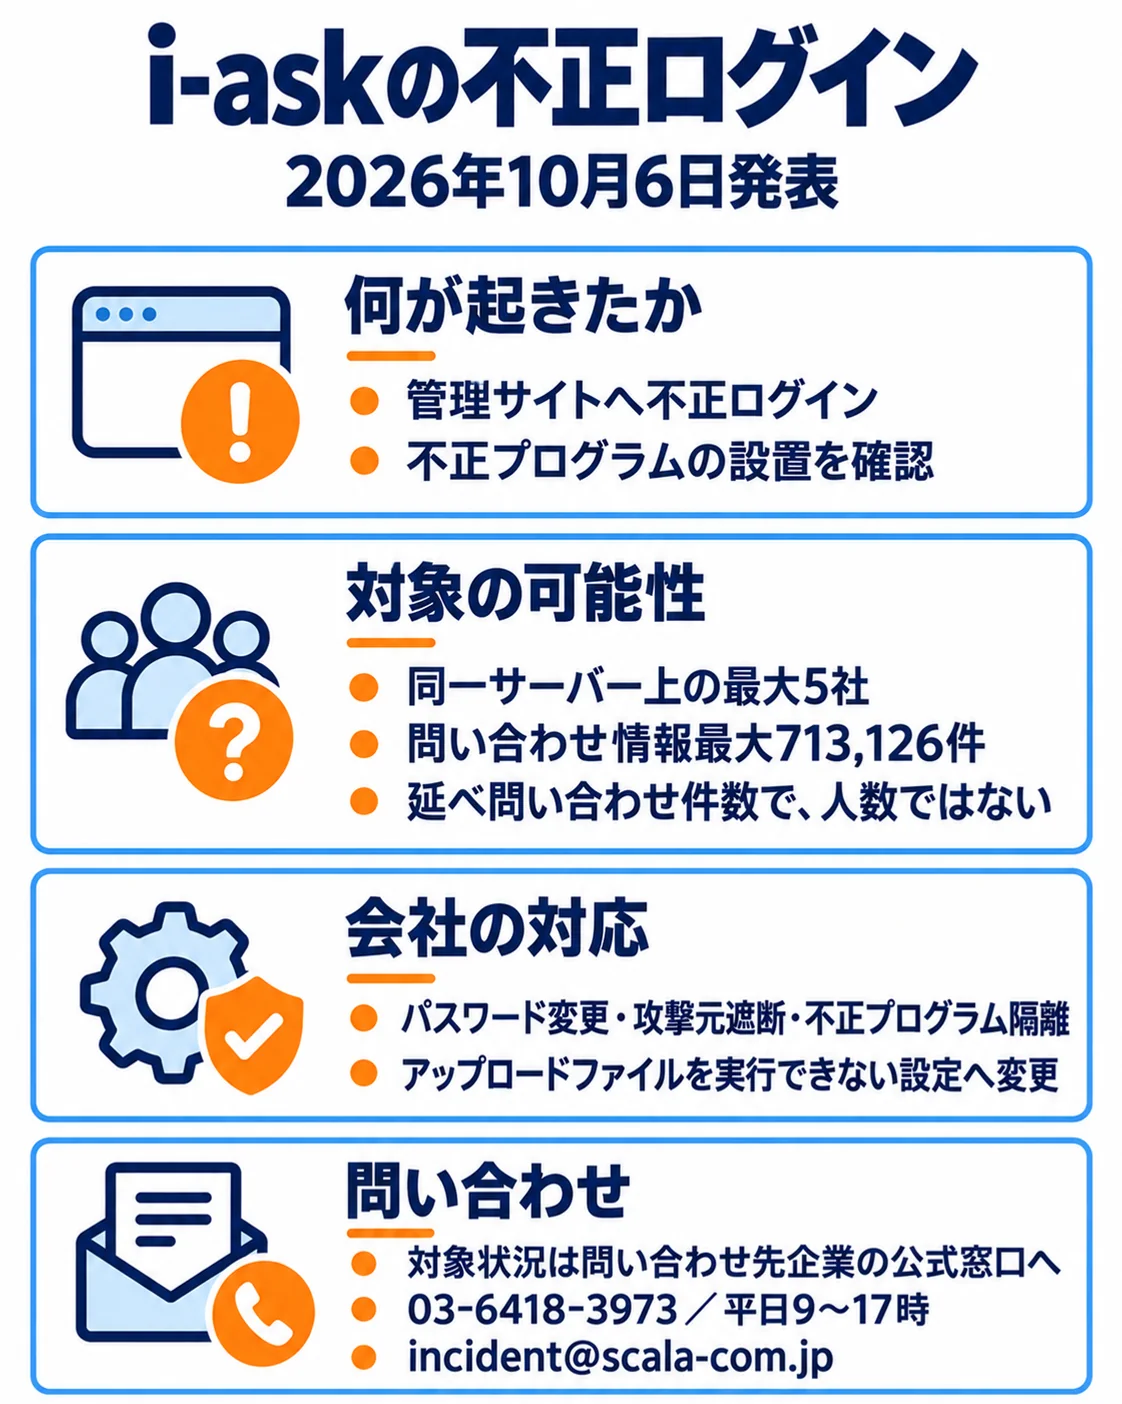
10月2日20時30分頃から3日8時頃にかけて不正ログインと情報取得の可能性が確認されました。3日朝の監視アラートで調査を開始し、8時頃に遮断、同日中に利用企業へ報告しています。
管理サイトへの不正ログイン後に不正プログラムが設置されました。ログイン情報を取得された経路は、発表に記載されていません。
同じサーバー上の最大5社が影響対象
対象は同一サーバー上にあった最大5社のデータベースです。氏名、メールアドレス、問い合わせ内容などが含まれ、保存項目は企業ごとに異なります。
最大71万3,126件は同じ利用者の複数の問い合わせを含む延べ件数で、実人数は確認中です。発表時点で不正利用等の二次被害は確認されていません。
実施済み対策と強化方針を区別
管理者パスワードの変更、攻撃元IPの遮断、不正プログラムの隔離、アップロードファイルを実行できない設定への変更を実施しました。外部調査、当局報告と警察相談を進めています。
多要素認証等による管理者認証の強化、環境分離、監視強化、第三者による定期的な脆弱性診断を行う方針です。今後の方針を実施完了とは扱いません。
利用企業の窓口と特設窓口で確認
問い合わせ利用者は、問い合わせをした企業の公式窓口で対象状況を確認してください。利用企業は保存項目が他社と同じとは限らないため、問い合わせ本文を含めた自社の情報を照合します。
提供元の特設窓口は03-6418-3973で平日9時~17時、メールはincident@scala-com.jpです。不明点は公式の窓口へ確認してください。
企業が自社で確かめたい3点
複数顧客の環境を分離して、一つの侵害が広がる範囲を抑えているか。
アップロードされたファイルがプログラムとして実行されない設定か。
問い合わせ本文に含まれる個人情報も調査・通知の対象にできるか。
i-askを利用している企業の担当者がやること
- 提供元からの報告と照合し、自社が同一サーバー上の影響対象に含まれるか確認してください。
- 氏名やメールだけでなく問い合わせ本文の保存項目も確認し、自社で扱う情報への影響を整理してください。
- 延べ問い合わせ件数と実人数を分け、対象利用者からの問い合わせに案内できるよう確認してください。
- 調査状況の不明点はincident@scala-com.jpまたは03-6418-3973へ確認してください。電話は平日9時~17時です。

よくある質問
71万3,126人の情報が流出したのですか?
情報項目は5社とも同じですか?
問い合わせ利用者はどこへ確認しますか?
出典・参考資料
2026年10月6日の公式発表に関する保存済み調査に基づき、対象範囲と対応を整理しています。
- 株式会社スカラコミュニケーションズ|事案の公式発表(2026-10-06・本件の対象範囲・対応・案内の根拠)
更新履歴
- 新規作成