ファンくるへの不正ログイン|59,389人の対象情報とポイント交換被害
ファンくる会員の方へ、9月18日の最終報告をもとに、情報を見られた可能性と実際に起きたポイント交換被害を分けて説明します。
ファンくるで起きた不正アクセス
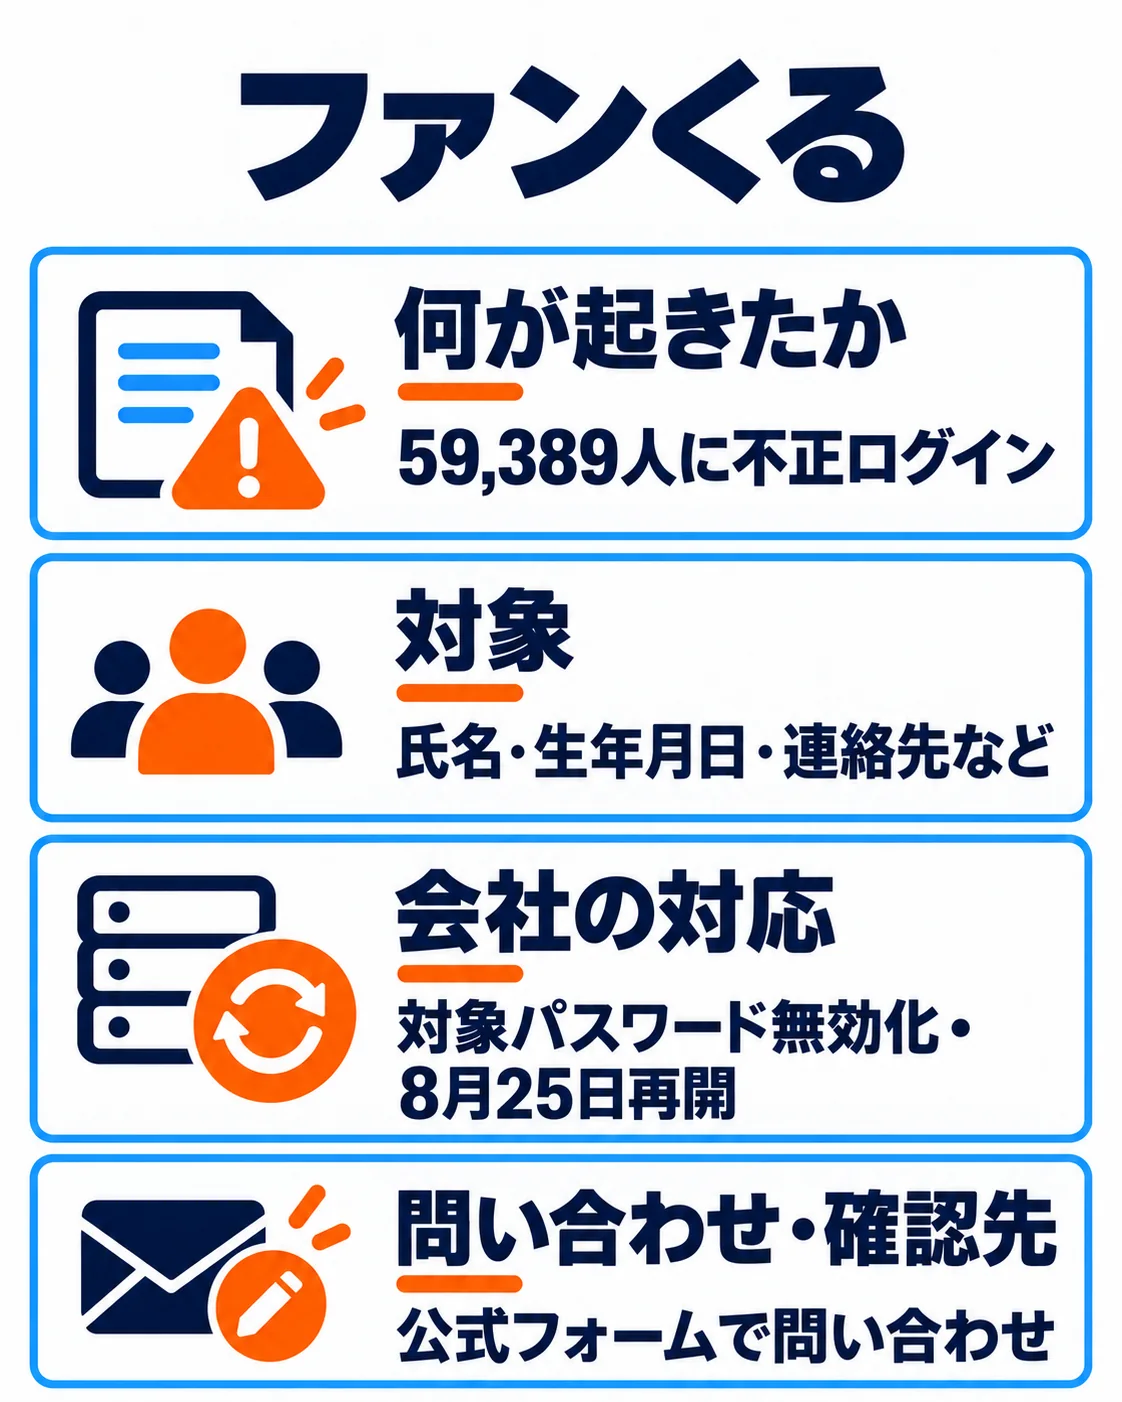
ファンくるは8月20〜24日のリスト型攻撃で59,389人の会員アカウントへの不正ログインを確認しました。会員情報を閲覧された可能性があり、2アカウントではポイントの不正交換が発生しました。8月25日にサービスを再開し、9月18日に最終報告を公表しました。
第三者によるリスト型攻撃です。自社内からID・パスワードが流出した形跡は確認されていないと第2報で説明しています。
対象となる情報と影響の範囲
氏名、生年月日、郵便番号、電話番号、メールアドレスが閲覧された可能性があります。5,060,270件はログイン試行回数で、被害人数ではありません。ポイント不正交換2件以外の二次被害・情報公開は最終報時点で未確認です。
緊急メンテナンスによる停止後、8月25日12時に再開しました。提出物とポイント有効期限を延長しました。その他サービスへの影響はありません。
会社の対応と問い合わせ先
不正通信を遮断し、8月25日に対象会員のパスワードを無効化して個別通知しました。個人情報保護委員会・警察へ報告しました。
通信防御、アカウント保全、本人確認・情報保護、リアルタイム監視と通知を強化しました。
対象者は通知に従いパスワードを再設定し、他サービスで同じものを使っている場合も変更してください。公式フォームで「会員情報・登録について」→「ログイン・ログアウト関連」→「その他」を選んで問い合わせできます。
企業が自社で確かめたい3点
自社の点検では、ログイン試行の急増と実際の成功を分けて検知できるかを確認します。
自社の点検では、ポイント交換の本人確認と異常検知を行っているかを確認します。
自社の点検では、対象認証情報の無効化と利用者への再設定案内を実施できるかを確認します。

よくある質問
59,389人に何が起きましたか?
ポイントの被害はありましたか?
パスワードはどうすればよいですか?
出典・参考資料
2026年9月18日の最終報に基づき、対象情報・対応・問い合わせ先を確認しました。
- 株式会社ファンくる|事案の公式発表(2026-08-25・保存済み調査で確認された事実と利用者向け案内の根拠)
- 株式会社ファンくる|9月18日の最終報告(2026-09-18・保存済み調査で確認された事実と利用者向け案内の根拠)
更新履歴
- 新規作成