さくらさくみらいで認証情報流出のおそれ|旧メール環境と164アカウントの対応
さくらさくみらいの発表について、自分の情報や利用中のサービスへの影響が気になる方に向け、何が起きたか、対象の範囲、公式の確認先を順に説明します。
2026年9月7日の公式発表に基づき、確認された事実と未確認の範囲を分けて整理します。
不正アクセスの経緯と判明したこと
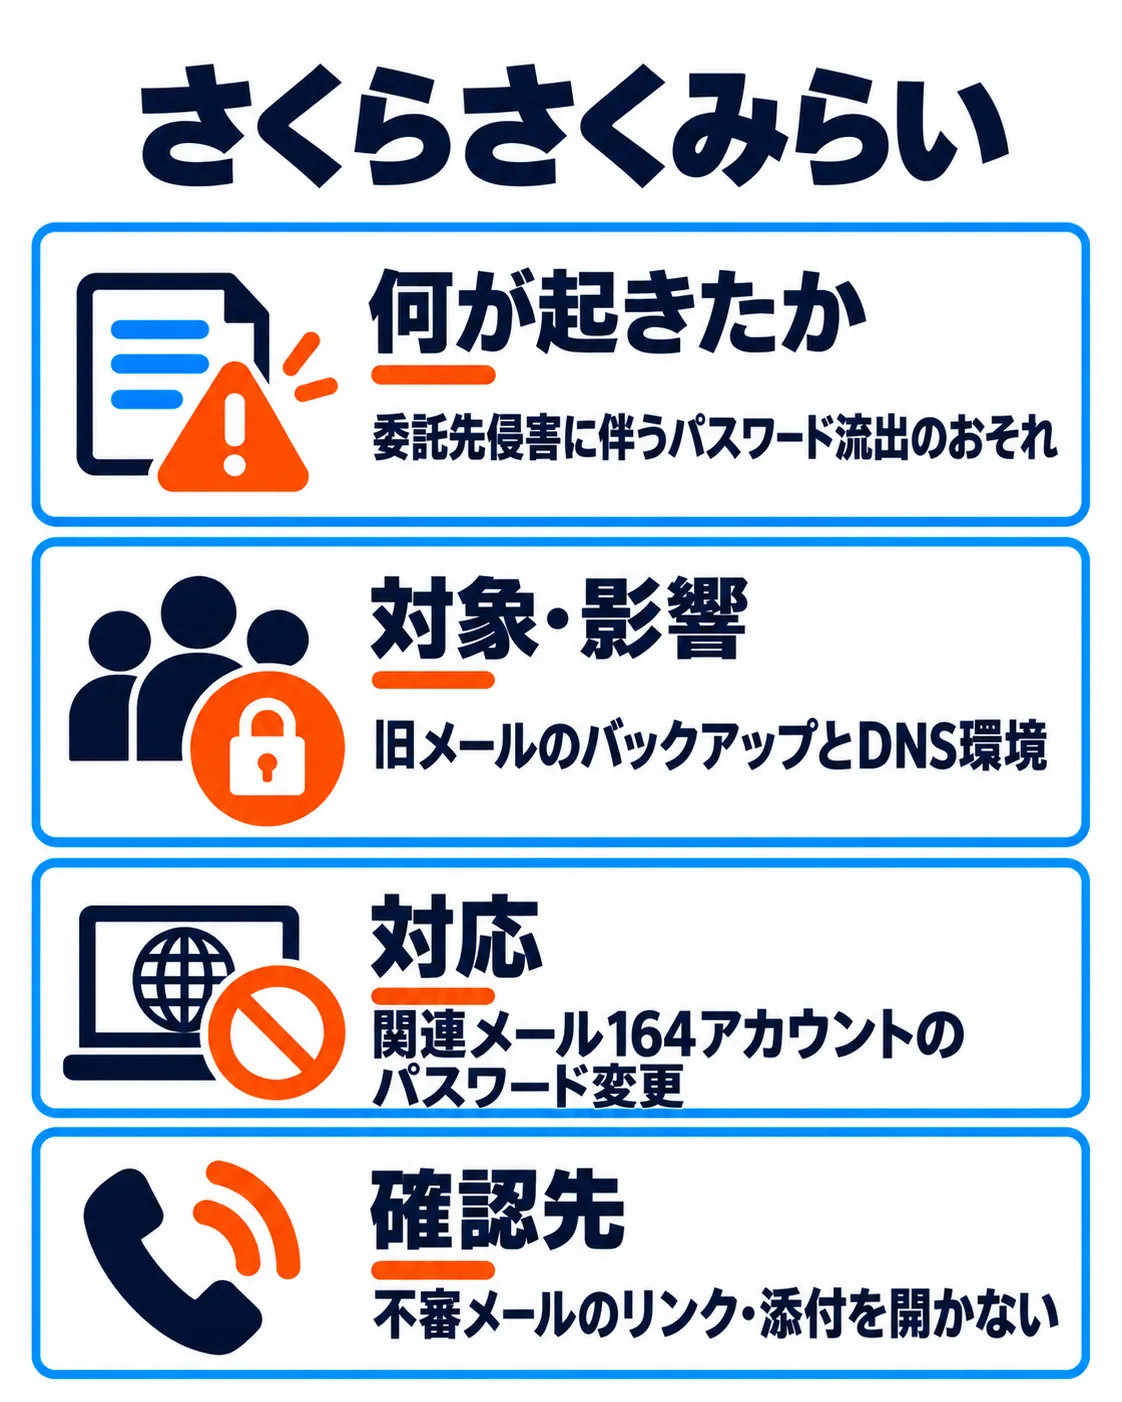
さくらさくみらいは8月31日、委託先から利用サーバーのパスワードが不正アクセスを受けた可能性のある環境に保存されていたと通知を受けました。同社はサーバーと関連メール164アカウントのパスワードを独自に変更し、ログや設定を調査しています。
委託先のシステム侵害に伴い、認証情報が流出した可能性があります。委託先への侵入経路は同社発表では未公表です。
対象となる情報とサービスへの影響
対象環境は2017年以前のメールのバックアップと、Webサイト等の接続先を管理するDNSサーバーです。関連メール164アカウントのパスワードを変更しました。保育ICT登録情報と園見学・体験申込情報は別環境で、本件の影響範囲外と説明しています。
認証情報が悪用された場合は過去メールの閲覧・なりすまし送信・DNS改ざんが懸念されますが、これらの被害が実際に起きたとする発表ではありません。
会社の対応と利用者の確認先
委託先の強制変更に加えて、サーバー・メール・管理画面の認証情報を独自に変更しました。二要素認証を再確認し、アクセスログとDNS設定を調査しています。
外部専門家・委託先と調査を継続し、委託先を含む情報管理体制を強化する方針です。
同社や社員を装う不審メールはリンク・添付を開かず削除してください。保育ICTや見学申込情報は本件の対象外と説明しています。
企業が自社で確かめたい管理と初動
自社の備えとして、情報の保存場所や権限と、事故発生時の初動を点検してください。次の確認点は自社の運用を見直すための観点です。
古いメールのバックアップも現在の管理対象として棚卸ししているか、担当者と確認してください。
DNS管理用の認証情報を保護しているか、担当者と確認してください。
委託先から通知を受けた際に関連認証情報を自社側でも確認・変更できるか、担当者と確認してください。
公式の案内:公式発表を確認する ↗|会社への問い合わせ ↗

よくある質問
保育ICTや園見学の申込情報も対象ですか?
164人の情報が漏えいしたのですか?
社員名で届いた不審メールはどう扱いますか?
出典・参考資料
2026年9月7日の公式発表をもとに、対象範囲と対応を確認しました。以下の資料から発表内容をたどれます。
- 株式会社さくらさくみらい|公式発表・対象範囲(2026-09-07・事象・影響・対応と窓口の根拠)
更新履歴
- 新規作成