日経BPのメールアカウントに不正アクセス|26件の情報への影響と確認先
株式会社日経BPの発表を受け、自分や関係先の情報への影響が気になる方に向けて、対象範囲、対応状況、公式の確認先を順に整理します。
2026年10月4日の公式発表を基準に、確認された事実と漏えいのおそれを区別します。
既知の送信元を起点とするフィッシング
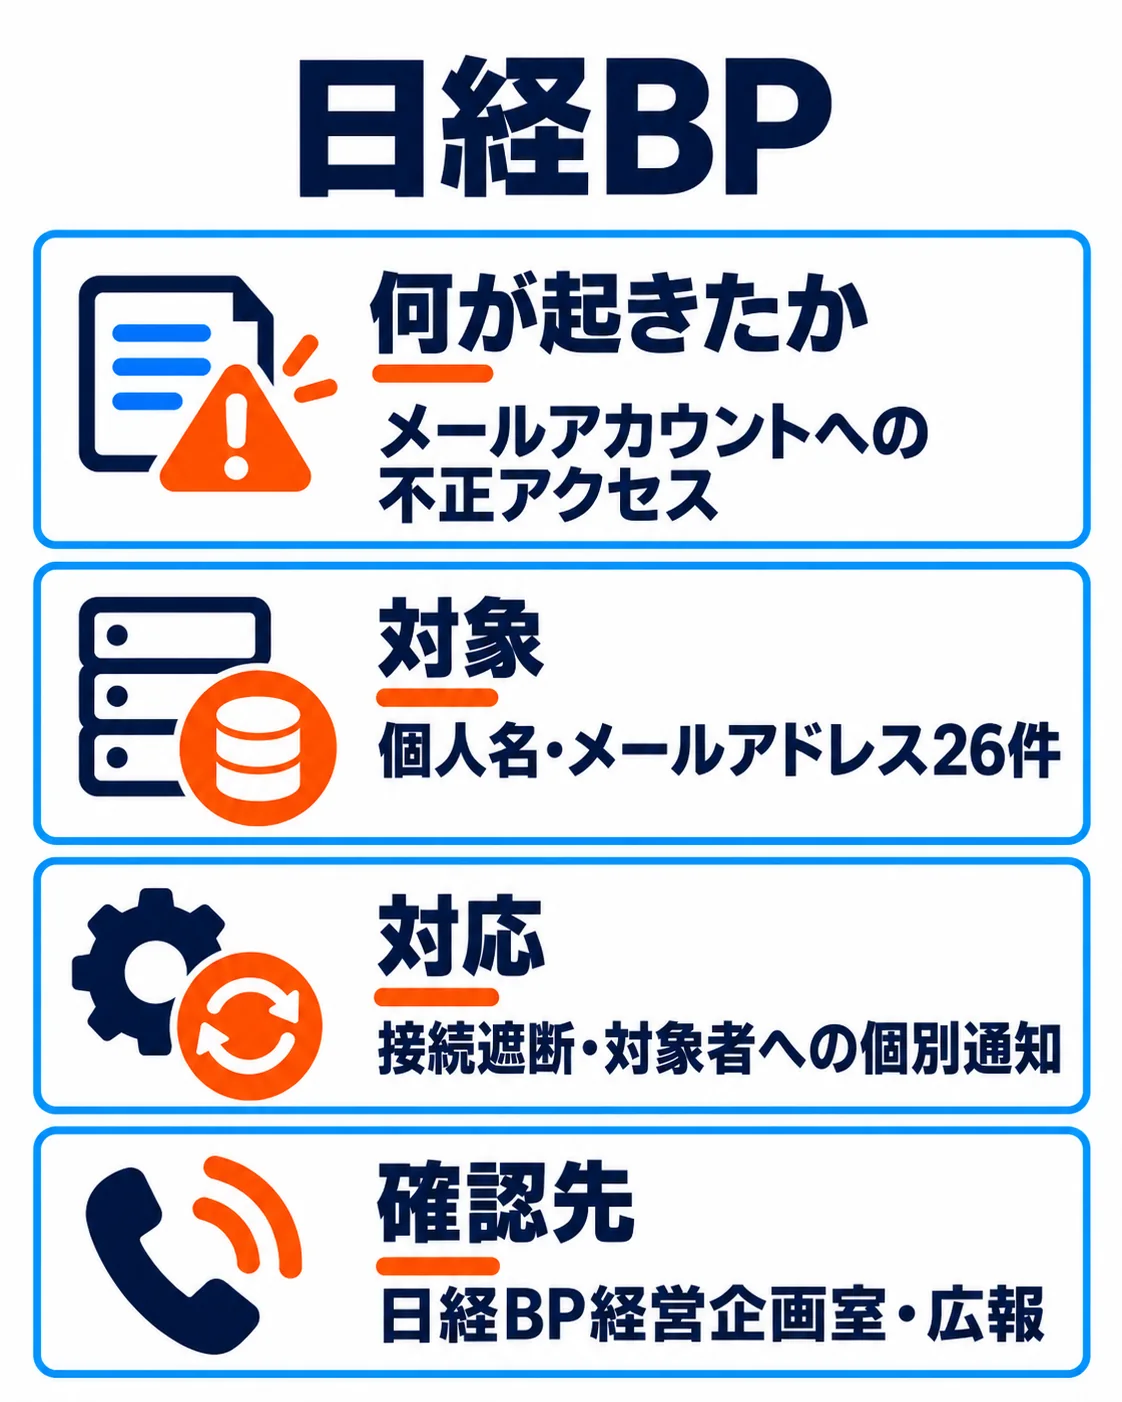
日経BPは10月4日、従業員が日本経済新聞社社員のメールアドレスから届いたフィッシングメールで認証情報を取得され、メールアカウントに不正アクセスされたと公表しました。9月30日の事案で、26件の氏名・メールアドレスが流出したおそれがあります。
日本経済新聞社社員のメールアドレスからのフィッシングメールにより、従業員の認証情報が取得されたと説明しています。
送受信先の氏名・メールアドレス26件への影響
メールの送受信先に関する個人名・メールアドレス26件が対象です。漏えいが疑われる相手に個別連絡を進めています。
対象アカウントへの接続を遮断しています。その他の業務影響や二次被害の有無は、10月4日の発表に記載されていません。
接続遮断と個別通知・問い合わせ先
対象アカウントへの接続遮断、調査、個人情報保護委員会への報告、対象者への個別メール通知を実施しています。
個人情報の安全を守る方針を示していますが、具体的な恒久対策は発表に記載されていません。
個別通知を確認してください。本件の問い合わせ先として、公式発表には日経BP経営企画室・広報が案内されています。
企業が自社で確かめたい点
自社で確かめたいのは、同じ情報やサービスを扱う場面での対応です。ここからは本件の原因を断定する説明ではなく、保存済み調査の確認観点を踏まえた点検の提案です。
既知の取引先アドレスからのメールでもログイン要求を確認しているかを点検してください。
認証情報を入力してしまった際に速やかに接続を遮断できるかを点検してください。
メールの送受信先を対象に漏えいの可能性を調査・通知できるかを点検してください。

よくある質問
日経BPの全読者が対象ですか?
なぜ知っている相手からのメールで被害が起きたのですか?
問い合わせ先はどこですか?
出典・参考資料
2026年10月4日の公式発表の保存済み調査にある公式資料で、対象範囲と対応を確認しています。
- 株式会社日経BP|公式発表(事案と対応)(2026-10-04・対象情報、経緯と対応、公式の確認先の根拠)
更新履歴
- 新規作成