さくらインターネットの不正アクセス|対象契約とパスワードの確認
さくらインターネットのサービス契約者に向けて、9月10日の第三報にある対象アカウントと、個別案内に従って確認・変更する認証情報を説明します。
不正アクセスの経緯と公表内容
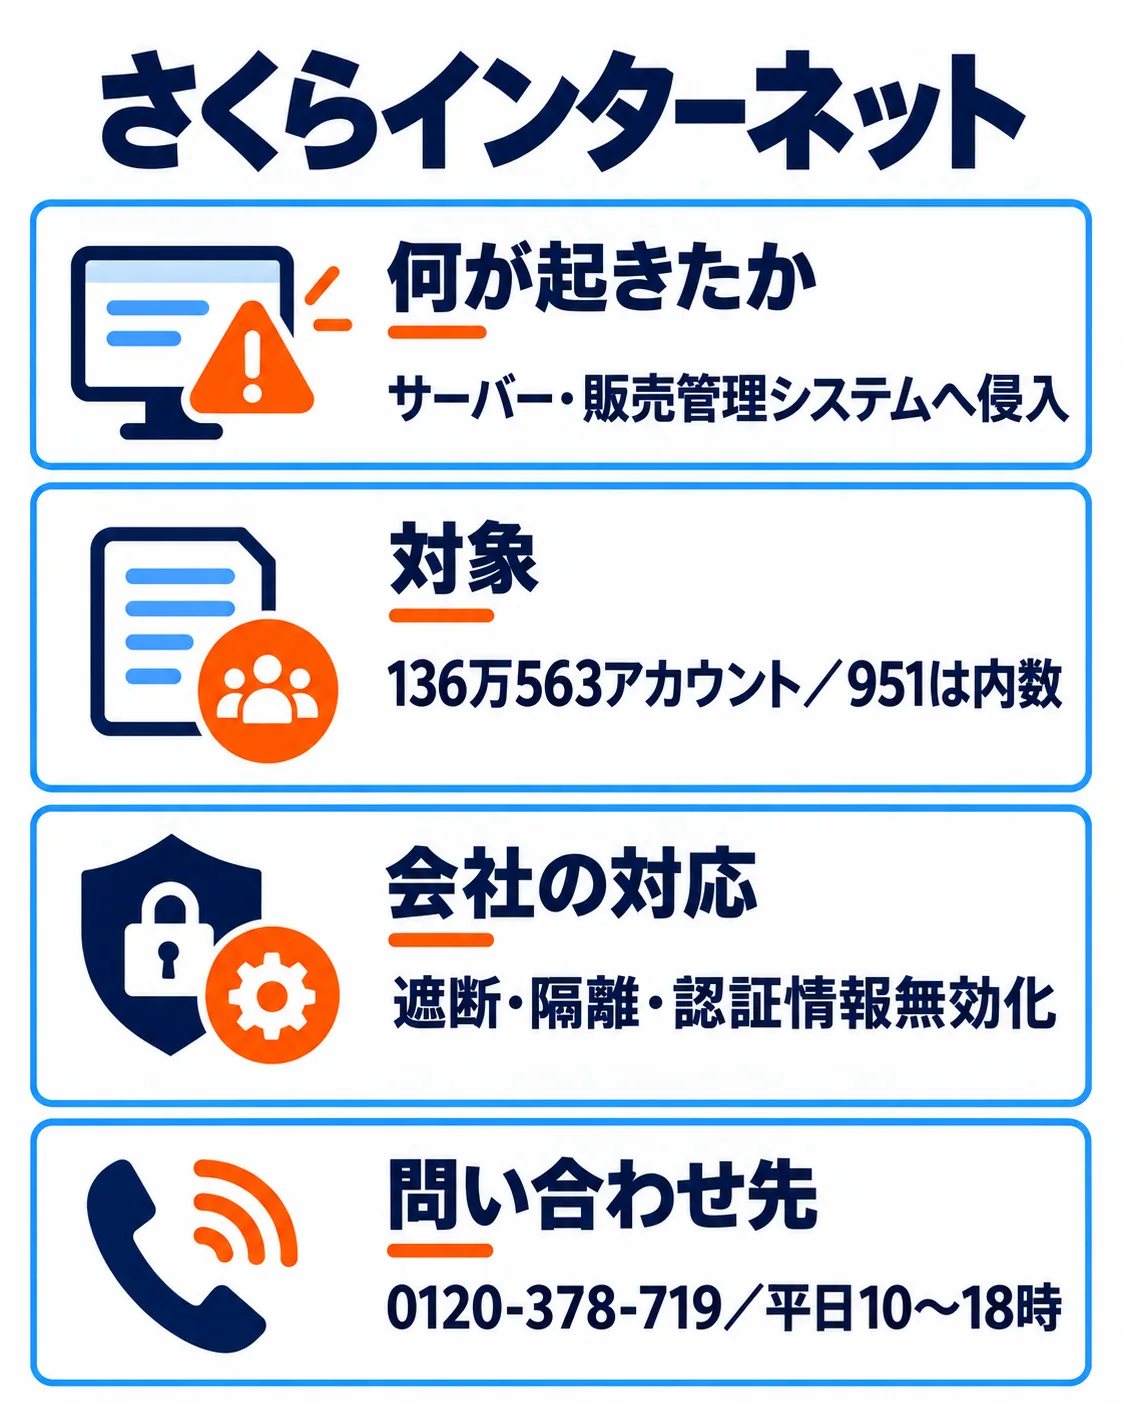
さくらインターネットは8月9日に異常を検知し、レンタルサーバーと販売管理システムへの不正アクセスを調査しました。9月10日の第三報ではレンタルサーバーの影響対象を951アカウント、販売管理システムの対象を136万563アカウントと報告しています。データ持ち出しを裏付ける明確な事実や二次被害は確認されていません。
レンタルサーバーへの侵害と、2023年4月〜2026年3月の販売管理システムへの侵害を確認しました。両事象の関連を示す明確な根拠はなく、侵入経路の詳細は非公開です。
対象情報とサービスへの影響
951アカウントは販売管理の136万563アカウントに含まれ、合算できません。一部の初期サーバー・VPS管理者パスワードと、30アカウントのハッシュ化会員パスワードにも閲覧の可能性があります。カード情報は保持していません。
対象者へ個別通知し、該当する認証情報の変更等を案内しています。他のサービス提供環境に侵害の兆候は確認されていません。
会社の対応と問い合わせ先
通信遮断・環境隔離・マルウェア除去・認証情報無効化・サーバー再構築と外部調査を実施しました。
権限・認証・接続経路の見直しとEDR監視拡大を実施しました。ログ保管・第三者監査・全レンタルサーバー再構築等を順次進める方針です。
個別案内と公式FAQで対象契約を確認してください。初期パスワードの変更が必要な利用者には個別案内があります。専用窓口は0120-378-719(平日10〜18時)とsupport@sakura.ad.jpです。
企業が自社で確かめたいこと
同じ種類の情報やサービスを扱う企業では、次の確認事項を自社の管理方法と照らして点検してください。
契約管理システムとサービス提供環境の情報を分けて点検しているか確認してください。
初期パスワードを使い続ける契約を把握できるか確認してください。
過去の侵害を検証できるログ保存期間を確保しているか確認してください。
さくらのレンタルサーバを利用している企業の担当者がやること
- 個別案内と公式FAQで、自社の対象契約と閲覧の可能性がある情報を確認してください。
- 変更が必要と案内された初期サーバー・VPS管理者パスワード等を、通知に従って変更してください。
- 販売管理の対象とレンタルサーバーの対象を合算せず、自社の契約ごとに影響を整理してください。
- 判断できない場合は専用窓口0120-378-719またはsupport@sakura.ad.jpへ問い合わせてください。

よくある質問
136万563人の情報流出が確定しましたか?
951アカウントを足す必要がありますか?
パスワード変更は必要ですか?
出典・参考資料
2026年9月10日の第三報をもとに、対象・対応・問い合わせ先を確認しています。
- さくらインターネット株式会社|第三報・調査結果(2026-09-10・保存済み調査に記録された対象・対応・利用者案内の根拠)
- さくらインターネット株式会社|利用者向けFAQ(保存済み調査に記録された対象・対応・利用者案内の根拠)
更新履歴
- 新規作成