AIハッキングメディア
ユニリタで情報漏洩、契約書や認証情報が流出|不正アクセスの経緯と対象者の対応
取引先で情報漏洩が起きると、気になるのは「自分の連絡先が含まれるのか」「仕事で使うシステムへの影響はあるのか」という点です。今回のユニリタの事例では、個人情報に加え、システムに入るための認証情報も流出しています。どの情報が対象かによって、必要な対応が変わります。
ユニリタの情報漏洩の経緯と原因
第三者が社内の文書管理システムへ不正アクセスし、データを持ち出しました。 ユニリタが9月28日に把握したのは、同社の情報を盗んだとするインターネット上の投稿です。その後の調査で、一部のSaaS型文書管理システムからの流出が判明しました。SaaSは、インターネット経由で利用するソフトウェアのことです。
10月12日には、攻撃者が盗んだと主張する情報の公開を把握しました。外部専門家と確認を進め、10月14日に自社の情報が含まれると判断しています。詳しい侵入方法は調査中です。
同社はアクセスを遮断し、社内のパスワード変更や認証方式の強化を進めています。利用者側は、次の対象情報と個別の案内を確認することが出発点です。
ユニリタの情報漏洩の対象者と流出情報
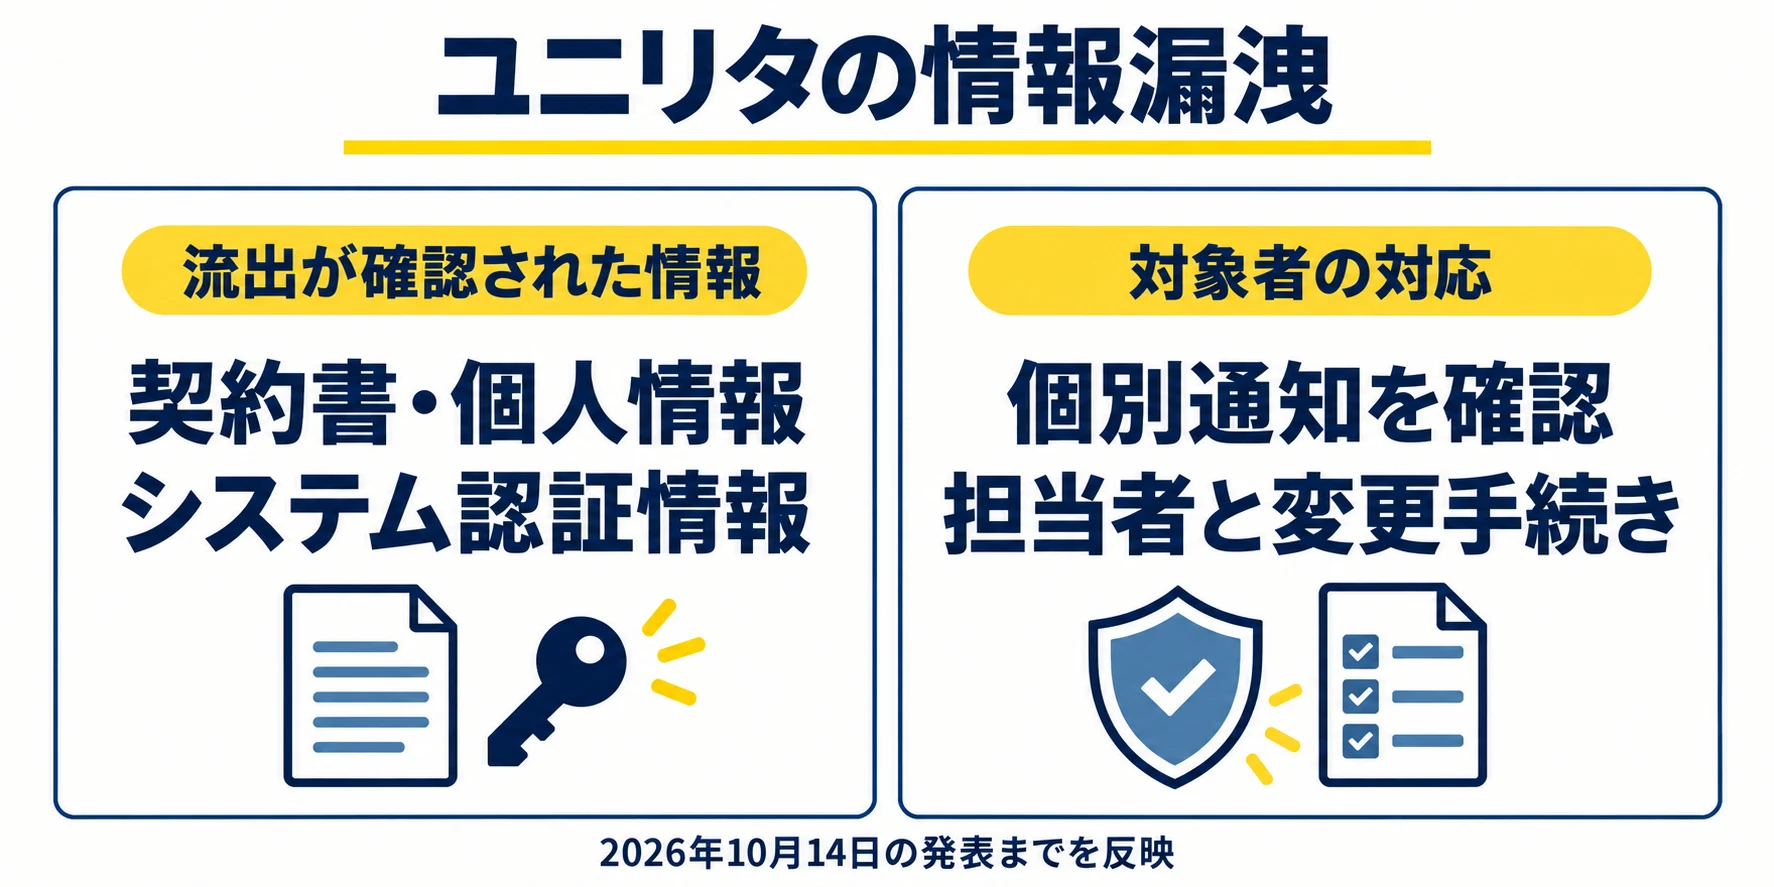
対象には顧客・取引先に関する文書や、関係者の個人情報が含まれます。 特に確認したいのは、自分や勤務先に関係する情報の種類です。
10月14日の段階で流出ファイルは特定され、内容の解析・整理が進んでいます。対象者には整理が完了したものから個別に連絡する方針です。個人情報の細かな項目や対象人数については、今後の案内で確認する必要があります。
勤務先がユニリタと取引している場合は、取引担当者や情報システム部門に通知の到着状況を確認すると、会社としての対応と合わせて判断できます。
| 公表された情報の種類 | 確認したい点 |
|---|---|
| 顧客・取引先との契約書 | 勤務先の取引に関する連絡の有無 |
| 顧客のシステム認証情報 | 対象システムと変更が必要な情報 |
| 顧客の従業員・社外関係者の個人情報 | 個別通知に記載された項目 |
| 社員の個人情報、社内の認証情報など | 社内での案内と対応手順 |
ユニリタの情報漏洩による影響と必要な対応
認証情報について案内を受けた場合は、対象システムの変更手続きを優先します。 認証情報は、システムの入り口で本人を確認するための情報です。勤務先が管理するアカウントは、担当者と手順を合わせて変更します。
名前や取引に関する情報が悪用されると、相手が事情を知っているため、偽の連絡を本物だと感じやすくなります。例えば、取引先を名乗って「契約内容の確認」を求めるメールが届いても、返信する前に、以前から使っている電話番号や連絡先で確かめる方法が有効です。
通知や問い合わせ先は、ユニリタの公式発表から確認できます。受信したメールのリンクだけで手続きを進めず、公式ページを開く習慣が、二次被害への備えになります。
| 今の状況 | 取る行動 |
|---|---|
| 対象か分からない | 勤務先の担当者、またはユニリタの公式発表にある専用フォームで確認 |
| 認証情報の変更案内が届いた | 案内の対象と手順を担当者に確認し、該当する情報を変更 |
| 不審なメールが届いた | リンクや添付ファイルの操作を止め、別の連絡経路で確認 |
| 偽サイトにパスワードを入力した | 正規サービスで変更し、勤務先のアカウントなら担当部門へ連絡 |
よくある質問
ユニリタから情報が流出したことは確認されていますか?
自分が対象かどうか、どこで確認できますか?
出典・参考資料
- ユニリタ|不正アクセスの発生および情報漏えいに関するお知らせ・第1報(9月29日・発覚と初動。)
- ユニリタ|第2報(10月9日・流出情報と認証情報への対応。)
- ユニリタ|第3報(10月14日・公開ファイルの確認、通知方針、問い合わせ先。)
- IPA|インターネットサービスへの不正ログインによる被害が増加中(2025年8月28日・不正ログインへの一般的な対応。)