ホテルリゾートイン石垣島で情報漏えい|同行者を含む17,170人の対象と窓口
ホテルリゾートイン石垣島に宿泊した方や今後の予約がある方へ、10月6日の公式発表に関する保存済み調査から対象期間と項目を整理します。過去の宿泊者だけでなく、予約情報と同行者も対象に含まれます。
宿泊管理システムへの不正アクセス
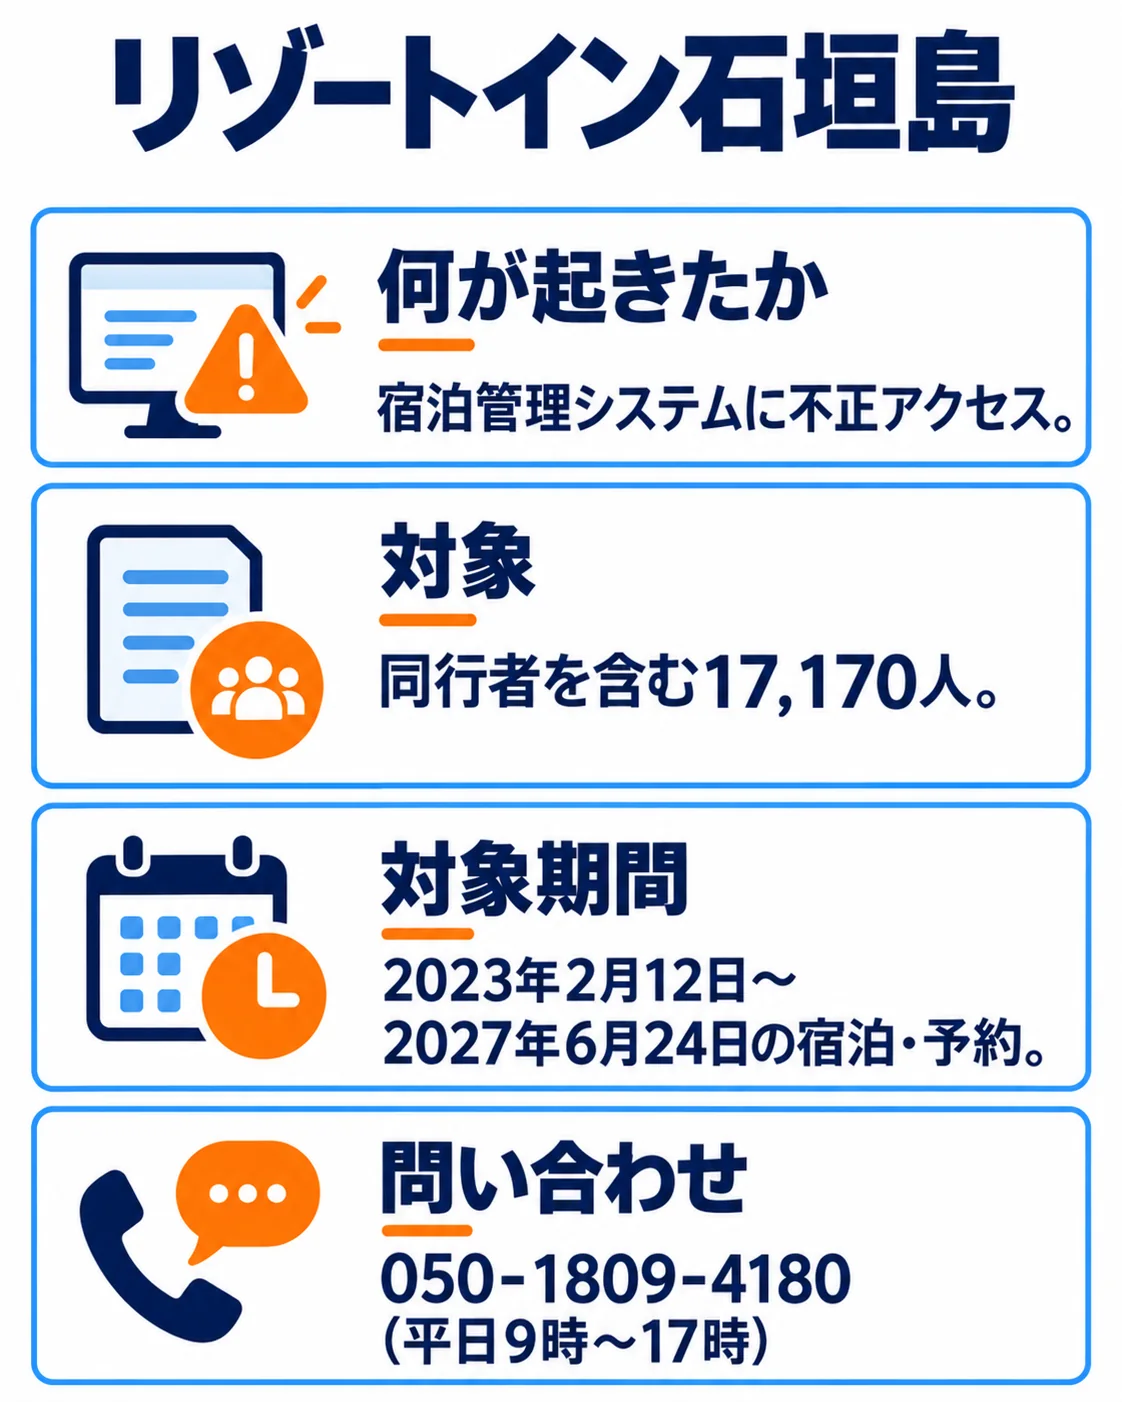
リゾーツ琉球は10月6日、ホテルリゾートイン石垣島の宿泊管理システムへの不正アクセスによる情報漏えいを公表しました。不正アクセスは9月18日夜から19日夕方にかけて発生し、具体的な侵入経路は発表に記載されていません。
同行者と将来の予約情報への影響
対象は同行者を含む17,170人で、2023年2月12日から2027年6月24日までの宿泊・予約情報です。氏名、ふりがな、連絡先、住所、生年月日、性別、職業、国籍、入国地、ニックネーム、事前チェックイン用4桁番号等が含まれます。
一部の対象者には旅券画像234人、署名6人、顔写真5人が含まれます。各区分は対象者の一部です。個別通知で自分に関係する項目を確認してください。カード情報や予約サイト・SNS・メールのパスワードは含まれません。
対象施設はホテルリゾートイン石垣島で、同社の他のホテルは対象外です。発表時点で悪用による被害は確認されていません。
提供元との連携と対象者へのメール通知
同社はシステム提供元から不正アクセスを遮断済みとの報告を受けています。9月28日に提供元と連名で個人情報保護委員会へ速報し、対象者にメール通知を実施しました。具体的な恒久的再発防止策は参照した発表に記載されていません。
予約に関係するように見せた不審な連絡
予約内容を知っている相手であっても、不審な連絡には注意してください。専用窓口は050-1809-4180、受付は平日9時から17時です。メールはsecurity@guest-desk.jpで受け付けています。
企業が自社で確かめたい3点
宿泊者の本人確認画像や同行者情報の保存範囲・期間を把握しているかを確認してください。
宿泊管理の提供元と影響調査・通知の担当を決めているかを確認してください。
予約内容を悪用した連絡に備え、正規の問い合わせ先を案内できるかを確認してください。

よくある質問
過去に宿泊した人だけが対象ですか?
同社の別のホテルも対象ですか?
カード情報や予約サイトのパスワードも含まれますか?
出典・参考資料
2026年10月6日の公式発表を根拠に、対象範囲と対応を整理しています。
- Rocket Boys|当初参照した報道(保存済み調査で公式発表に再照合)(候補officialUrlの識別。記事の事実は併記の運営会社公式発表に関する保存済み調査に基づく)
- リゾーツ琉球株式会社|ホテル運営会社による公式発表(2026-10-06・対象範囲と窓口を再照合した一次資料)
更新履歴
- 新規作成