レゴランド・ジャパン・ホテルの予約情報に影響の可能性|1,557件と偽請求への注意
ホテルを予約した方へ、9月25日に公表された外部予約プラットフォームへの不正アクセスと、予約内容を使った追加支払い要求への対処を説明します。
レゴランド・ジャパン・ホテルで起きた不正アクセス
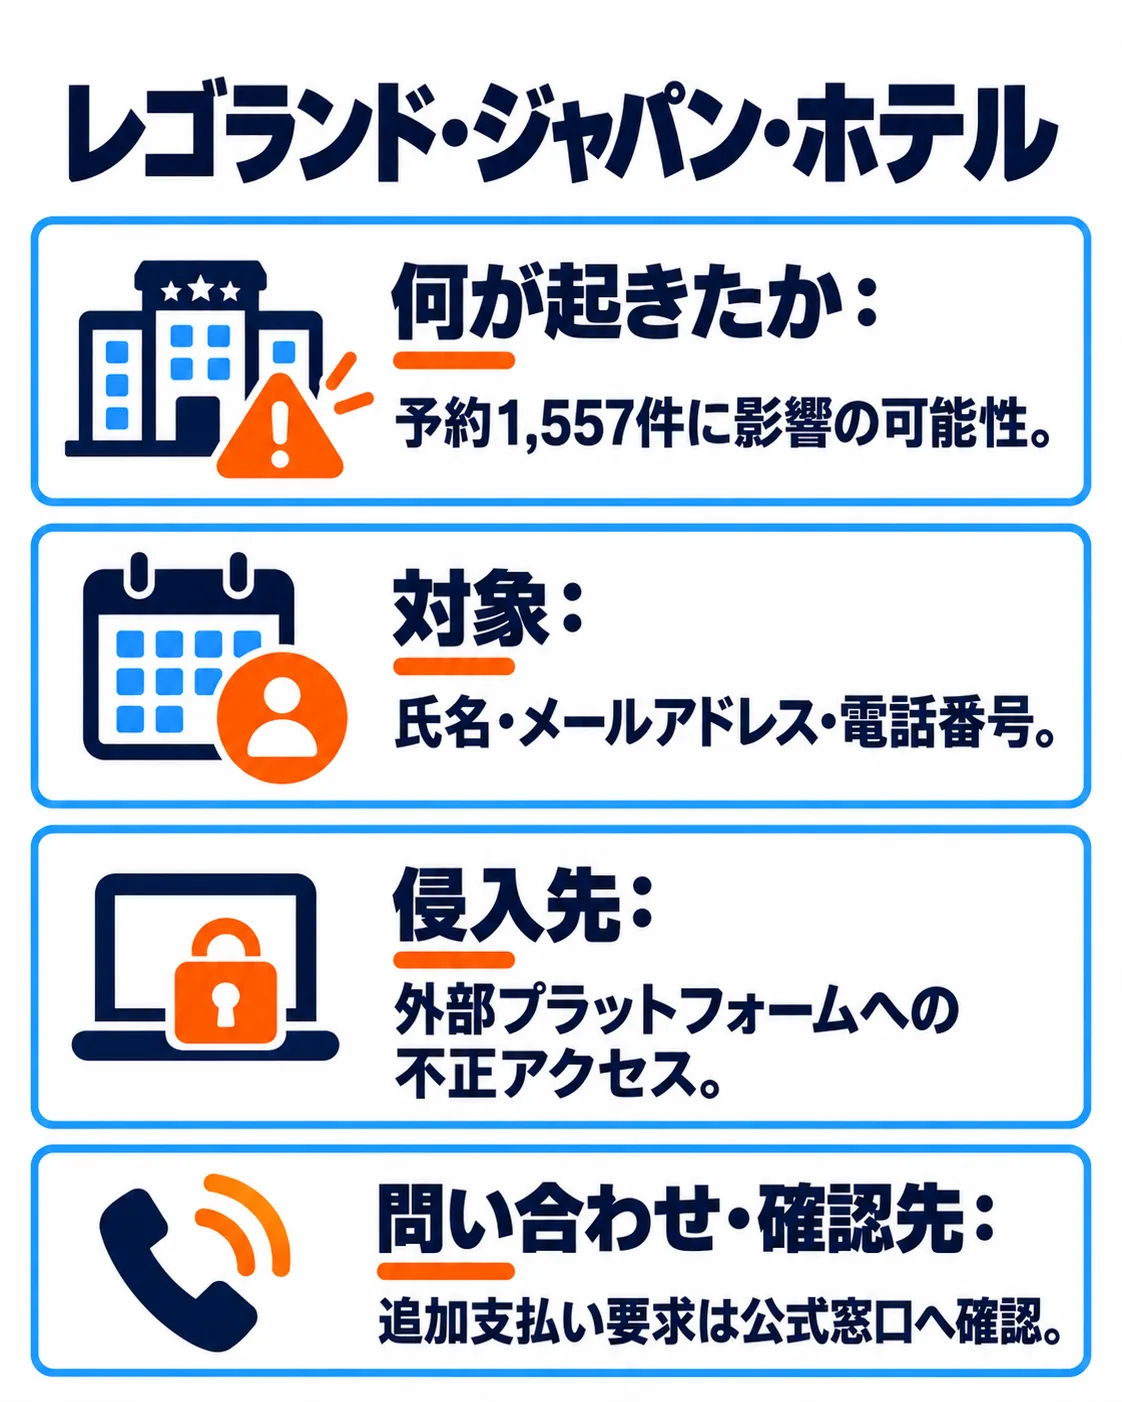
LEGOLAND Japanは9月25日、ホテルの公式予約サイトで利用するAmadeus社のプラットフォームへの不正アクセスを公表しました。予約情報に含まれる一部連絡先が対象で、影響を受けた可能性のある予約は1,557件と説明しています。
外部プラットフォームへの不正アクセスです。侵入経路は参照したホテルの発表に記載されていません。
対象となる情報と影響の範囲
対象情報は氏名・メールアドレス・電話番号です。カード等の決済情報、パスワード、金融情報、パスポート情報へのアクセスは提供会社の調査で確認されていません。1,557件は予約件数です。
予約内容を使う詐欺メッセージ等への注意を呼びかけています。ホテルの営業停止についての記載はありません。
会社の対応と問い合わせ先
サービス提供会社から報告を受け、影響の可能性がある予約件数を確認し、利用者へ注意を呼びかけています。
参照した発表に具体的な再発防止策の記載はありません。
WhatsApp・SMS・メールのリンクを使った追加支払い要求に応じず、Legoland.Reservation@legoland.jpへ確認してください。正式な予約・決済システム以外でカード番号等を求めないと案内しています。
企業が自社で確かめたい3点
自社の点検では、予約プラットフォームで扱う情報の範囲を把握しているかを確認します。
自社の点検では、予約情報を引用した詐欺への注意喚起を出せるかを確認します。
自社の点検では、正規の支払い経路と問い合わせ先を利用者へ明示しているかを確認します。
SERVICE不正アクセス対策コンサルティング検査を頼む前に、検査する場所を決める。原因がありそうな所を絞り込み、どこを検査・チェックすべきかを一緒に決めます。初回のご相談は無料で、ご相談の段階でシステムに手を入れることはありません。

よくある質問
何件の予約が対象ですか?
影響を受けた可能性がある予約は1,557件です。予約情報の氏名、メールアドレス、電話番号が対象とされています。
決済情報も含まれますか?
提供会社の調査ではカード等の決済情報、パスワード、金融情報、パスポート情報へのアクセスは確認されていません。
追加の支払いを求められたらどうしますか?
WhatsApp・SMS・メールのリンクを使った追加支払い要求に応じず、Legoland.Reservation@legoland.jpへ確認してください。
出典・参考資料
2026年9月25日の公式発表に基づき、対象情報・対応・問い合わせ先を確認しました。
- LEGOLAND Japan合同会社|事案の公式発表(2026-09-25・保存済み調査で確認された事実と利用者向け案内の根拠)
更新履歴
- 新規作成