JAEA研究支援サイトの情報漏えい|175人・367ファイルの対象と対応
JAEA研究支援サイトの発表について、自分の情報や利用中のサービスへの影響が気になる方に向け、何が起きたか、対象の範囲、公式の確認先を順に説明します。
2026年10月1日の公式発表に基づき、確認された事実と未確認の範囲を分けて整理します。
研究支援サイトからの不正ダウンロード
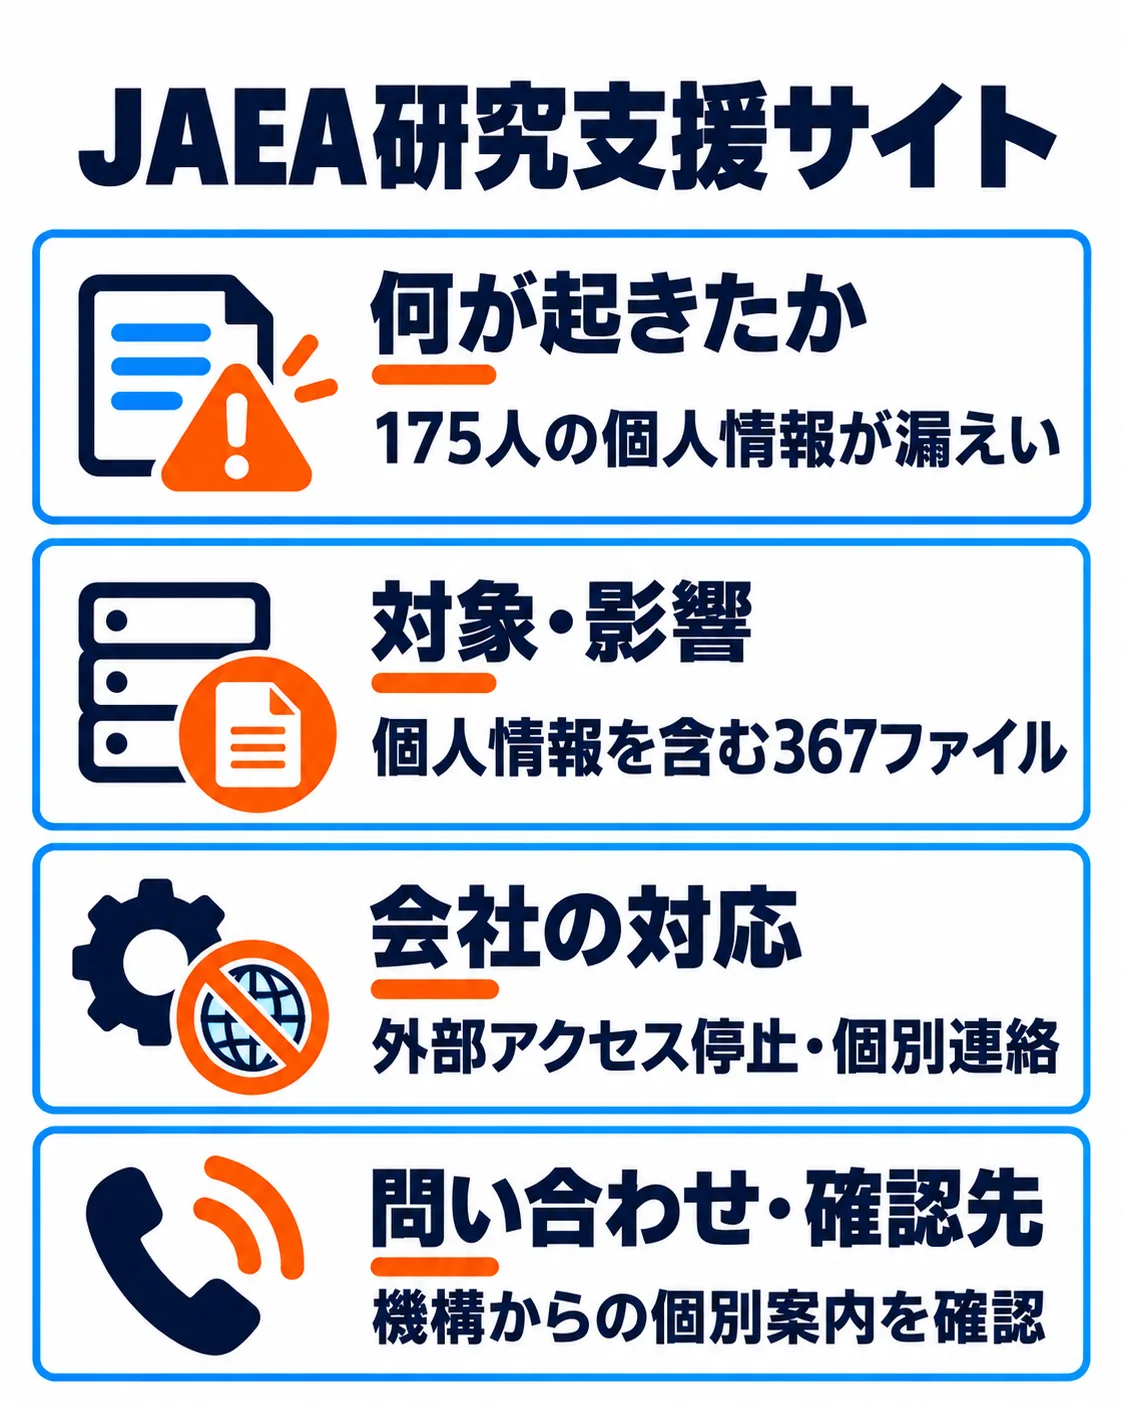
日本原子力研究開発機構は10月1日、研究支援サイトから2,419ファイルが不正にダウンロードされたと公表しました。このうち367ファイルに175人の個人情報が含まれ、本人確認書類や放射線業務の健康診断結果等が漏えいしています。
クラウド基盤で運用するサイトへの不正アクセスが確認されています。具体的な侵入経路は発表に記載されていません。
175人の個人情報を含む367ファイル
身分証明書画像200件、特殊健康診断結果146件、放射線業務従事者証明書21件が含まれます。6人分にはマイナンバーを含みます。ファイル数と人数は異なり、ID・パスワード・登録フォームの氏名等のアカウント情報は漏えいしていません。
9月25日に研究支援サイトの外部アクセスを停止しました。機構の業務ネットワークとは独立しており、他システムへの影響はないと説明しています。
外部アクセス停止と対象者への連絡
外部アクセスを停止し、漏えい対象者に個別連絡しています。個人情報保護委員会、関係官庁、警察へ報告・相談しています。
原因究明と再発防止策を進める方針で、具体策は発表に記載されていません。
対象者には個別に連絡しています。施設利用に必要な手続きは、機構からの案内と研究支援サイトの公式情報を確認してください。
企業が自社で確かめたい管理と初動
自社の備えとして、情報の保存場所や権限と、事故発生時の初動を点検してください。次の確認点は自社の運用を見直すための観点で、被害企業の未公表の対策を推測するものではありません。
本人確認書類・健康情報を保管する外部サイトの権限を点検しているか、担当者と確認してください。
利用者登録情報とアップロード書類を別々に調査できるか、担当者と確認してください。
業務ネットワークの分離が実際に被害範囲の限定に機能するか確認しているか、担当者と確認してください。

よくある質問
367人の情報が漏れたのですか?
IDやパスワードも漏えいしたのですか?
施設利用の手続きはどう確認しますか?
出典・参考資料
2026年10月1日の公式発表をもとに、対象範囲と対応を確認しました。以下の資料から発表内容をたどれます。
- 国立研究開発法人日本原子力研究開発機構|2026年10月1日の公式発表(2026-10-01・事象・対象情報・対応の根拠)
更新履歴
- 新規作成