イノベーションのGitHub情報漏えい|6万2,691人の対象と確定報の対策
イノベーションの発表について、自分の情報や利用中のサービスへの影響が気になる方に向け、何が起きたか、対象の範囲、公式の確認先を順に説明します。
2026年8月7日の確定報に基づき、確認された事実と未確認の範囲を分けて整理します。
GitHubの認証情報悪用と漏えいの確認
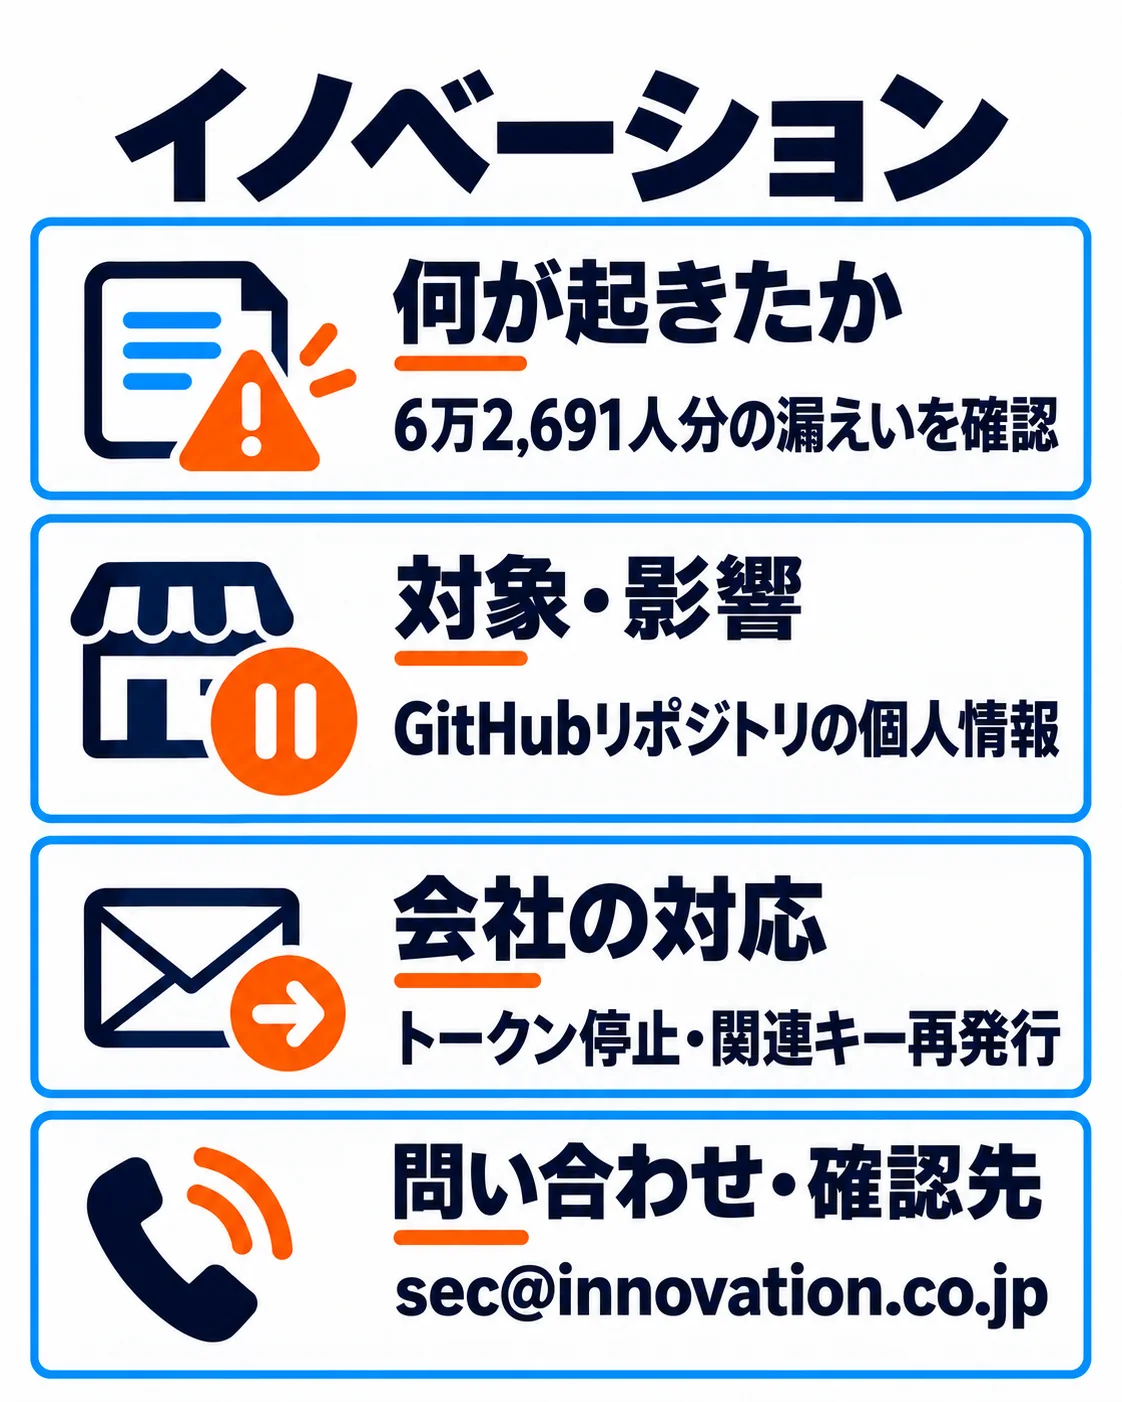
イノベーションは8月4日、漏えいした認証情報を悪用されたGitHubへの不正アクセスを公表しました。8月7日の確定報では6万2,691人分の個人情報漏えいを確認したと報告しました。開発用の設定ファイルに認証情報を直接記載し、リポジトリ内にも個人情報を保存していたことを原因として挙げています。
設定ファイルに直接記載されたGitHub認証情報を第三者が取得して悪用しました。分析・開発過程で個人情報をリポジトリに保存していたことが被害につながりました。
6万2,691人の個人情報と本番環境の区別
氏名6万2,631件、メールアドレス6万2,691件、電話番号506件が対象です。ソースコードとリポジトリ内情報が対象で、本番データベースへの不正アクセス、本番環境からの漏えい、二次被害は確認されていません。
認証情報を失効し、ソースコード内の認証キー・パスワードを無効化・再発行しました。サービス停止は参照発表に記載されていません。
トークン停止とリポジトリ管理の見直し
悪用されたアクセストークンを停止し、権限・発行手順を見直して組織統制へ移行しています。既存リポジトリを点検・是正しています。対象者への個別連絡を実施する方針です。
アクセス監視・レビュールールを強化しています。個人情報のアップロード検知を導入済みで、混入を未然に遮断する自動チェックも導入中です。
sec@innovation.co.jp(平日10〜17時)が本件窓口です。不審な連絡は既知の公式窓口で確認してください。
企業が自社で確かめたい管理と初動
自社の備えとして、情報の保存場所や権限と、事故発生時の初動を点検してください。次の確認点は自社の運用を見直すための観点で、被害企業の未公表の対策を推測するものではありません。
開発設定ファイルに認証情報を直接保存していないか、担当者と確認してください。
本番から抽出した個人情報を開発リポジトリに入れない管理があるか、担当者と確認してください。
流出トークンの失効と関連キーの交換を一括で進められるか、担当者と確認してください。

よくある質問
確定した漏えい人数は何人ですか?
本番のデータベースも侵害されたのですか?
対象者はどこへ問い合わせできますか?
出典・参考資料
2026年8月7日の確定報をもとに、対象範囲と対応を確認しました。以下の資料から発表内容をたどれます。
- 株式会社イノベーション|GitHubへの不正アクセスに関する第1報(2026-08-04・事象・対象情報・対応の根拠)
- 株式会社イノベーション|8月7日の詳細調査完了・確定報(2026-08-07・確定人数と原因・対策の根拠)
更新履歴
- 新規作成