Gyazoの情報漏えい|133人の画像432件と利用者データを分けて確認
Gyazoを使っている方に向けて、10月21日の第3報で判明した画像の閲覧・取得と、過去画像の公開設定、パスワード変更を整理します。
不正アクセスの経緯と公表内容
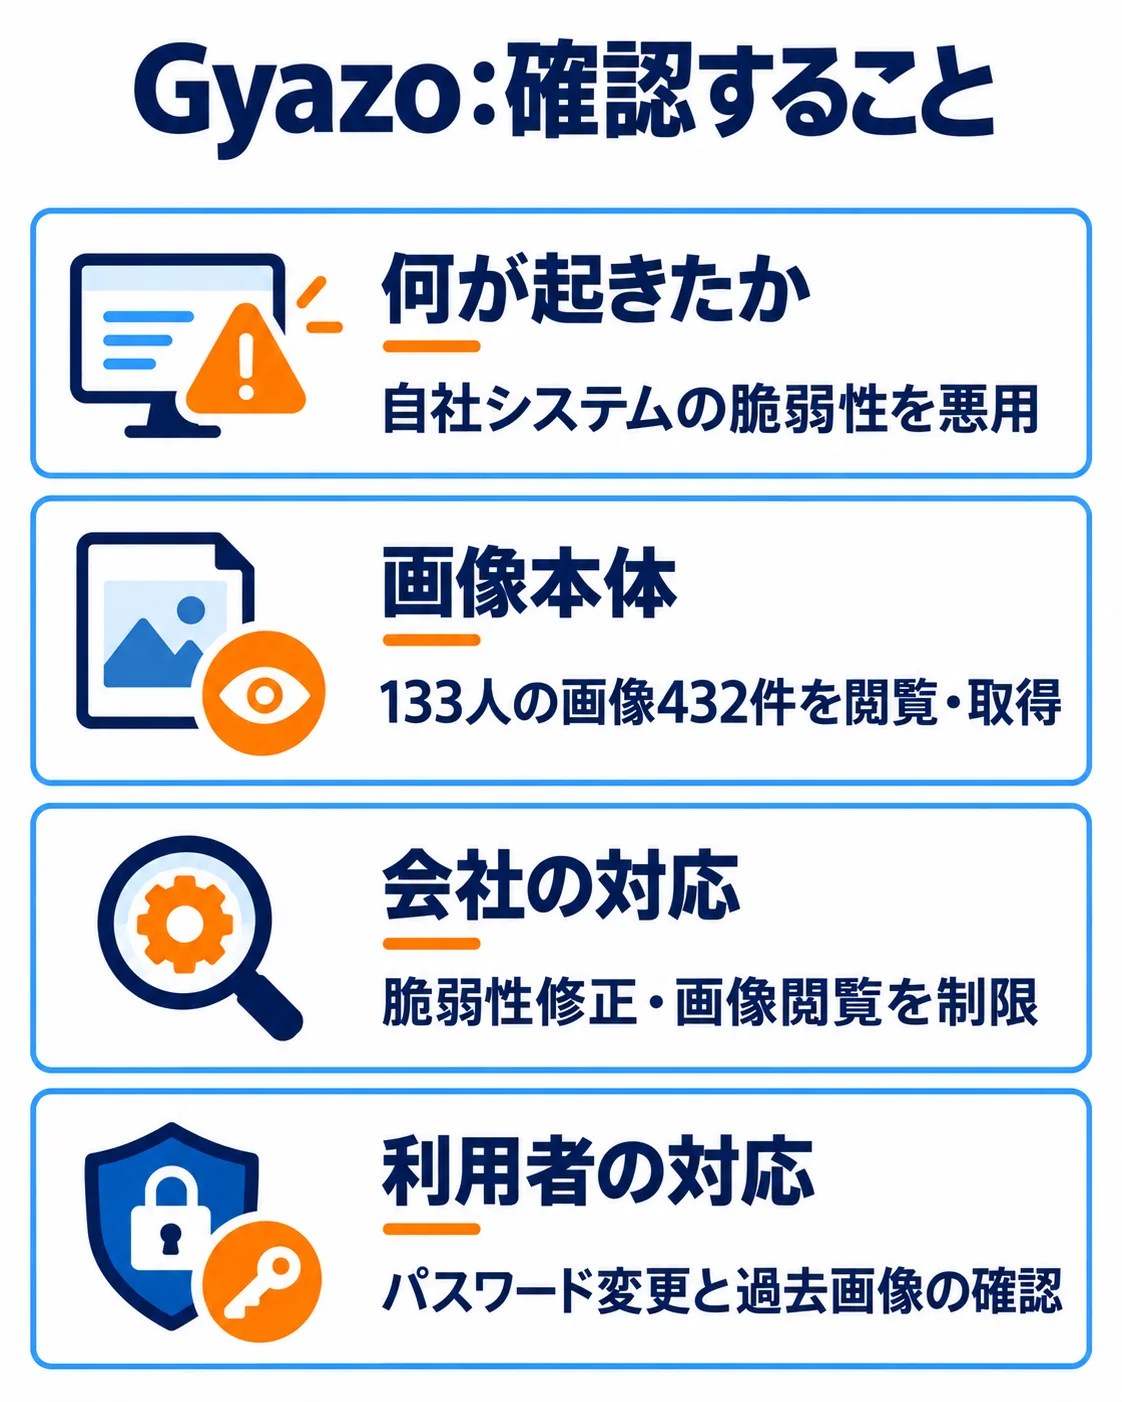
Helpfeelは9月16日、Gyazoへの不正アクセスによる利用者情報と画像メタデータの漏えいを公表しました。10月21日の第3報では、133人の画像432件の閲覧・取得も確認しました。原因は画像処理で外部入力がサーバーコマンドと解釈された自社システムの脆弱性と説明しています。
画像・動画の変換処理などで外部からの入力がサーバーコマンドとして解釈され、攻撃者がコマンドを実行して接続可能なデータベースの情報を取得できたと説明しています。自社が開発・運用するシステムの脆弱性であり、外部コンポーネントや供給網を経由した攻撃ではないと明記しています。
対象となる情報とサービスへの影響
利用者データ約2,362万件は匿名約1,801万件とメール登録あり約562万件を含み、実人数ではありません。名前・メール・パスワードのハッシュ等は利用者で異なります。画像メタデータ約4.9億件、条件を絞った取得約240万件、削除済み約1.74億件は画像ファイルそのものの流出数ではなく、URL構成情報・OCRテキスト・位置情報等を含みます。決済カード番号は含みません。第3報では133人の画像432件の閲覧・取得を確認しました。これは利用者データやメタデータの件数とは別単位であり合算しません。画像ファイルの大量取得や削除済み画像ファイルの取得を示す証跡は確認されていません。
一時停止後に再開しています。過去画像は原則所有者だけが閲覧でき、利用者が配信を再開すると従来の公開範囲へ戻ります。9月29日からTeamsは同一チーム内の閲覧に例外を設定しています。Helpfeel・Cosense自体の侵入・漏えいは未確認ですが、埋め込み画像表示に影響しました。
会社の対応と利用者の確認先
9月12日に侵入経路を遮断して脆弱性を修正し、認証関連情報を無効化・制限しました。画像閲覧を制限し、外部専門機関によるフォレンジック調査を実施しました。閲覧・取得された画像432件の対象者133人に個別案内を行っています。
アクセス制御と内部通信の暗号化等を強化しています。外部診断、ソースコード解析、設計レビュー、ログ保存と外向き通信・データベース操作の異常監視等を進めています。削除画像のメタデータは原則60日で削除する方針を定め、ダークウェブ監視を少なくとも1年間続ける方針です。過去画像の一括自動再公開は行わない方針です。
パスワード変更と、同一・類似パスワードを使う他サービスの変更を案内しています。過去画像は原則所有者のみが閲覧でき、配信再開前に内容を確認してください。公式の案内メールはリンク先操作を求めないと説明しています。質問はGyazoの公式サポートへ問い合わせてください。
企業が自社で確かめたい3点
同じ種類の情報やサービスを扱う企業では、次の3点を自社の管理方法と照らして点検してください。
画像本体だけでなくOCR・位置情報・URL等の付随情報も管理しているかを確認してください。
画像やアカウント削除時に残るデータと保存期間を把握しているかを確認してください。
再開時に過去の共有範囲を利用者が確認できる設計にしているかを確認してください。
Gyazoを使っている企業の担当者がやること
- 自社で共有した画像と、133人の対象者への個別案内の有無を確認し、画像本体とメタデータの影響を区別する。
- 過去画像の配信を再開する前に、画像の内容と従来の公開範囲を点検する。Teamsでは同一チーム内閲覧の例外も確認する。
- Helpfeel・Cosenseに埋め込んだGyazo画像の表示を確認し、業務に影響する箇所を整理する。
- パスワードと同一・類似パスワードの使い回しを見直し、不明点はGyazoの公式サポートへ確認する。

よくある質問
約2,362万件は被害人数ですか?
画像そのものも取得されましたか?
過去の画像は自動で再公開されますか?
出典・参考資料
2026年10月21日の第3報(調査情報は10月20日時点)を根拠に、対象範囲と対応を整理しています。
- 株式会社Helpfeel|第3報・調査結果(2026-10-21・10月21日第3報の調査結果と対策の根拠)
- 株式会社Helpfeel|事案の公式発表(2026-09-25・9月25日第2報で説明された追加の影響範囲の根拠)
- 株式会社Helpfeel|再開後の利用案内(2026-09-27・本文で示した対象・対応・確認先の根拠)
- 株式会社Helpfeel|Gyazo問い合わせ(本文で示した対象・対応・確認先の根拠)
更新履歴
- 新規作成