GSS保守環境への不正アクセス|業務連絡情報約24.6万件への影響と確認先
GSSの不正アクセスが自分の業務連絡先に関係するか知りたい職員・事業者の方へ、9月12日更新のFAQまでの説明を整理します。連絡先レコードの件数と実人数、業務関係者と一般の利用者を分けて確認します。
保守用アカウントによる大量ファイルアクセス
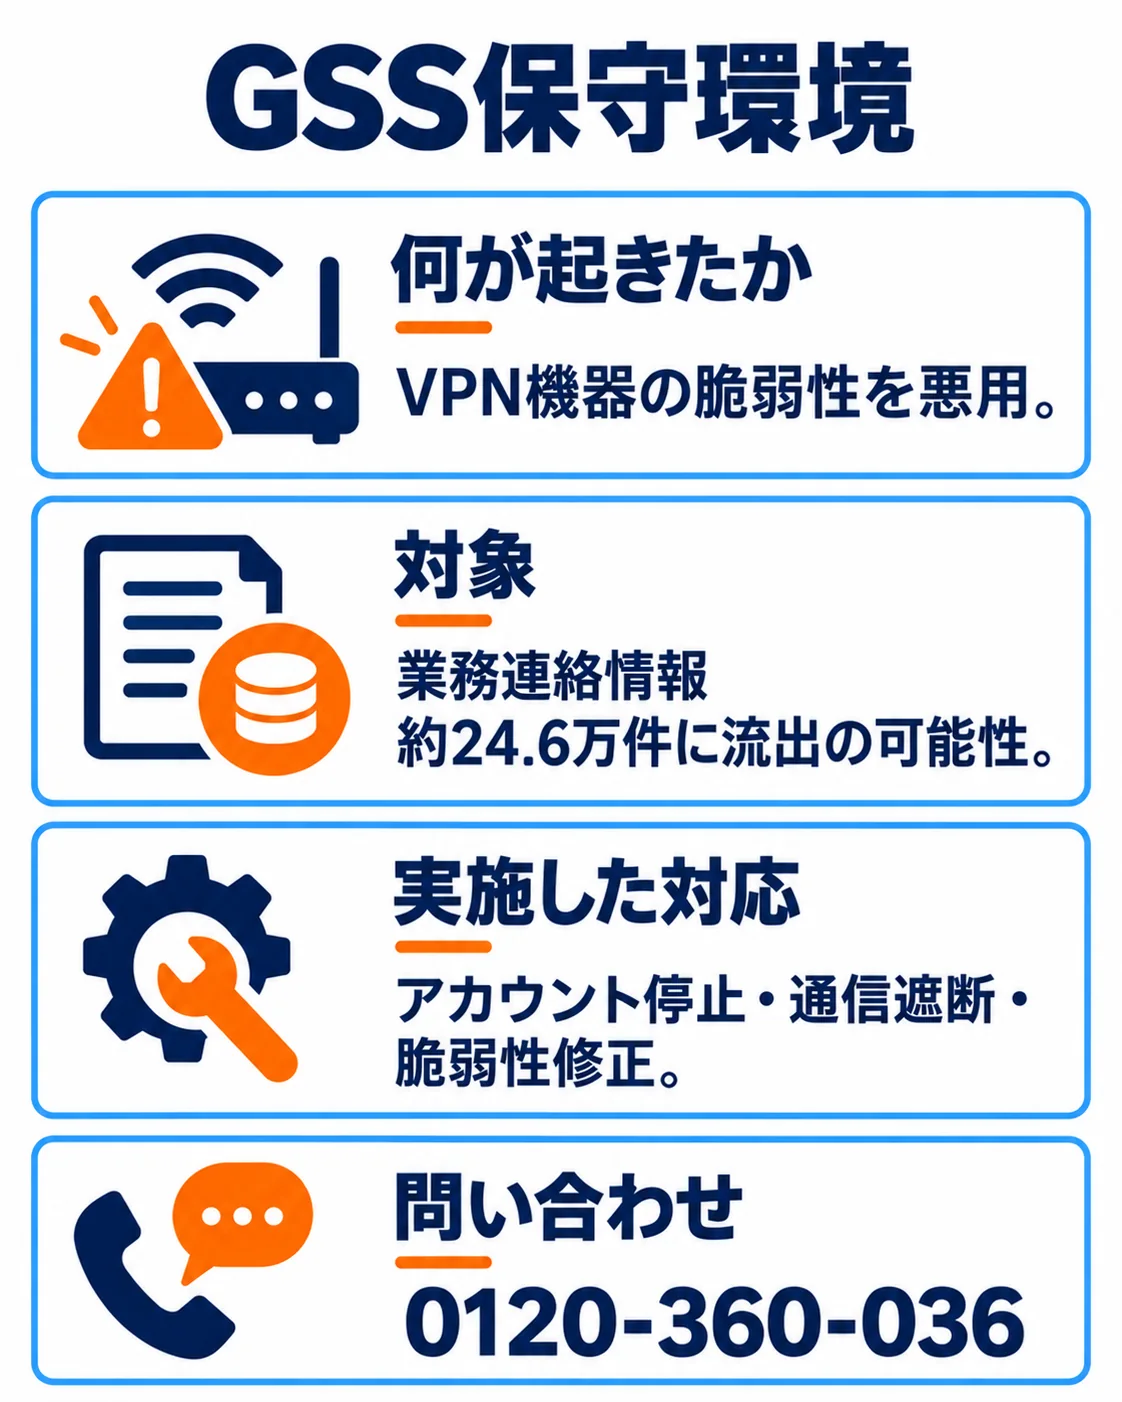
デジタル庁は6月25日、政府共通の業務実施環境GSSの保守用アカウントによる大量のファイルアクセスを検知しました。7月9日にVPN機器の脆弱性を利用した侵入を確認し、9月11日に公表しています。
約24.6万件の業務連絡情報への影響
職員等約18.9万件と事業者・業務関係者等約5.7万件で、主に業務上の氏名、メールアドレス、電話番号等が対象です。項目間に重複があり、約24.6万人と同じ意味ではありません。
一般の国民情報全般やマイナンバー、年金、銀行口座情報が対象という説明ではありません。行政業務への影響はなく、他の基盤への不正アクセスも確認されていません。
VPN修正とアカウント・認証情報への対処
悪用されたのは既知のVPN機器の脆弱性で、CVSS上は中程度の評価でした。当時は修正適用前で、具体的な識別番号は公表していません。
対象アカウントの停止、通信遮断、脆弱性修正、認証情報・トークン変更を実施し、7月15日に個人情報保護委員会へ報告しました。深刻度スコアだけに依存しないリスク評価、外部接続の見直しと監視強化を進めています。
公式FAQと問い合わせ窓口
対象情報や連絡についてはデジタル庁の公式FAQを確認してください。問い合わせ先は0120-360-036またはkojin-info@digital.go.jpです。
企業が自社で確かめたい3点
CVSSの数値に加えて外部公開・悪用状況から修正の優先順位を決めているかを確認してください。
保守用アカウントの大量アクセスを検知できるかを確認してください。
連絡先レコード数と実人数、一般利用者と業務関係者を分けて説明できるかを確認してください。

よくある質問
24.6万人の国民情報が対象ですか?
悪用されたCVE番号は分かりますか?
行政業務は止まりましたか?
出典・参考資料
2026年9月12日更新のデジタル庁FAQを根拠に、対象範囲と対応を整理しています。
- デジタル庁|事案の公式発表(2026-09-11・本件の対象範囲・対応・案内の根拠)
- デジタル庁|9月12日更新・公式FAQ(2026-09-12・対象範囲と利用者案内の根拠)
更新履歴
- 新規作成