コタのランサムウェア被害|個人情報の対象区分と通知の確認先
個人情報の対象となった可能性がある顧客・株主・取引先・社員の方へ、8月20日の報告で分かった情報の区分と、会社の対応を整理します。
コタで起きた不正アクセス
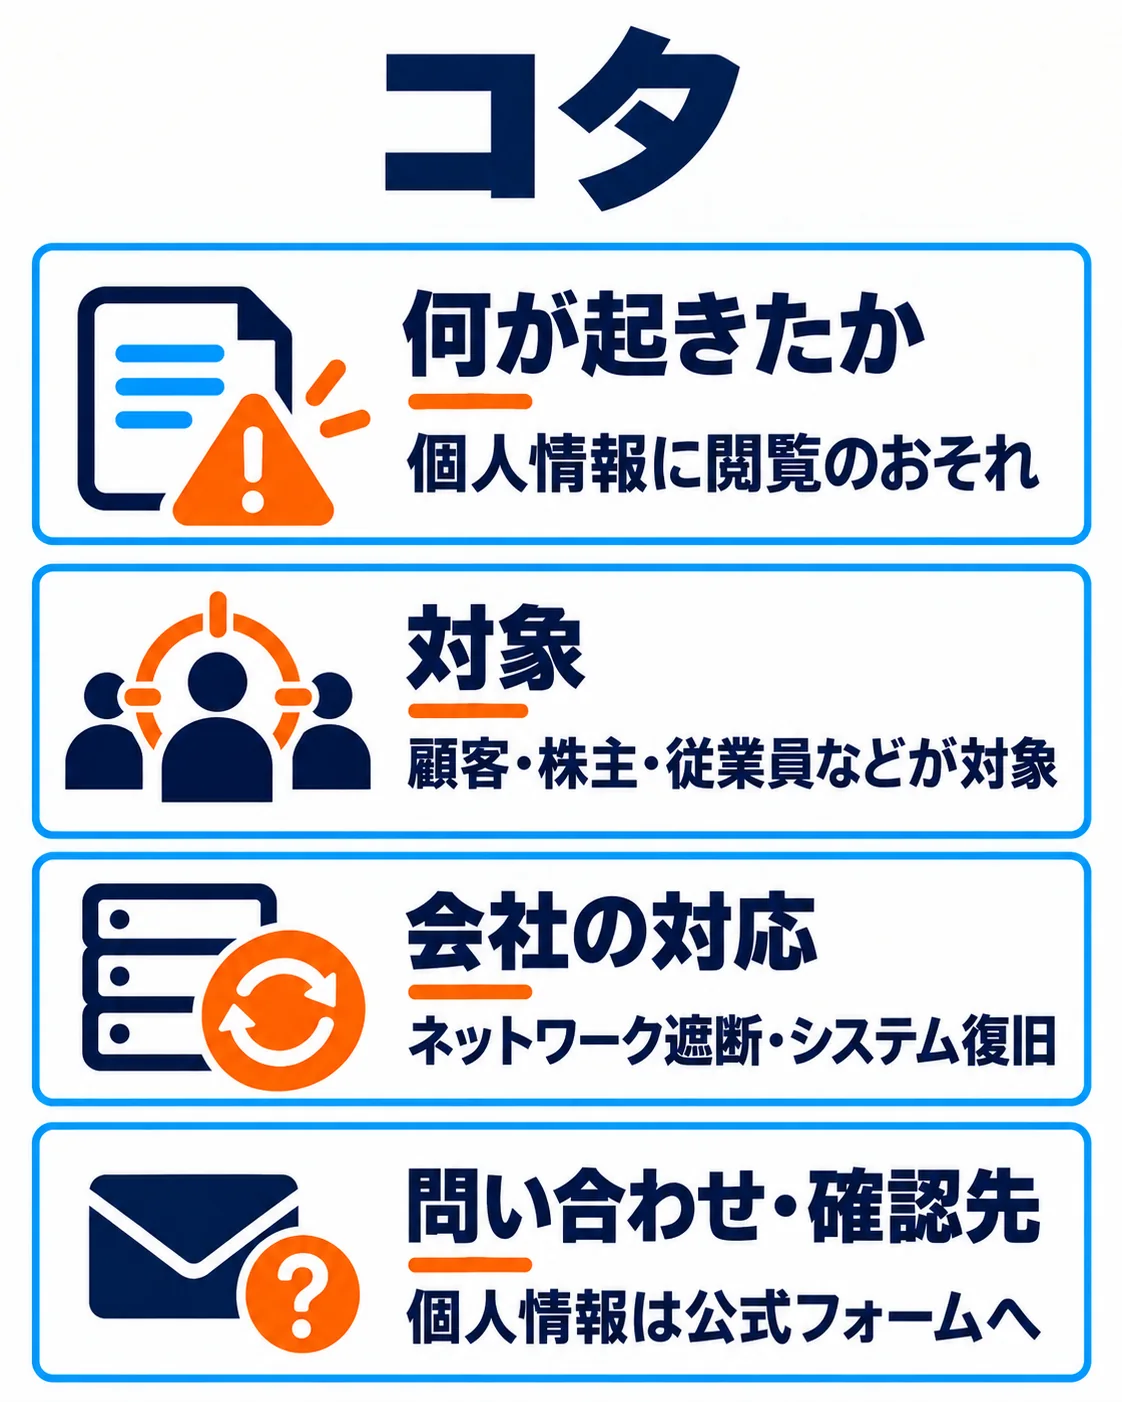
コタは3月27日に社内PCの動作不良から不正アクセスを確認し、サーバー・端末をネットワークから遮断しました。8月20日には、漏えい・情報悪用は確認できていないものの第三者閲覧の可能性を否定できず、対象者へ通知すると公表しました。公式事業報告ではシステム復旧完了を説明しています。
ランサムウェア感染を確認しました。具体的な侵入経路は参照した資料に記載されていません。
対象となる情報と影響の範囲
直送顧客35,274件、株主55,408件、取引先16,133件、従業員591件、応募者684件、IR応募661件、アワード関係者124件、モニター272件が対象です。氏名・住所・連絡先のほか、対象によって学歴・株式数などを含みます。カード情報は対象外です。区分別のデータ件数として公表されています。
生産・受注・出荷等は手作業等で継続しましたが、営業イベント中止と決算発表の遅れが発生しました。事業報告ではシステム復旧済みとしています。
会社の対応と問い合わせ先
全サーバー・社内PC等を遮断し、危機対策本部と外部専門家で調査・復旧を進めました。個人情報保護委員会・警察へ報告しました。
ネットワーク・サーバー環境の再構築と強化、外部調査結果を踏まえた再発防止策を策定しました。
不審な連絡に注意し、個人情報に関する質問は公式問い合わせフォームへ確認してください。
企業が自社で確かめたい3点
自社の点検では、社員・応募者・株主を含む保有情報の一覧を整備しているかを確認します。
自社の点検では、システム停止中の受注・出荷と決算作業の代替手順があるかを確認します。
自社の点検では、複数の対象区分で件数が重複する可能性を考慮しているかを確認します。

よくある質問
対象は顧客や株主だけですか?
情報の流出は確認されましたか?
問い合わせ先はどこですか?
出典・参考資料
2026年8月20日の個人情報報告・公式事業報告に基づき、対象情報・対応・問い合わせ先を確認しました。
- コタ株式会社|事案の公式発表(2026-08-20・保存済み調査で確認された事実と利用者向け案内の根拠)
- コタ株式会社|システム復旧と業務影響に関する公式事業報告(発行日未公表(保存済み調査参照)・保存済み調査で確認された事実と利用者向け案内の根拠)
更新履歴
- 新規作成