コロナのクラウド情報漏えい|概数24,000名の対象と第2報の対応
コロナの発表について、自分の情報や利用中のサービスへの影響が気になる方に向け、何が起きたか、対象の範囲、公式の確認先を順に説明します。
2026年10月22日の公式第2報に基づき、確認された事実と未確認の範囲を分けて整理します。
クラウドからのダウンロードを確認した第2報
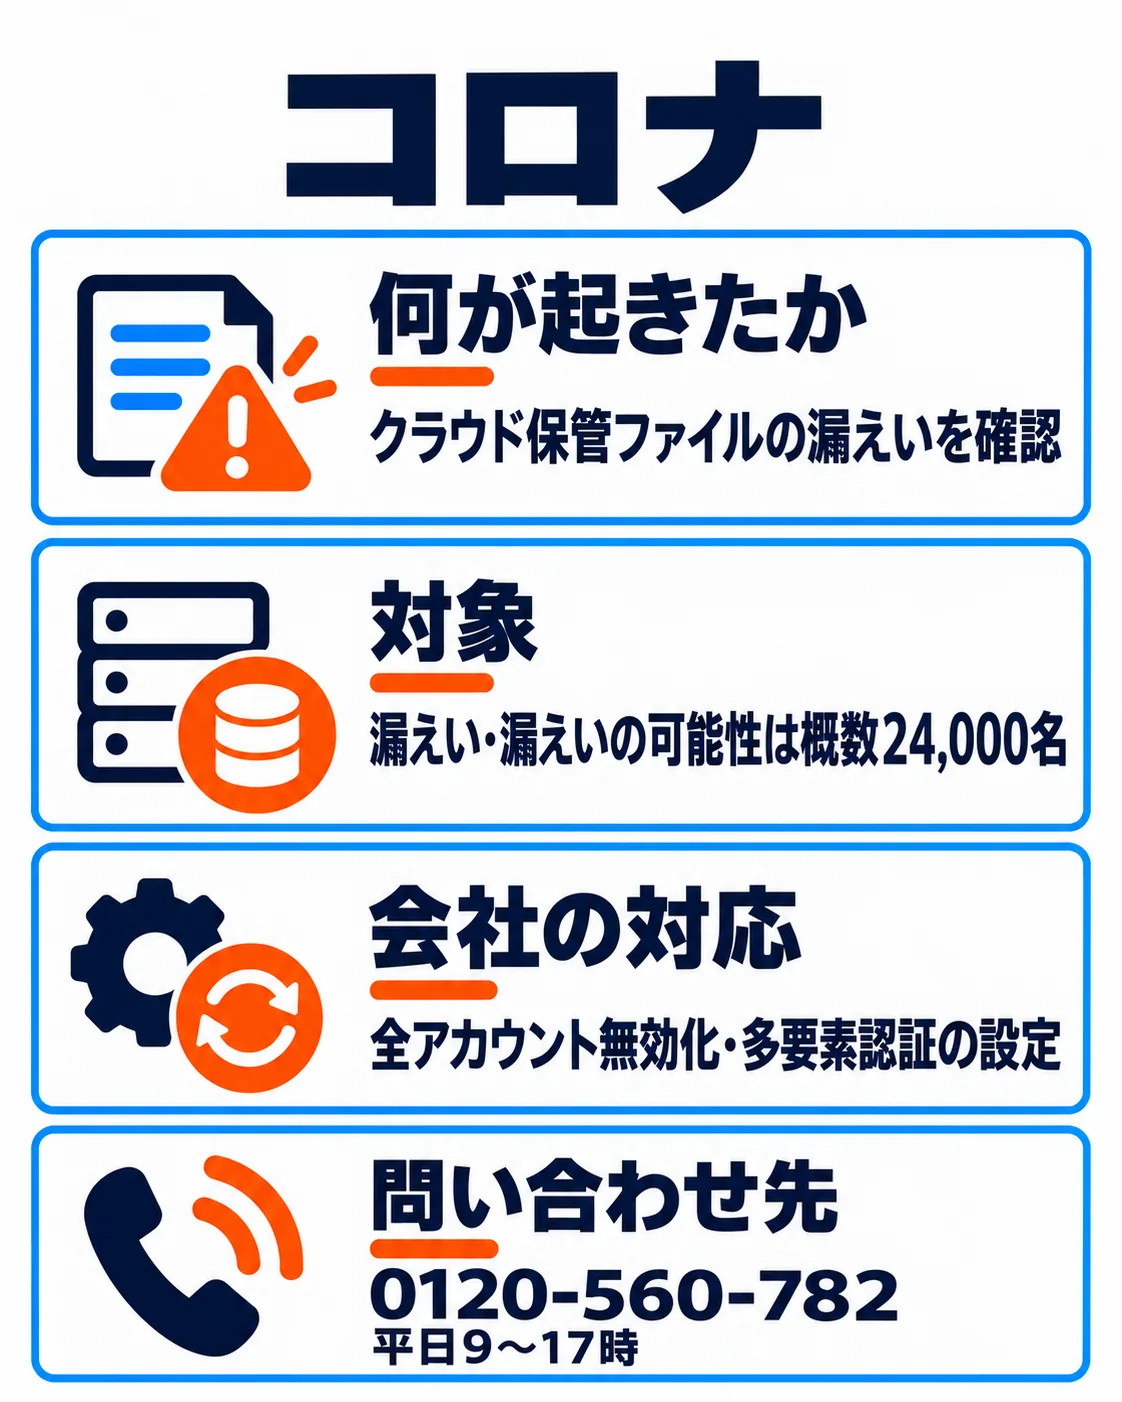
コロナは10月22日の第2報で、インターネット上の情報と外部クラウドの保管ファイルが一致し、漏えいした特定アカウントからダウンロードされたことを確認したと公表しました。漏えい、またはその可能性がある対象は概数24,000名に精査され、認証管理上の不備と対応も説明しています。
漏えいした特定アカウントの認証情報が第三者に利用された可能性が高いと説明しています。多要素認証が未設定でパスワードも十分な強度ではなく、認証管理上の不備が防止できなかった要因の一つとしています。認証情報が漏えいした経緯は調査中です。
概数24,000名に精査された対象範囲
氏名・住所・電話番号・施工関連資料の漏えい、または漏えい可能性の対象は概数24,000名です。第2報時点で情報の不正利用は確認されていません。
工事情報を扱うクラウドの利用アカウントを無効化・再設定しました。10月22日第2報では業務全体の停止に言及せず、業績への影響は精査中ですが軽微としています。
アカウント再設定と個別連絡の予定
全利用アカウントの無効化・再設定に加え、侵害アカウントの停止、パスワード強化、多要素認証の設定を実施しました。外部専門家との調査を継続し、精査後の対象者へ順次個別連絡する予定です。
調査結果を踏まえてシステム対策・監視体制をさらに強化し、従業員へのセキュリティ教育を徹底すると説明しています。
公式発表に案内された0120-560-782(平日9〜17時)またはprivacy-contact@corona.co.jpへ確認してください。
企業が自社で確かめたい管理と初動
自社の備えとして、情報の保存場所や権限と、事故発生時の初動を点検してください。次の確認点は自社の運用を見直すための観点で、被害企業の未公表の対策を推測するものではありません。
工事資料に含まれる顧客情報の保存場所を把握しているか、担当者と確認してください。
外部クラウドの全アカウントを緊急停止・再設定できるか、担当者と確認してください。
工事担当者と顧客窓口へ影響範囲を共有する手順があるか、担当者と確認してください。
クラウドのアカウントに多要素認証と十分な強度のパスワードを適用しているか、担当者と確認してください。

よくある質問
24,000名全員の漏えいが確認されたのですか?
どのような認証上の問題があったのですか?
対象かどうかはどこで確認できますか?
出典・参考資料
2026年10月22日の公式第2報をもとに、対象範囲と対応を確認しました。以下の資料から発表内容をたどれます。
- 株式会社コロナ|2026年10月22日の公式第2報(2026-10-22・事象・対象情報・対応の根拠)
更新履歴
- 新規作成