アクティブ通販サイトへの不正アクセス|最大5万4,916件の受注情報等に影響
アクティブの業務用冷凍食品通販を利用する店舗・企業の担当者に向けて、対象情報と受注・配送の状況、不審な連絡への対応を整理します。
不正アクセスの経緯と公表内容
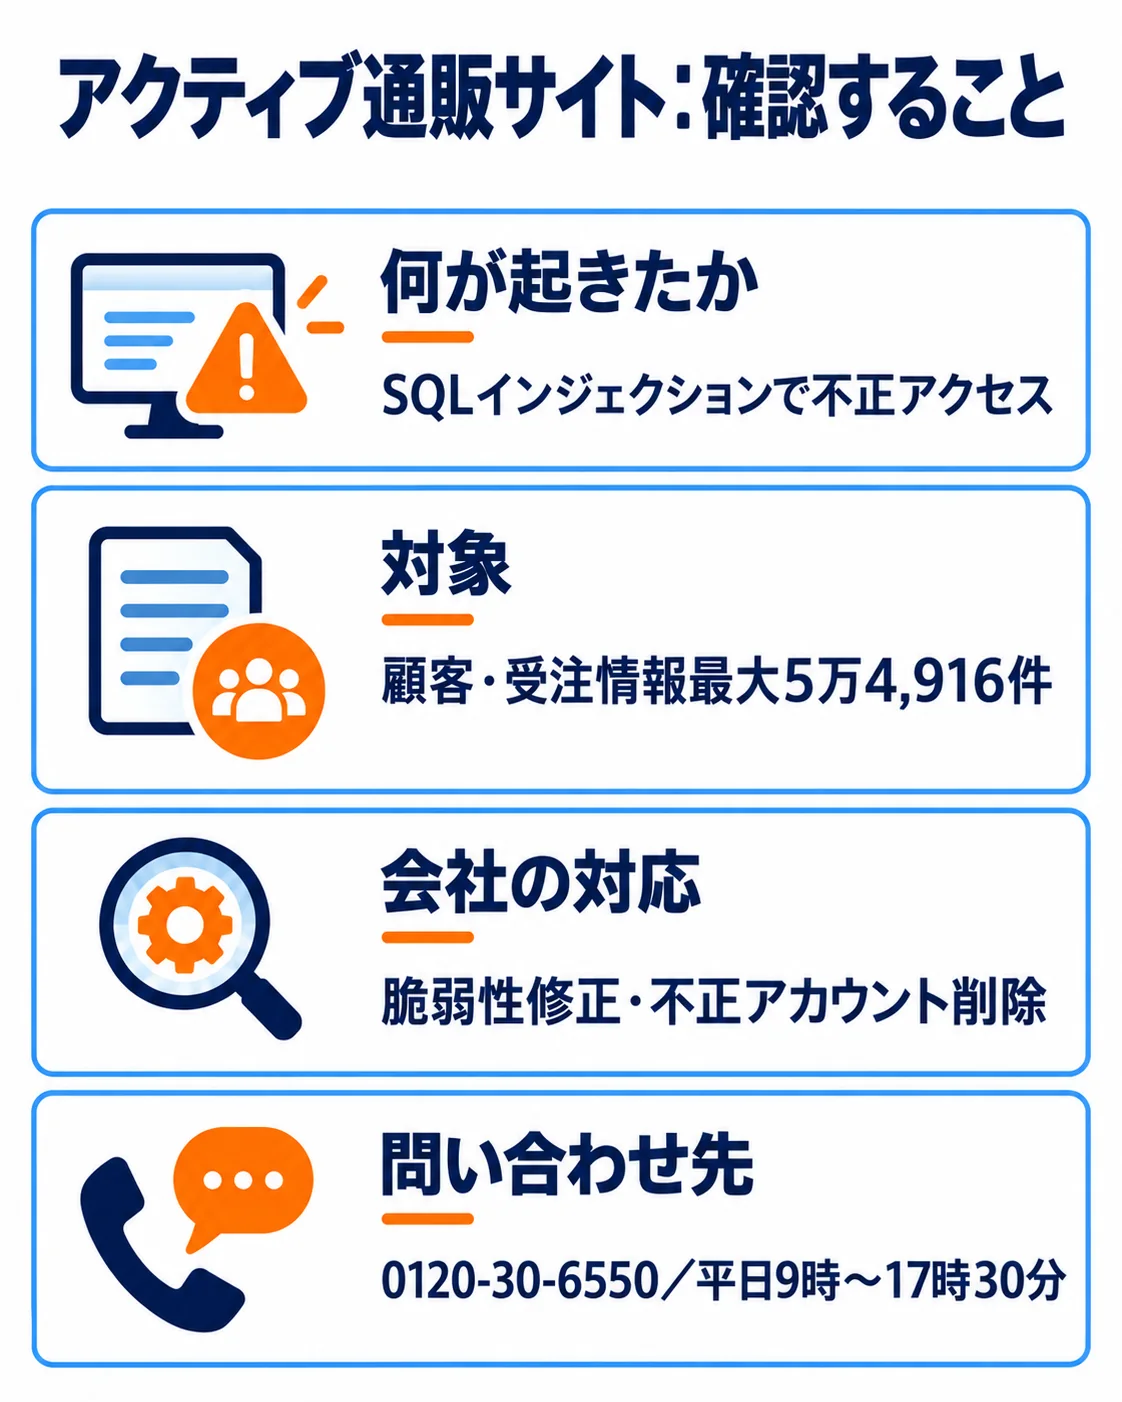
アクティブは10月6日、通販サイトへのSQLインジェクション攻撃により、不正に作成された管理者アカウントから顧客・受注データが出力された形跡を確認したと公表しました。最大5万4,916件が流出した可能性があります。
特定のWebページへのSQLインジェクション攻撃です。不正に作られた管理者アカウントを経由したデータ出力の形跡を確認しています。
対象となる情報とサービスへの影響
店名・屋号、住所、電話番号、メールアドレス、注文金額・商品コード・配送先等の受注情報で、最大5万4,916件です。カード・銀行口座情報は保持しておらず、ログインパスワードも対象外です。
事案は通販Webシステムに限定されています。基幹システムや社内ネットワークへの影響はなく、受注・配送等は通常どおり運用していると説明しています。
会社の対応と利用者の確認先
脆弱性修正、管理画面のデータ出力停止、不正アカウント削除、権限・アクセス状況の緊急点検を実施しています。個人情報保護委員会へ速報し、外部専門機関の調査を手配中です。
Webサイト全体の脆弱性診断、日次ログ監視、WAF運用・監視強化、開発保守ルールと教育の強化を行う方針です。
同社を装うメール・SMS・電話に注意してください。相談室は0120-30-6550(平日9時〜17時30分)と通販サイトの問い合わせフォームです。
企業が自社で確かめたい3点
同じ種類の情報やサービスを扱う企業では、次の3点を自社の管理方法と照らして点検してください。
管理者追加や大量のデータ出力を検知できるかを確認してください。
通販Webシステムと基幹システムの接続範囲を把握しているかを確認してください。
委託先を含め、脆弱性の修正・ログ保全・利用者通知の担当を決めているかを確認してください。
アクティブ通販を使っている企業の担当者がやること
- 自社の店名・屋号、連絡先、注文金額・商品コード・配送先等の受注情報が対象となる可能性を確認する。
- 10月6日の発表では受注・配送は通常運用とされているため、注文状況を照合し、支障や不明点があれば相談室へ確認する。
- 注文内容を知る相手でもアクティブを装ったメール・SMS・電話に注意し、不審な連絡は公式の相談室に確認する。

よくある質問
注文や配送は止まっていますか?
カード情報やパスワードも対象ですか?
相談先はどこですか?
出典・参考資料
2026年10月6日の公式発表を根拠に、対象範囲と対応を整理しています。
- KSB瀬戸内海放送|当初参照した報道(公式発表で再照合)(2026-10-08・本文で示した対象・対応・確認先の根拠)
- 株式会社アクティブ|運営会社による公式発表(2026-10-06・本文で示した対象・対応・確認先の根拠)
- 株式会社アクティブ|利用者向け問い合わせフォーム(本文で示した対象・対応・確認先の根拠)
更新履歴
- 新規作成