CyberStrikeAIの44エージェントが日本の組織を標的に、公開管理画面から侵入
影響を受けるもの
- 外部公開された管理画面
- 旧式のWebシステム
- 業務データ・認証情報
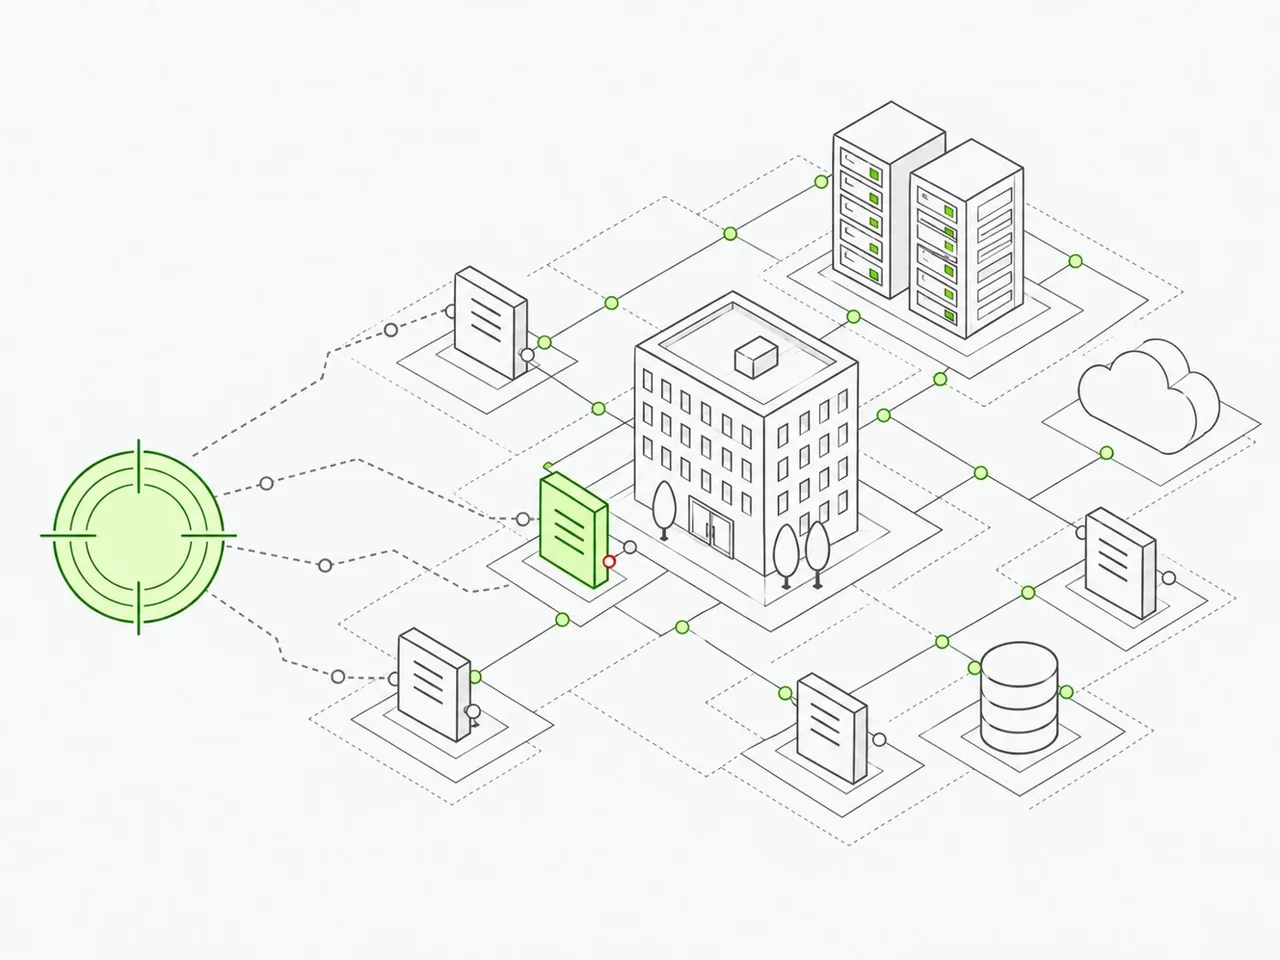
トレンドマイクロは10月23日、日本を重点的に狙う攻撃基盤の分析を公表し、侵入テスト用ツールCyberStrikeAIが実際の攻撃に悪用されていたと報告した。44のAIエージェントが偵察、脆弱性の検証、侵入、データ持ち出しなどを分担し、日本語のフォームや偽ログインページも生成していた。[1]
攻撃者側に残された資料では、短期間に少なくとも19組織、うち日本の16組織以上に対する検証活動が記録されていた。深い侵害の証拠はその一部にあり、最も明確な侵入経路は、認証なしで外部から利用できる古いWebシステムの管理画面だった。対策の起点は管理画面のアクセス制限と認証の見直しになる。[1]
この基盤は多数の対象を並行処理し、対象ごとの通信量を抑えて検知を避けていた。企業は公開Webシステムを棚卸しし、更新や隔離を進めるとともに、複数のシステムに散らばる低頻度の試行をまとめて確認する必要がある。[1]
担当者が確かめること
- 資産台帳と外部公開一覧を照合し、古いWebシステムの更新・隔離対象を決める。
- 管理画面を社外のネットワークから確認し、認証なしのアクセスを閉じる。
- Webサーバーと認証基盤のログを横断し、低頻度で繰り返される不審な試行を調べる。
- 利用中の管理アカウントを棚卸しし、初期認証情報が残るシステムの設定を変更する。
SERVICE最新AIペネトレーションテスト悪用される前に、弱点を洗い出す。公開Web・API・クラウド・社内システムまで、合意した範囲だけを、攻撃者と同じ最新のAI攻撃ツールで試します。報告は今日直すものに絞って優先順位をつけ、修正後の再検証まで行います。