こしの都ネットワークで不正アクセス|メールアドレスへの影響と偽メールの対処
こしの都ネットワークの利用者で、カード会社を名乗るメールを受け取った方へ、10月7日の第2報までの調査結果と、情報を入力した場合の相談先を整理します。
サーバーから送られたセゾンカードを装うメール
こしの都ネットワークは10月6日、同社のメールサーバーへの不正アクセスにより、セゾンカードを装うフィッシングメールが送信されたと公表しました。フィッシングは、偽の案内で情報の入力などを誘う手口です。10月7日にはログの調査結果を公表しています。
第三者がメールサーバーに不正アクセスしました。具体的な侵入経路は参照した初報・第2報に記載されていません。
4,082件へのアクセスと保存情報の範囲
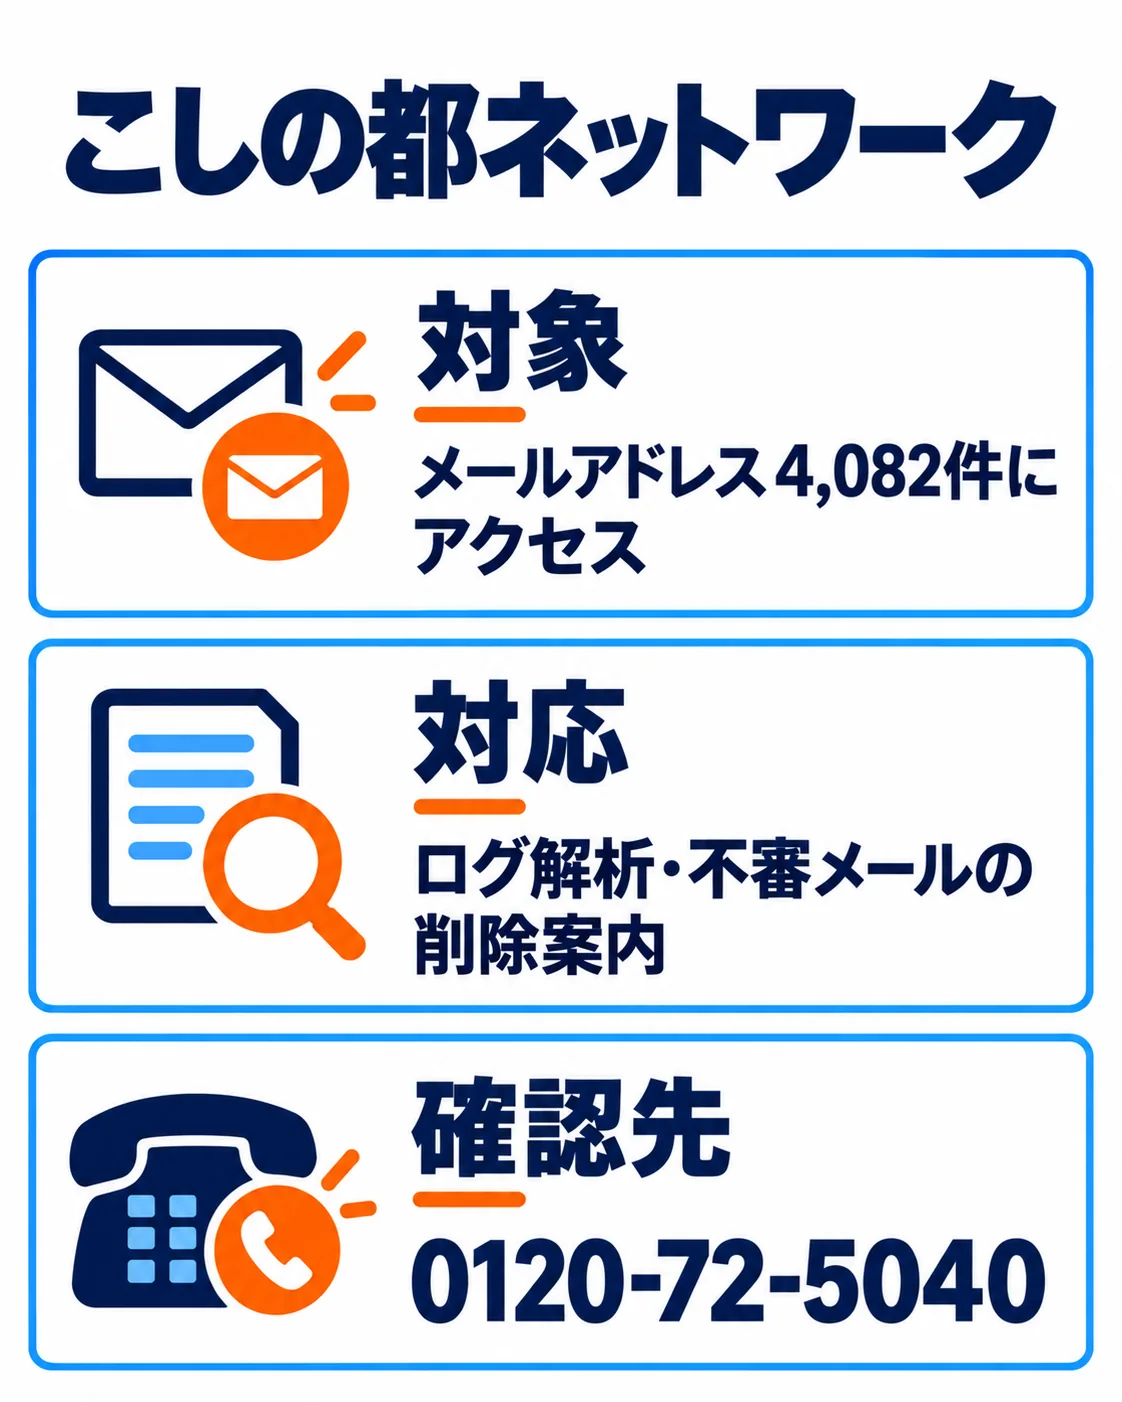
メールアドレス4,082件への不正アクセスが確認されました。対象サーバーには氏名・住所・電話番号・ID・パスワード・カード情報は保存されていません。10月7日の第2報では、外部持ち出しのログは確認されていないとしています。
同社サーバーから利用者へフィッシングメールが送信されています。初報時点で新たな送信は確認されていないと説明しています。
ログ解析と不審メールへの対応
ログを解析して対象情報を確認し、不審メールの削除と、情報を入力した利用者の相談先を案内しています。具体的な遮断措置は公表文に記載されていません。
詳細調査と再発防止策を進めていますが、具体策は参照した公表文に記載されていません。
情報を入力した場合の相談先
カード利用確認を装うメールは削除してください。認証情報やカード情報を入力した場合は、そのサービスの公式窓口・カード会社へ相談し、同じパスワードを使うサービスも変更してください。同社窓口は0120-72-5040(毎日9〜18時)です。
企業が自社で確かめたい3点
自社の点検では、送信サーバーからの不審なメールを検知できる監視体制を確認してください。
保存している情報と外部送信のログを区別して影響調査できるかを確認してください。
不審メールで情報を入力した利用者へ適切な相談先を案内できるかを確認してください。

よくある質問
4,082件の流出が確認されたのですか?
パスワードやカード番号も保存されていましたか?
偽メールで情報を入力した場合はどうしますか?
出典・参考資料
2026年10月7日の第2報に基づき、対象情報・対応・問い合わせ先を確認しました。
- こしの都ネットワーク株式会社|調査結果・第2報(2026-10-07・対象範囲、会社の対応、利用者向け案内の根拠)
更新履歴
- 新規作成