講談社のメールに不正ログイン|最大3,812件の連絡先と553件への偽メール
講談社の発表について、自分の情報や利用中のサービスへの影響が気になる方に向け、何が起きたか、対象の範囲、公式の確認先を順に説明します。
2026年8月3日の公式発表に基づき、確認された事実と未確認の範囲を分けて整理します。
不正アクセスの経緯と判明したこと
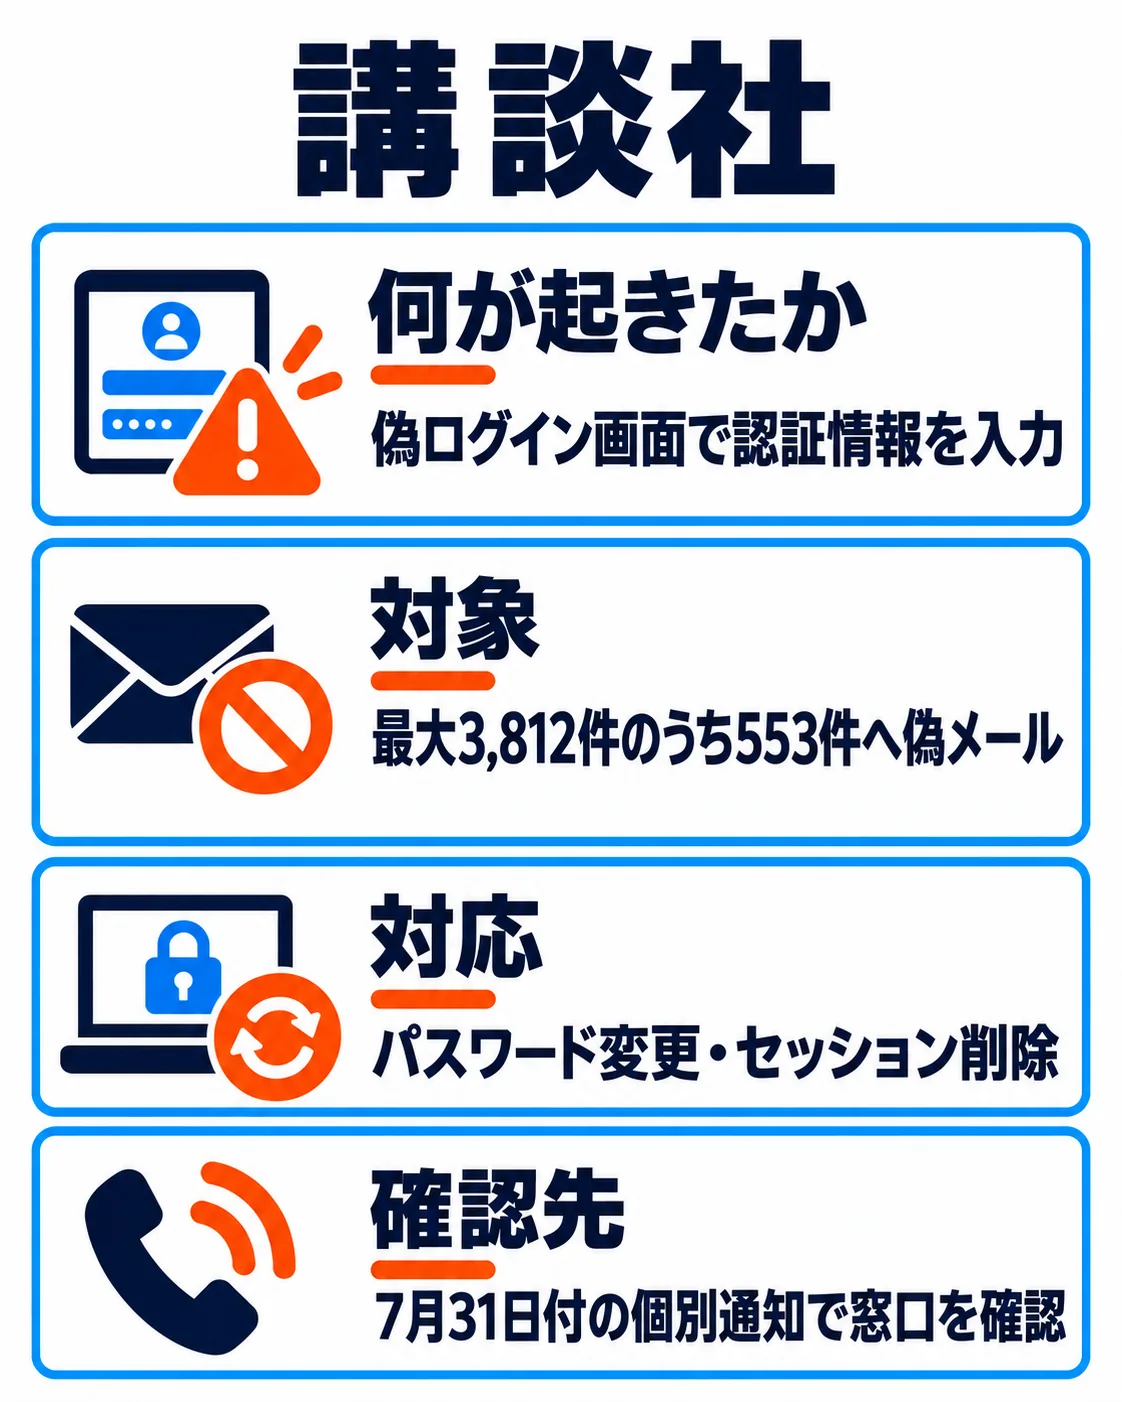
講談社は8月3日、社員の社用メールアカウントへの不正ログインを公表しました。7月27日に社員が取引先を装うメールから偽ログイン画面へ進み、認証情報を入力したことが発端です。7月30日に最大3,812件の連絡先が窃取され、そのうち553件へ社員を装うフィッシングメールが送られました。
取引先を偽装したフィッシングメールと偽ログイン画面により、認証情報が取得されました。
対象となる情報とサービスへの影響
窃取されたのは最大3,812件のメールアドレスと、一部の氏名です。このうち553件へ、社員を装うフィッシングメールが送られました。フィッシングとは偽のログイン画面などへ誘い、認証情報を入力させる手口です。
7月30日にパスワード変更とセッション削除を行い、それ以後の不正アクセスは8月3日時点で確認されていません。出版業務の停止は発表に記載されていません。
会社の対応と利用者の確認先
パスワード変更とセッション削除を行い、7月31日に対象アドレスへ事案の概要、情報項目、利用者の措置、対応窓口を通知しました。個人情報保護委員会への報告も完了しています。
原因の調査・特定と再発防止を進める方針です。恒久的な技術対策の詳細は未公表です。
対象者に7月31日付メールで案内した対応窓口を確認してください。不審なメールのリンクからログインせず、既知の公式サイト・連絡先を使って確認することが対策になります。
企業が自社で確かめたい管理と初動
自社の備えとして、情報の保存場所や権限と、事故発生時の初動を点検してください。次の確認点は自社の運用を見直すための観点です。
既知の取引先から届いたメールでもログイン先を確認しているか、担当者と確認してください。
パスワード変更に加え既存セッションも失効できるか、担当者と確認してください。
侵害アカウントから送信されたメールの宛先へ注意喚起できるか、担当者と確認してください。
公式の案内:公式発表を確認する ↗

よくある質問
3,812件と553件はどう違いますか?
不正アクセスは止まっていますか?
連絡を受けた場合の確認先はどこですか?
出典・参考資料
2026年8月3日の公式発表をもとに、対象範囲と対応を確認しました。以下の資料から発表内容をたどれます。
- 株式会社講談社|公式発表・問い合わせ案内(2026-08-03・事象・影響・対応と窓口の根拠)
更新履歴
- 新規作成