ホテリエの予約情報流出|対象施設・期間と旧運営会社アカウントの問題
ホテリエが運営する施設を宿泊予約した方に向けて、10月13日付発表の対象施設・予約期間と、流出した情報、問い合わせ先を説明します。
不正アクセスの経緯と公表内容
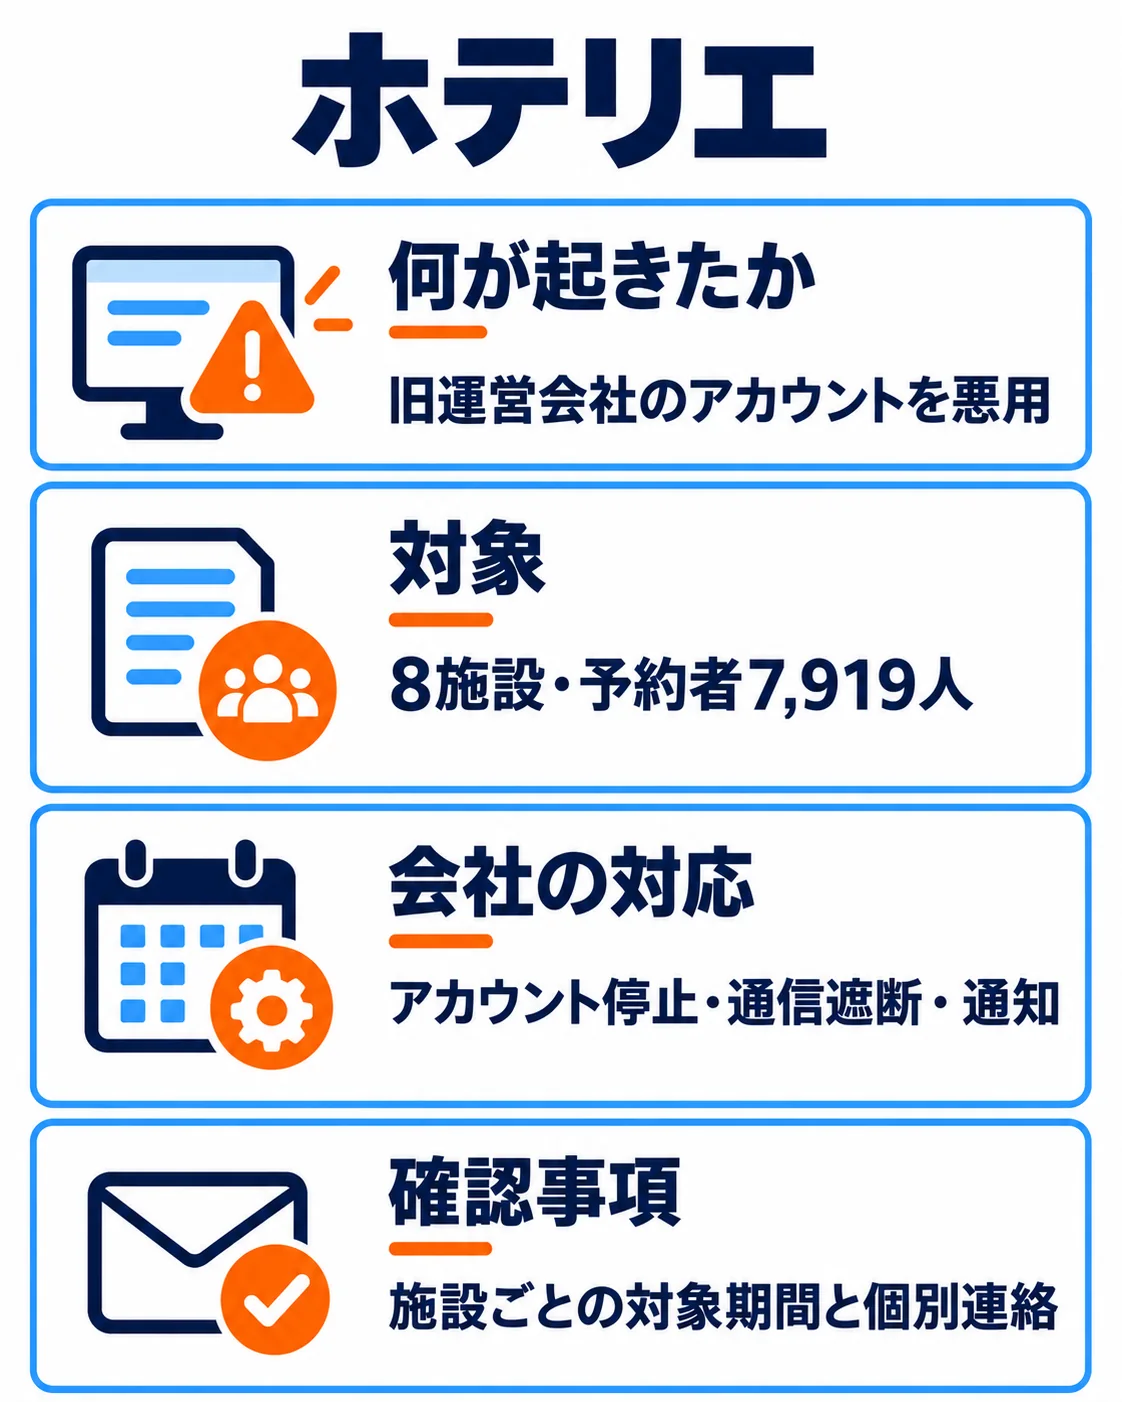
ホテリエは、宿泊管理システムへの不正アクセスで8施設の予約者7,919人の情報が流出したと公表しました。2022年の運営引き継ぎ時の資料に含まれず、存在を把握していなかった旧運営会社のアカウントが使われました。第三者がそのアカウントを使えた原因は不明です。
対象情報とサービスへの影響
8施設・7,919人の氏名・電話番号・メールアドレス・国籍・宿泊日・宿泊料金などの予約情報が流出しました。対象期間は施設によって異なります。
4月8日から9月14日のWeb予約成立者が対象です。彩ホテルは4月8日から6月3日の宿泊・予約者が対象となります。住所・カード情報・パスポート情報は含まれず、二次被害の報告は確認されていません。
会社の対応と問い合わせ先
9月14日に対象アカウントを停止し、不正アクセス元を遮断しました。9月17日に個人情報保護委員会へ報告し、対象者へメールで連絡します。
アカウント管理ルールを見直して管理体制を再構築し、システム運営会社と安全性確認を徹底する方針です。
対象施設と期間は公式発表を確認し、不審なメール・SMS・電話に注意してください。本件の問い合わせ先はhotelier-support@borp.jpです。
企業が自社で確かめたいこと
同じ種類の情報やサービスを扱う企業では、次の確認事項を自社の管理方法と照らして点検してください。
事業譲受・運営引き継ぎ時に、サービス提供元の登録アカウントを照合してください。
過去の運営会社や退職者が利用したアカウントを停止してください。
予約管理システムの保存情報とアクセス履歴を確認できるようにしてください。
SERVICE不正アクセス対策コンサルティング検査を頼む前に、検査する場所を決める。原因がありそうな所を絞り込み、どこを検査・チェックすべきかを一緒に決めます。初回のご相談は無料で、ご相談の段階でシステムに手を入れることはありません。

よくある質問
どの期間の予約が対象ですか?
4月8日〜9月14日のWeb予約成立者が対象です。彩ホテルは4月8日〜6月3日の宿泊・予約者が対象となるため、施設による違いを確認してください。
カードやパスポート情報も含まれますか?
カード情報やパスポート情報は含まれません。住所も対象外で、氏名や連絡先、国籍、宿泊日、宿泊料金などの予約情報が対象です。
アカウントが悪用された原因は分かっていますか?
存在を把握していなかった旧運営会社のアカウントが使われたことは確認されています。第三者がそのアカウントを使えた原因は不明です。
出典・参考資料
2026年10月13日付発表をもとに、対象・対応・問い合わせ先を確認しています。
- 株式会社ホテリエ|公式発表・対応状況(2026-10-13・保存済み調査に記録された対象・対応・利用者案内の根拠)
更新履歴
- 新規作成