ショップサーブの情報漏えい|最終報告の対象情報と購入者・店舗の確認先
Eストアー(ショップサーブ)の発表を受け、自分や自社への影響を確かめたい方へ。2026年10月16日の最終報告までの情報をもとに、何が起きたか、対象範囲と確認方法を順に説明します。
アプリケーションの脆弱性を悪用した不正アクセス
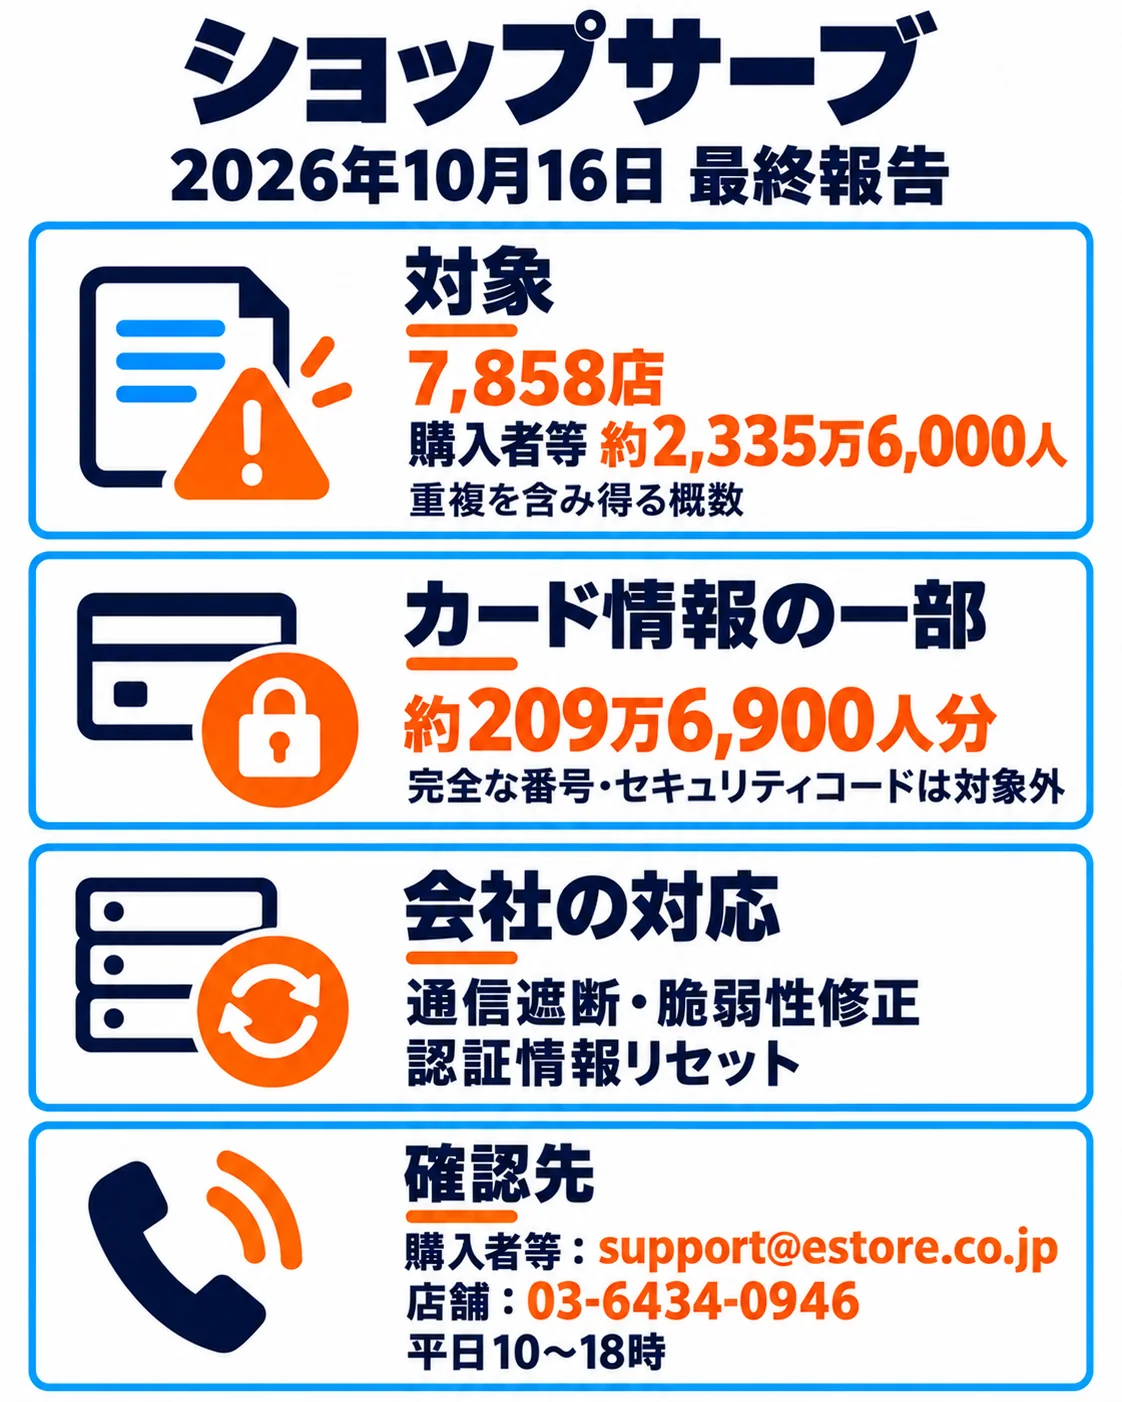
Eストアーはショップサーブへの不正アクセスについて、10月16日に最終調査結果を公表しました。5月21日〜8月1日にアプリケーションの脆弱性を悪用され、データベース情報が外部送信されていました。対象は7,858店、購入者・店舗運営者・アフィリエイターを合わせ約2,335万6,000人と報告しています。
サーバー上のアプリケーションの脆弱性を悪用して不正プログラムを実行し、データベース情報を外部へ送信しました。
最終調査で確定した対象情報と件数
氏名・住所・連絡先・会員ID・暗号化パスワード等が対象です。約209万6,900人分にカード名義・番号の一部・有効期限を含みますが、完全な番号とセキュリティコードは対象外です。店舗管理画面認証情報やアフィリエイター登録情報も対象です。名寄せで除き切れない重複を含み得る概数です。 第2報で対象とした店舗メール・FTPの認証情報、振込先口座情報は調査で漏えい対象から除外されました。
8月1日に通信を遮断し、以後攻撃は成立していないと確認しています。他の侵害経路・バックドアは未確認で、関係会社サービスの情報漏えいは発生していないと説明しています。
脆弱性の是正と購入者・店舗の問い合わせ先
通信遮断、脆弱性修正、認証情報リセット、外部フォレンジック調査、対象者通知と関係機関への報告を行いました。連絡先不明者には公表・窓口の設置で案内しています。
購入者・会員・アフィリエイターは公式専用フォームまたはsupport@estore.co.jpへ確認してください。店舗の確認先は03-6434-0946(平日10〜18時)、sp@estore.co.jpです。同社は本件を理由とするカード再入力・再決済やメール等でのパスワード回答を求めません。
残存脅威調査、アプリケーション・サーバーの脆弱性診断と是正、管理画面等の二要素・二段階認証を含む認証強化を実施しました。
企業が自社で確かめたい3点
企業の担当者は、自社で同じような情報や仕組みを扱っているかを整理し、次の点を確認してください。購入者以外に店舗運営者や取引関係者の情報も調査できることを確認します。
調査で除外された項目と新たに確定した項目を訂正して伝えられることを確認します。
アプリケーション脆弱性と管理画面の認証を継続点検していることを確認します。
ショップサーブを使っている店舗の担当者がやること
- Eストアーからの通知と最終報告を確認し、自店の購入者・会員など対象区分を照合してください。
- 管理画面等の二要素・二段階認証を含む認証強化の案内と、自店で必要な対応を確認してください。
- 購入者からの問い合わせは、公式専用フォームまたはsupport@estore.co.jpの案内と照合してください。
- 店舗向け窓口03-6434-0946またはsp@estore.co.jpで、自店への影響を確認してください。

よくある質問
店舗と購入者の窓口は同じですか?
カードの再入力や再決済を求められたら?
どのような再発防止策が示されていますか?
出典・参考資料
2026年10月16日の最終報告に関する保存済み調査を読み、対象範囲と対応、問い合わせ先を照合しています。
- 株式会社Eストアー|事案の公式発表(2026-10-16・7,858店・約2,335万6,000人、5月21日〜8月1日の侵害・約209万6,900人の部分的カード情報と漏えい対象から除外された項目・通信遮断、調査・再発防止対応)
- 株式会社Eストアー|購入者・会員・アフィリエイター向けFAQと窓口(発行日未公表(保存済み調査の案内を参照)・購入者・会員・アフィリエイター向けの案内と問い合わせ先)
更新履歴
- 新規作成