バイトルのメールアドレス漏えい|最大388万5,771件と利用者の注意
バイトルやバイトルNEXTを利用し、登録メールアドレスへの影響が気になる方へ。ディップは10月9日、一部機能への不正アクセスでメールアドレスが漏えいしたと公表しました。対象範囲と利用状況、連絡への注意点を説明します。
仕様の不備を悪用した海外からのアクセス
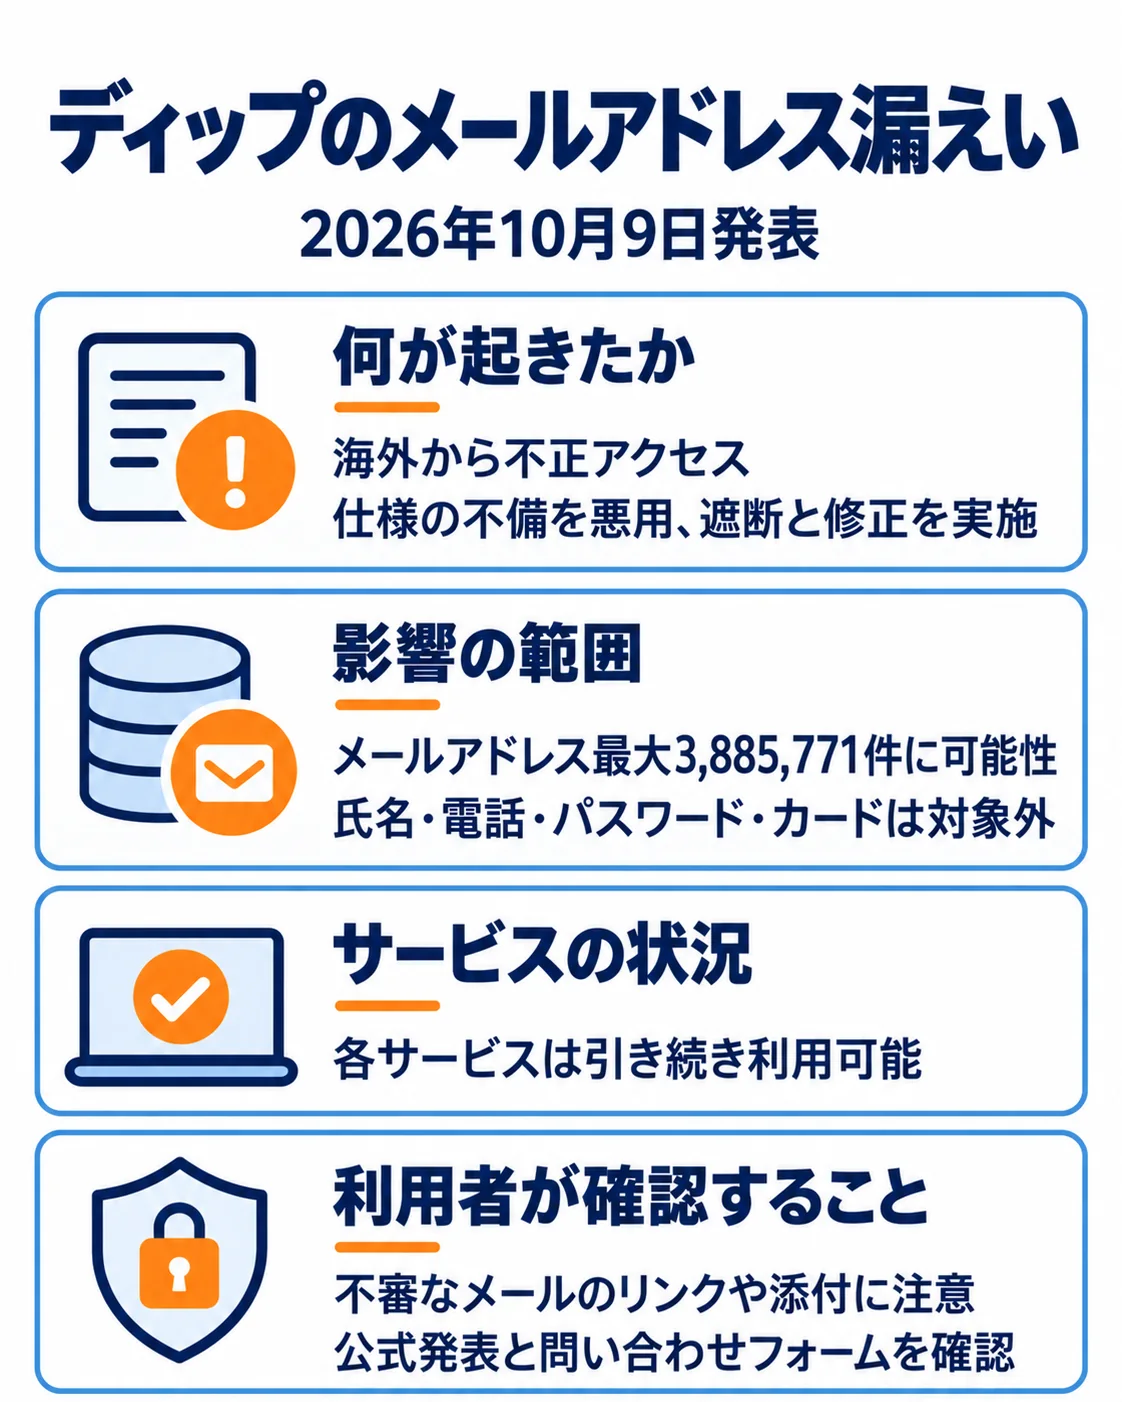
ディップは10月6日、不正アクセスを確認しました。システムの一部機能の仕様不備を悪用した海外からのアクセスと説明しています。
海外からのアクセスを遮断し、同じ手法を使えないようプログラムを修正しました。6日に利用者へ案内し、9日に企業サイトで対象範囲と対応を公表しています。
最大388万5,771件はメールアドレスの対象可能性
漏えいした可能性があるメールアドレスは最大388万5,771件です。氏名、電話番号、パスワード、カード情報等は含まれません。すべての登録情報が流出したという意味ではありません。
インターネット上の公開や不正利用は、9日発表時点では確認されていません。最大件数と、その時点の悪用の確認状況を区別して確認してください。
修正後もサービスは引き続き利用可能
バイトル・バイトルNEXTを含む同社サービスは、引き続き利用可能と案内されています。会社はプログラム修正を完了し、セキュリティ対策と監視体制を強化しています。
対象者へサイトと個別メールで案内し、個人情報保護委員会・関東総合通信局への報告や警察相談を進めています。利用停止を一律に求める公表ではありません。
不審メールから情報を入力しない
不審なメールのリンク・添付ファイルを開かず、公式の利用者向け問い合わせフォームで確認してください。同社はメール等でパスワードやカード情報を尋ねないと案内しています。
会社を名乗る連絡でも、パスワードやカード情報を求められた場合は、その案内だけで入力しないよう注意してください。個別通知と公式発表を合わせて確認します。
企業が自社で確かめたい3点
公開機能から会員情報を不正取得できない仕様か確認しているか。
異常なアクセス量やアクセス元を監視しているか。
機能修正後に同じ手法が通らないことを検証しているか。
よくある質問
パスワードも漏えいしましたか?
バイトルを使い続けられますか?
不審なメールが来たらどうしますか?
出典・参考資料
2026年10月9日の公式発表この時点の発表に関する保存済み調査に基づいています。
- ディップ株式会社|事案の公式発表(2026-10-09・対象範囲・経緯・利用者対応の根拠)
更新履歴
- 新規作成