「ARTEX」とは?AIで侵入テスト、派生ツールでペネトレーションテスト以外にも用途が拡大
本記事はサイバー被害を防ぐための知見の共有を目的としており、記事の内容の悪用や、不正行為、他者に損害を与える行為への利用を固く禁じます。
「ARTEX」は、AIエージェントを使って侵入テストを行うツールだ。許可を得たシステムの安全性を検証する目的で開発され、OSSとして公開されていた。
そのコードを基にした派生プロジェクトでは、ログを調べる侵害調査や検知ルールの評価へ機能が広がっている。ARTEXの用途と利用の流れ、本家の公開状況、派生ツールで加わった機能を紹介する。
ARTEXは何をするツールか
作者Autumn-27の声明では、ARTEXは学習・研究と、許可を得た企業や組織のシステムに対する安全性の検証を目的に開発したと説明されている。
侵入テストはペネトレーションテストとも呼ばれる。所有者が許可した範囲で、攻撃者の視点からシステムへの侵入や機密情報へのアクセスを試す検証だ。ARTEXでは、AIエージェントが検証の計画やツールの実行を担う。
ARTEXについては、公開されていた当時の説明と、現在の配布状況を分けて見る必要がある。
ARTEXはどのように使われるのか
使い方は公開当時のREADMEで確認できる。Web画面で検証タスクを管理し、進行状況や結果を確認する構成だ。
本家ARTEXの公開・開発は続いているのか
作者は2026年10月8日付の声明で、悪用を受けてARTEXのソースコードを非公開にし、更新を終了すると発表した。今後の公開リリースや保守サポートも行わないとしている。2026年10月20日の確認では、元の公式リポジトリを閲覧できなかった。
フォークを基に、どんな機能が追加されているのか
公開されたソースコードを基に、別の開発者が改良することをフォークと呼ぶ。
ログ調査へ用途を広げたAegisLoop
ARTEXでは、派生プロジェクトをさらに拡張する二次開発も進んでいる。例がartex-ko-plusだ。開発者の説明では、本家ARTEXを韓国語化したartex-ko(現在のartex-global)を基に、機能を拡張している。
artex-ko-plusは「AegisLoop」という名称で紹介され、2026年10月11日付の公開資料には、侵入テストに加えて次の機能が記載されている。Splunkは、ログを集めて検索・分析するための製品だ。
- ログからの侵害調査:ファイルやSplunkの記録を使い、脆弱性の発見とは別に、侵害が疑われる出来事の調査を始める。
- AIによる調査支援:ログを基に調査を進め、参照した記録や調査の履歴を保存する。
- 検知ルールの改善評価:保存したログを使って、変更前後の検知ルールの見逃しや誤検知を評価する。
これは、侵入テスト用のコードを引き継ぎ、防御側の調査や検知の改善へ用途を広げた例だ。機能は開発者の説明に基づき、我々が実機で効果を検証したものではない。利用を検討する際は、配布者、保守状況、利用条件に加え、ログをどのAIサービスへ送るかも確認したい。
外部ツールを保管する「武器庫」
本家ARTEXを基にした派生プロジェクトに、RuBat-B/artex-ymhがある。RuBat-Bは、この派生プロジェクトを公開している開発者のアカウント名だ。
この系統には、「武器庫」と呼ばれる外部ツールの保管・管理機能がある。READMEによると、侵入テストや通信に使うツールを利用者が用意し、登録したツールをAIエージェントが必要に応じて呼び出す仕組みだ。公開コードには、ARTEX側に用意された一部の通信ツールを、検証先へ配布する処理も含まれる。
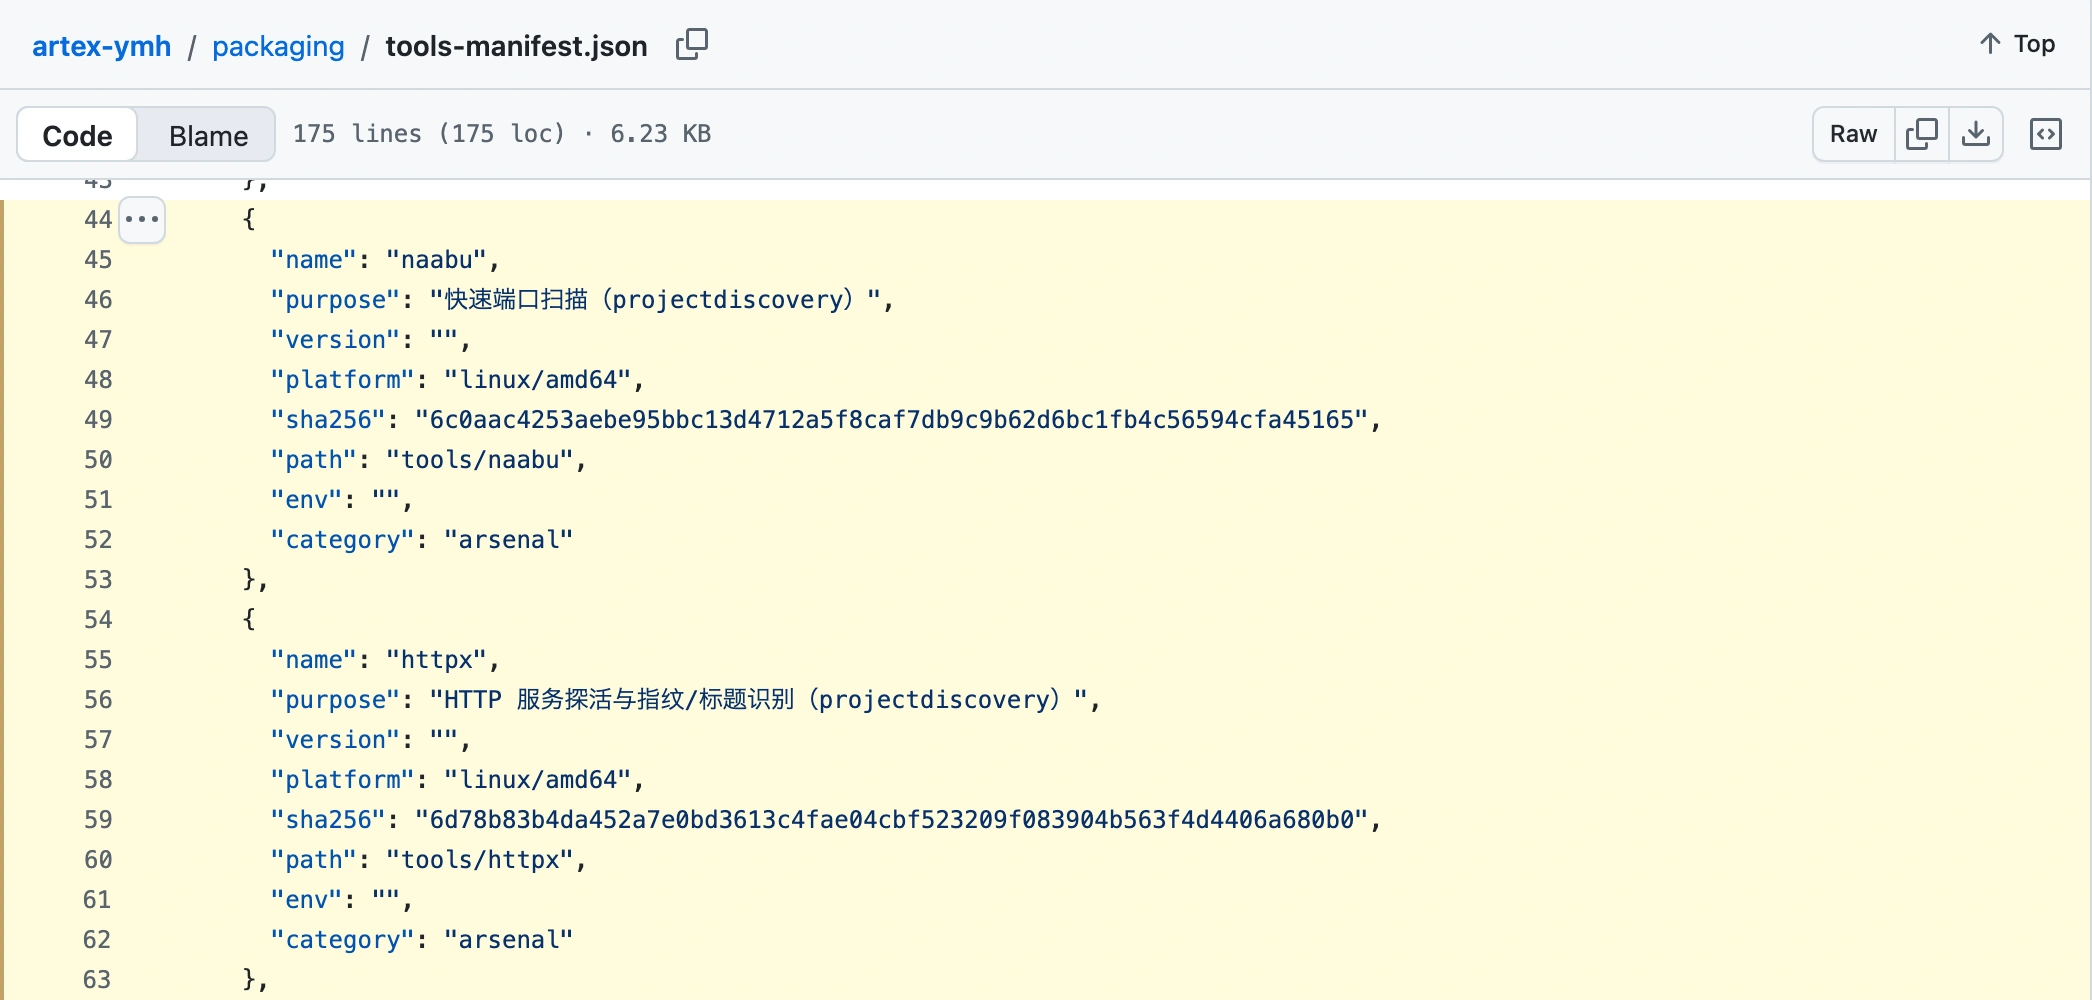
公開されている外部ツールの定義ファイルには、ツール名や用途、分類などが記載されている。次の画像では、「category」に「arsenal(武器庫)」と指定された項目を確認できる。
CrowdStrikeが報告した悪用事例
CrowdStrikeの2026年10月7日の報告では、韓国の金融機関への攻撃にARTEXが悪用されたとされる。同社は、攻撃者側のサーバーで外部から閲覧できたファイルから、ARTEXの設定やClaude Codeの作業履歴を確認した。被害を受けた組織の数は、報告時点で確定していない。
AIを活用した脆弱性診断やセキュリティ対策について、お気軽にご相談ください。